
 416rehman/deepzero
اعثر على ثغرات يوم الصفر بينما تنام. DeepZero هو إطار عمل آلي لأبحاث الثغرات يقوم بتحليل وتفكيك وفحص آلاف من برامج تشغيل نواة ويندوز للبحث عن IOCTLs قابلة للاستغلال بشكل أصلي باستخدام وكلاء الذكاء الاصطناعي.


محرك خط أنابيب مؤتمت لبحوث الثغرات الأمنية
عرّف خطوط الأنابيب في YAML، وعالج العينات بالتوازي، واستأنف التشغيلات المتوقفة.



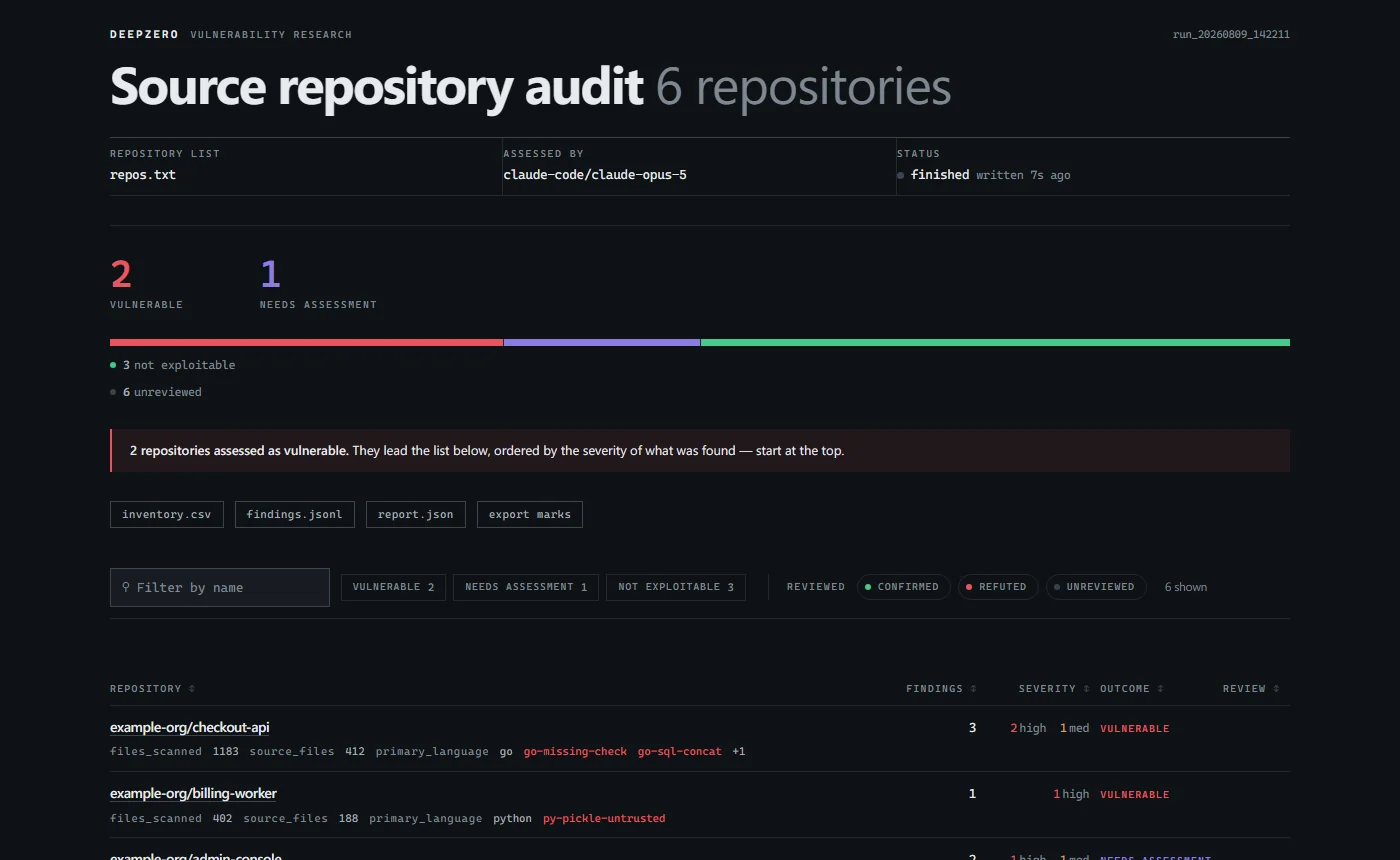 |
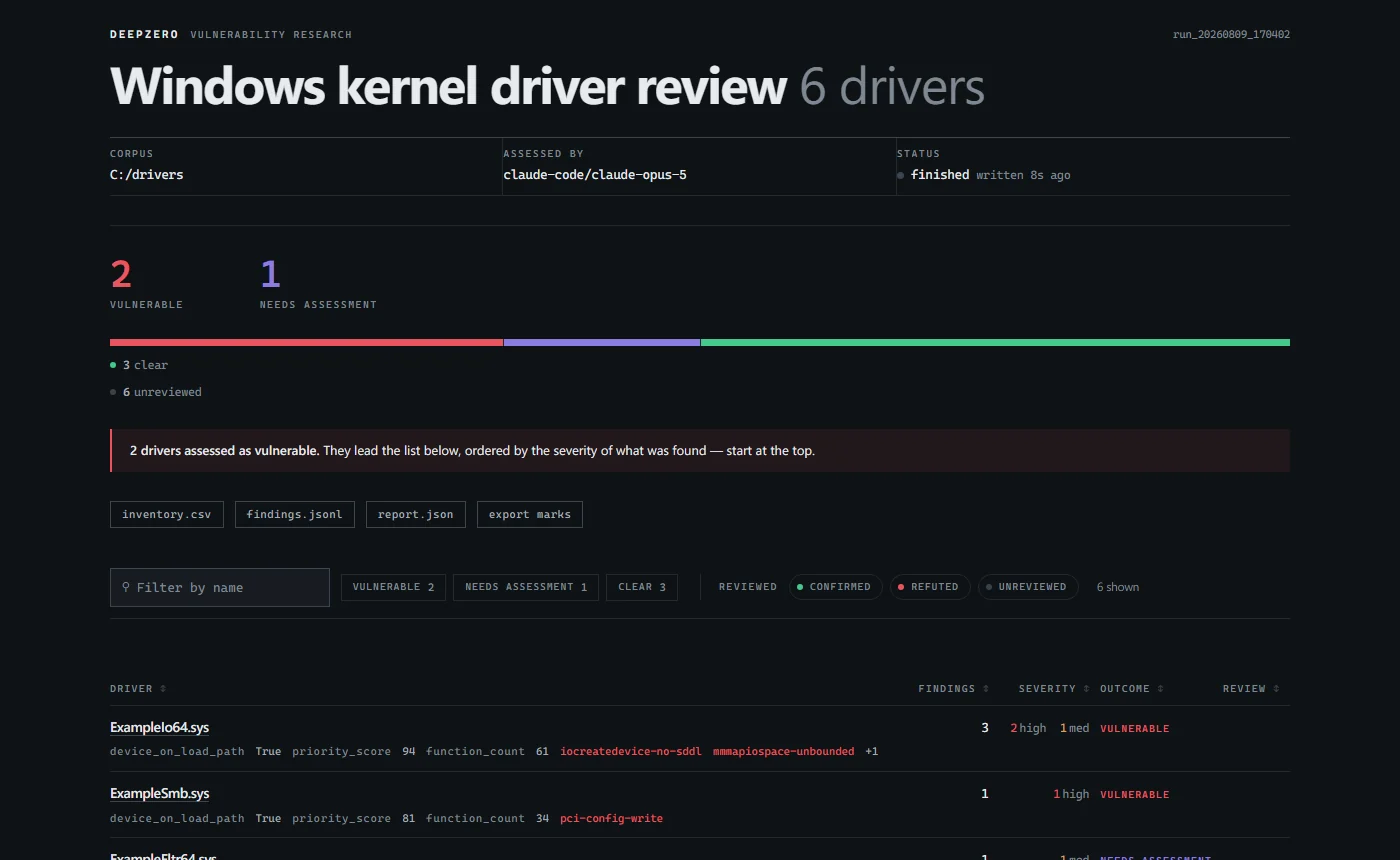 |
deepzero report.البنية، وتكوين خط الأنابيب، ومرجع CLI، والمعالجات المخصصة.
يتطلب Python 3.11+. يستخدم العرض التجريبي ملفات نصية مضمّنة ولا يحتاج إلى مفاتيح API أو أدوات خارجية.
git clone https://github.com/416rehman/DeepZero.git
cd DeepZero
python -m pip install -e .
deepzero run pipelines/demo/samples -p pipelines/demo/pipeline.yaml
deepzero report -p pipelines/demo/pipeline.yaml --open
تعمل هذه الأوامر في PowerShell وأصداف POSIX. للحصول على تثبيت معزول، أنشئ بيئة Python افتراضية وفعّلها قبل التثبيت.
يحتفظ العرض التجريبي بملف نصي واحد، ويستبعد الملف الأصغر، ويُنشئ تقريرًا. كرّر أمر deepzero run للاستئناف من الحالة المحفوظة. راجع جولة العرض التجريبي للاطلاع على النتائج المتوقعة وخيارات التهيئة.
يحتاج خطّا أنابيب الأمان إلى مجموعة نصوص مستهدفة خاصة بك وأدوات إضافية. تابع من المستودع المستنسخ بعد العرض التجريبي؛ فهذه التكاملات اختيارية.
تثبيت التكاملات الاختيارية
python -m pip install -e ".[full]"
يتضمن الخيار الإضافي full تحليل PE، ونماذج LLM المدعومة بواجهة API، وخادم API التجريبي. أما المحرك وحده فيحتاج فقط إلى python -m pip install -e ..
نفّذ الأوامر أدناه من المستودع المستنسخ. تحتاج كلتا خطّي الأمان إلى Semgrep على PATH (python -m pip install semgrep) وإلى خلفية LLM. كما يحتاج تدقيق المصدر إلى Git. وتحتاج خطوة التشغيل إلى Ghidra، وإلى JDK المدعوم لديها، وإلى GHIDRA_INSTALL_DIR الذي يشير إلى تثبيتك. ثبّت هذه الأدوات في البيئة التي يعمل فيها DeepZero؛ وإذا كنت تستخدم WSL، فاستخدم بيئته Linux باستمرار.
تهيئة البيئة
cp .env.example .env
في PowerShell، استخدم Copy-Item .env.example .env. عيّن مسار Ghidra الخاص بك في .env لتحليل برامج التشغيل.
تعتمد كلا خطي الأمان الافتراضيين على claude-code، الذي يستخدم النموذج الافتراضي لـ Claude Code CLI الخاص بك. ثبّت ذلك الـ CLI وسجّل الدخول بحسابك الخاص أولاً. لاستخدام نموذج مدعوم بواجهة API بدلاً من ذلك، عيّن مفتاح API الخاص به وDEEPZERO_MODEL في .env، أو مرّر -m، على سبيل المثال -m openai/gpt-4o.
تشغيل خط معالجة
# kernel drivers on disk
deepzero run ./drivers -p pipelines/loldrivers/pipeline.yaml --preflight

# or source code, from a manifest of repositories or a directory of checkouts
deepzero run repos.txt -p pipelines/source_audit/pipeline.yaml --preflight
استبدل ./drivers بمجموعة برامج التشغيل الخاصة بك، أو أنشئ repos.txt يحتوي على عنوان URL واحد لكل سطر لعمليات تدقيق المصدر. هذه مدخلات أمثلة؛ لا يتم تضمين أي منهما في المستودع.
تحقق من متطلبات الأداة والخط المسبقة قبل البدء: deepzero validate pipelines/loldrivers/pipeline.yaml (أو pipelines/source_audit/pipeline.yaml).
يتحقق --preflight من الواجهة الخلفية لنموذج اللغة الكبير (LLM) قبل بدء المعالجة.
اقرأ النتائج
deepzero report -p loldrivers --open
يمكن إنشاء التقارير أثناء التشغيل أو بعده. يسرد deepzero runs عمليات التشغيل ضمن work/، أو أي دليل آخر يُمرَّر باستخدام --work-dir. عند عدم تمرير أي وسائط، يستخدم deepzero report عملية التشغيل الوحيدة ضمن work/ أو يطلب منك الاختيار إذا وُجدت عدة عمليات. استخدم --work-dir لاختيار عملية تشغيل في السكربتات.
بالنسبة لخطوط أنابيب الأمان، اتبع دليل الإعداد الكامل ومتطلبات خط الأنابيب المسبقة. تتطلب عمليات التكامل الاختيارية تبعياتها وإعداداتها الخاصة.
أبلغ عن الأخطاء أو اقترح التغييرات في متتبع المشكلات.
src/deepzero/
├── cli.py               # click command group (run, report, runs, status, validate, ...)
├── api/                 # REST API (starlette)
├── engine/              # orchestration, state persistence, pipeline execution
└── stages/              # built-in processors (map, reduce, ingest)

processors/              # external processors (shipped as examples)
├── ghidra_decompile/    # ghidra headless decompiler (MapProcessor)
├── git_ingest/          # git repository discovery and cloning (IngestProcessor)
├── loldrivers_filter/   # loldrivers.io hash exclusion filter (MapProcessor)
├── pe_ingest/           # PE header parser and driver metadata extractor (IngestProcessor)
└── semgrep_scanner/     # semgrep batch scanner (BulkMapProcessor)

pipelines/
├── demo/                # local first run with harmless text files; no API keys
│   ├── pipeline.yaml
│   └── samples/
├── loldrivers/          # BYOVD kernel driver vulnerability research pipeline
│   ├── pipeline.yaml
│   ├── assessment.j2    # LLM prompt template
│   └── rules/           # semgrep rules
└── source_audit/        # source code audit over git repositories
    ├── pipeline.yaml
    ├── assessment.j2    # LLM prompt template
    └── rules/           # 136 semgrep rules across eight languages

docs/                    # Jekyll-based GitHub Pages documentation
tests/                   # pytest suite






