
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 secforce/droidground
ملعب مرن لتحديات CTF الخاصة بنظام أندرويد.
 project-artist/artist
إطار عمل مفتوح المصدر للأجهزة (instrumentation) لتطبيقات أندرويد والوسائط البرمجية بلغة جافا، يقوم بتعديل الكود أثناء الترجمة على الجهاز عبر مترجم…
 villager1314/cve-2026-64560-analysis
تحليل لثغرة استخدام بعد التحرير (UAF) في نواة لينكس الخاصة بـ CVE-2026-64560 مع كود إثبات المفهوم (PoC) المُحفِّز للسباق، ومراجعة التصحيح، ومصفوفة…
 brucetg/dirtycow-exp
EXP الثغرة المعروفة بـ Dirty Cow (CVE-2016-5195) المُجمّعة
 r0rt1z2/automatedroot
اجذر جهاز MediaTek الخاص بك باستخدام CVE-2020-0069
 dkhuuthe/madlira
كشف البرامج الضارة باستخدام التعلم واسترجاع المعلومات لنظام أندرويد
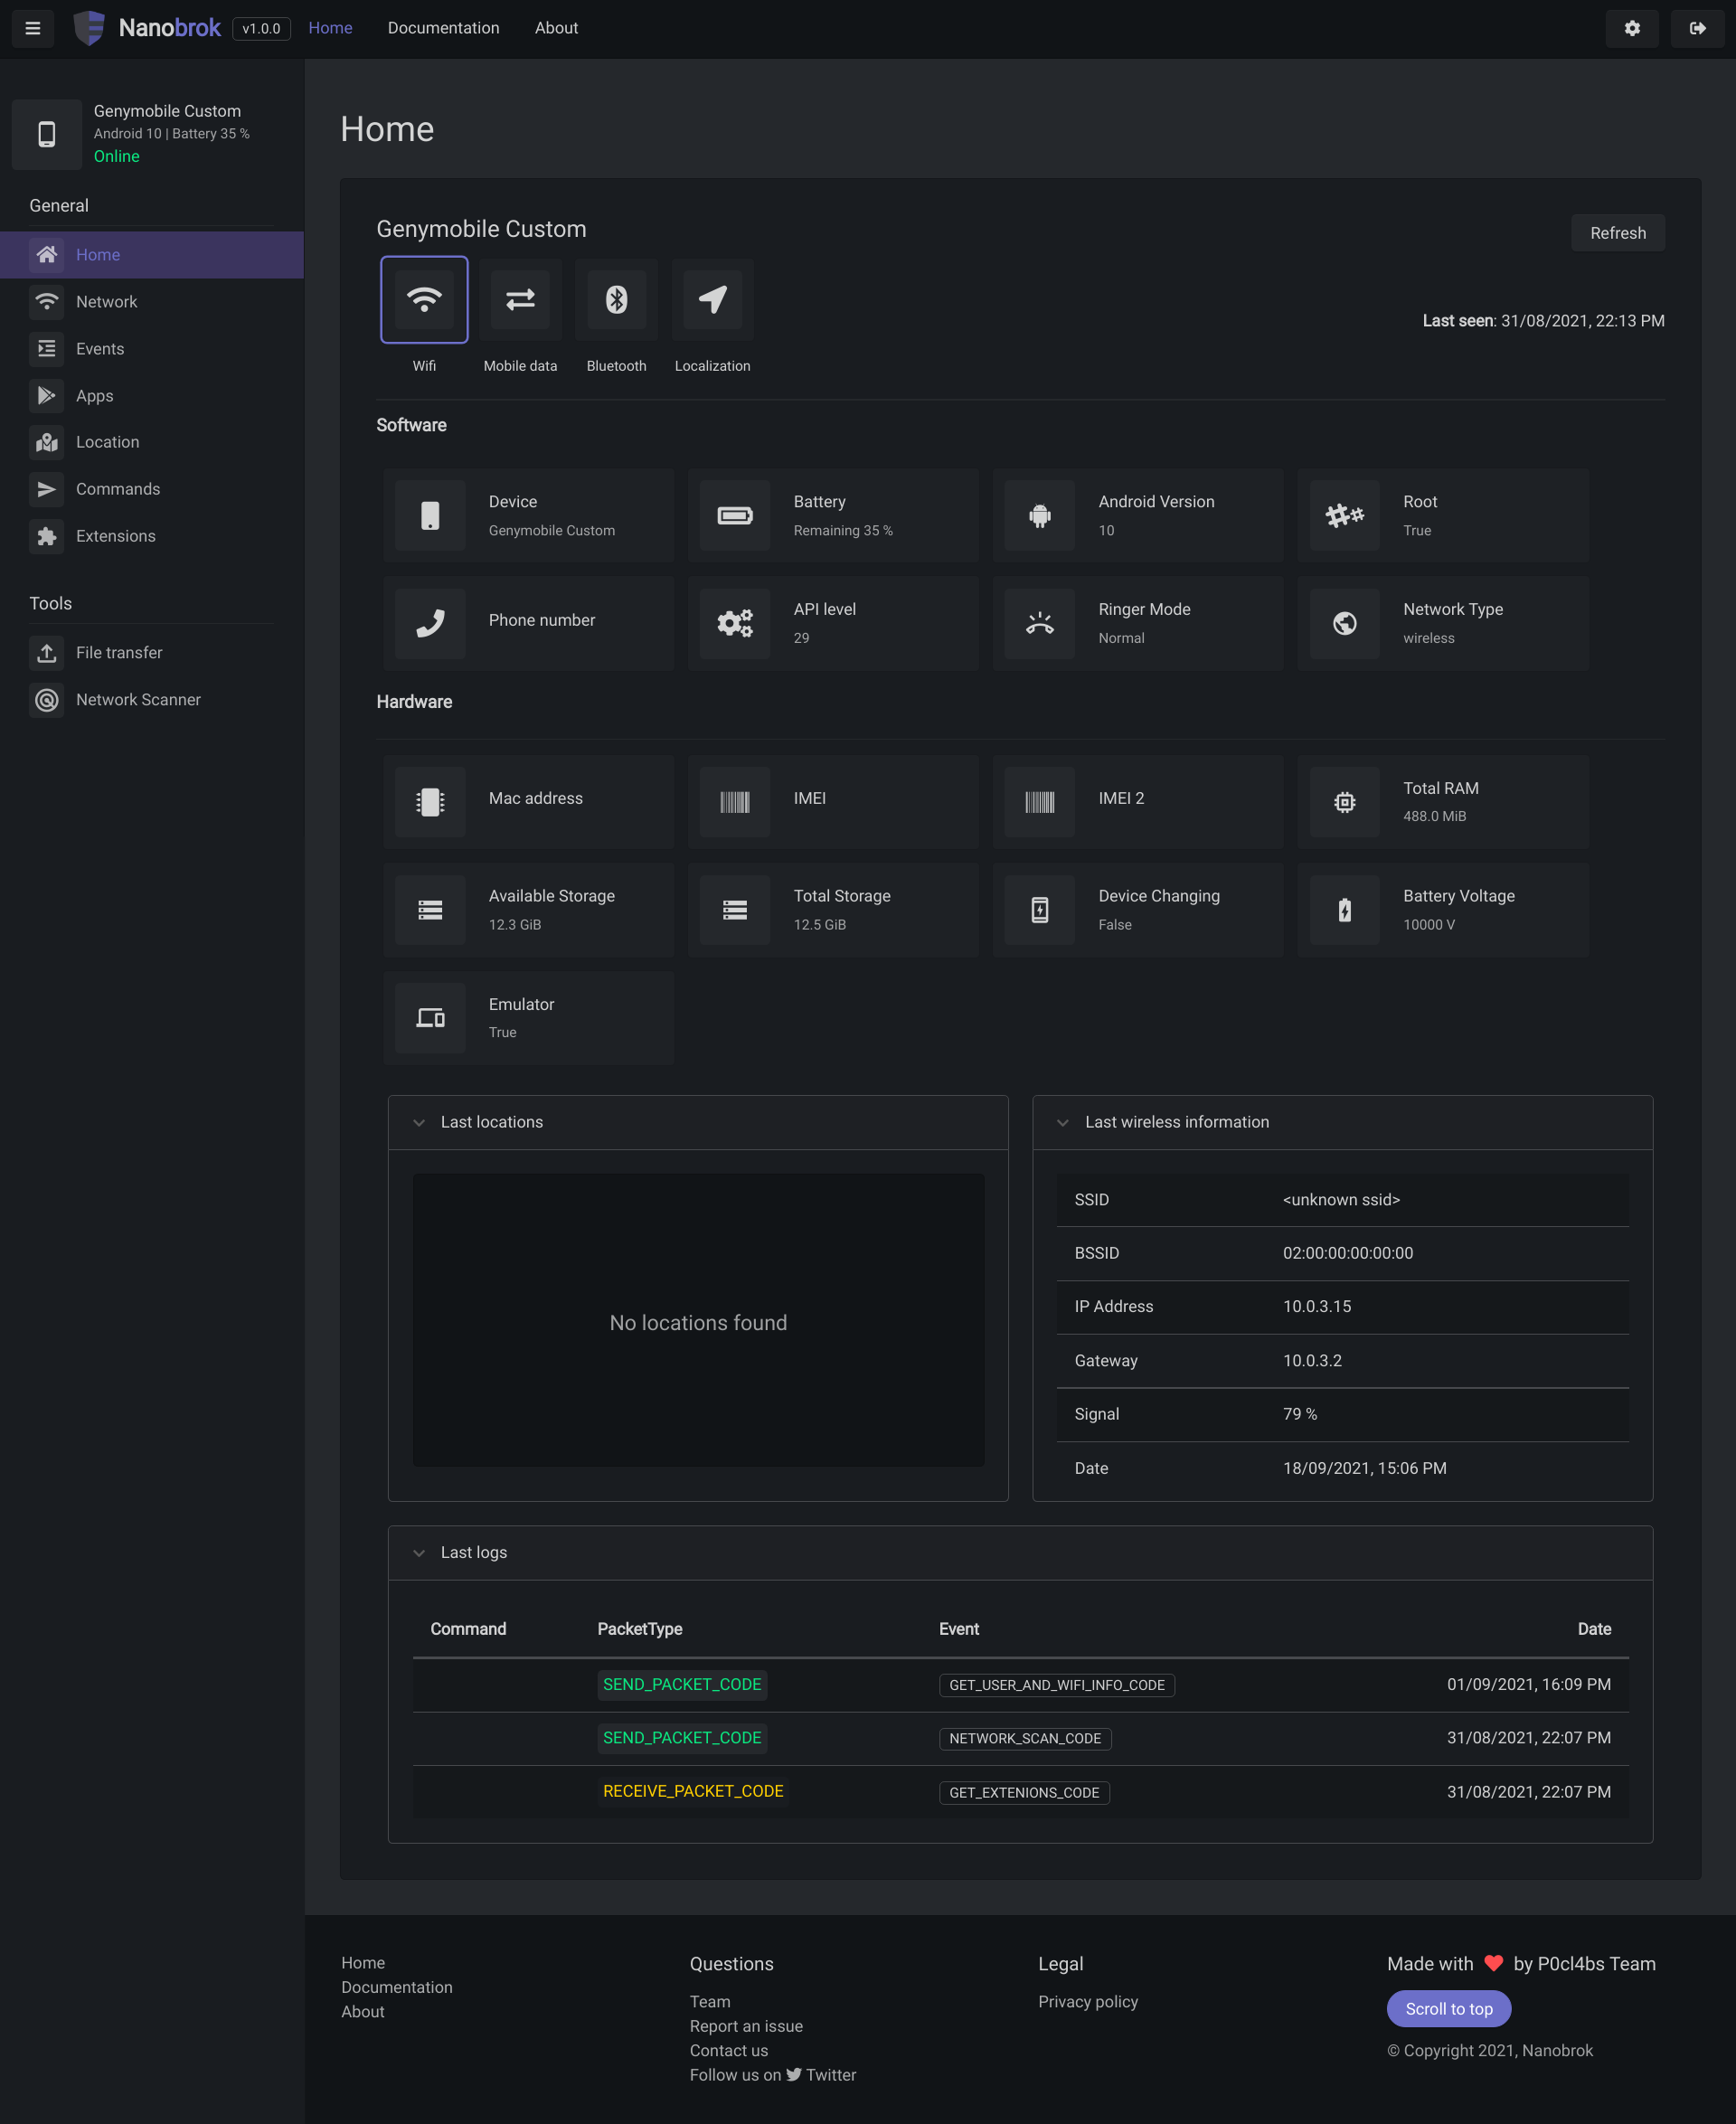 p0cl4bs/nanobrok
خدمة ويب مكتوبة بلغة بايثون للتحكم في جهاز الأندرويد الخاص بك وحمايته عن بُعد.
 maldroid/maldrolyzer
إطار بسيط لاستخراج البيانات "القابلة للتنفيذ" من برمجيات أندرويد الخبيثة (خوادم التحكم والأوامر، أرقام هواتف، إلخ.)
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) تكييف استغلال
 user1342/obfu-de-scate
أداة مقارنة ضبابية لإزالة التشويش عن تطبيقات أندرويد (APK) عبر تحديد الدوال المعاد تسميتها بين الإصدارات، وإنشاء ملفات تعيين وتقارير HTML تفاعلية…
 0xdsm/apepe
يستخرج إعدادات التطبيق، الأذونات، الروابط العميقة، واقتراحات تجاوز تثبيت SSL من ملفات APK الخاصة بأندرويد عبر التحليل الثابت لـ AndroidManifest.xml و…
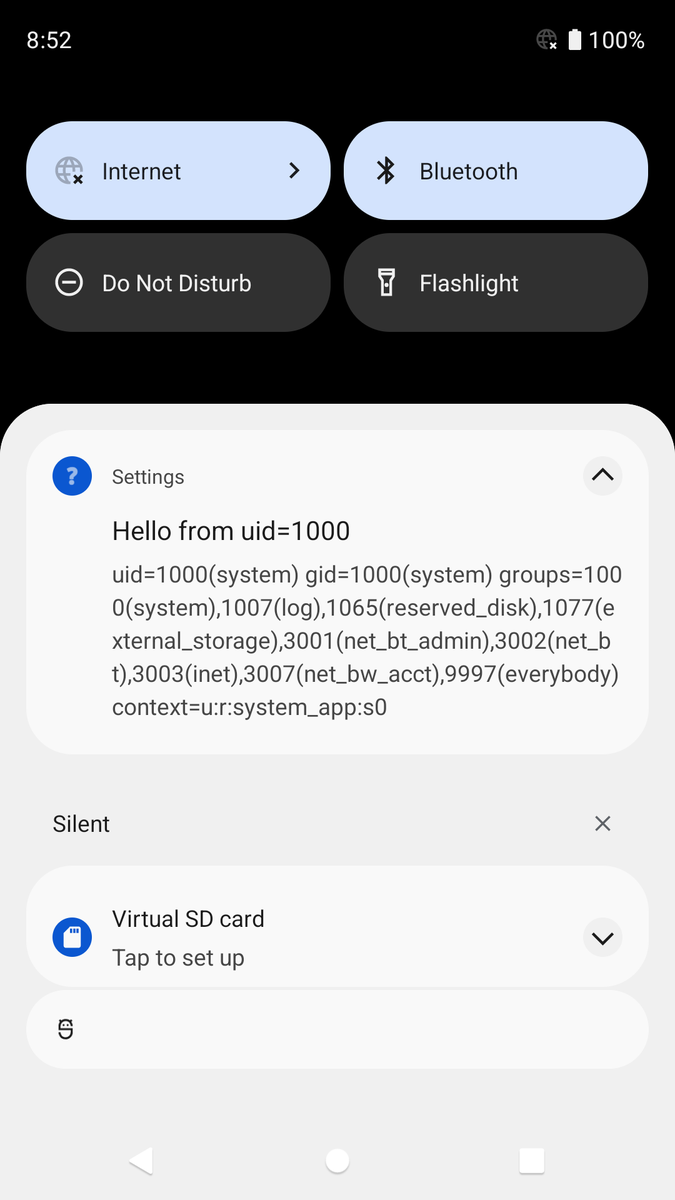 michalbednarski/reparcelbug2
# مقالة واستغلال لتطبيق مثبت لتصعيد الامتيازات إلى مستوى النظام على أندرويد 12 بيتا عبر CVE-2021-0928، وهو عدم تطابق في تسلسل…
 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel
 dschuermann/billing-hack
اختراق الفوترة
 user1342/droiddetective
إطار عمل لتحليل البرامج الضارة باستخدام التعلم الآلي لتطبيقات أندرويد.
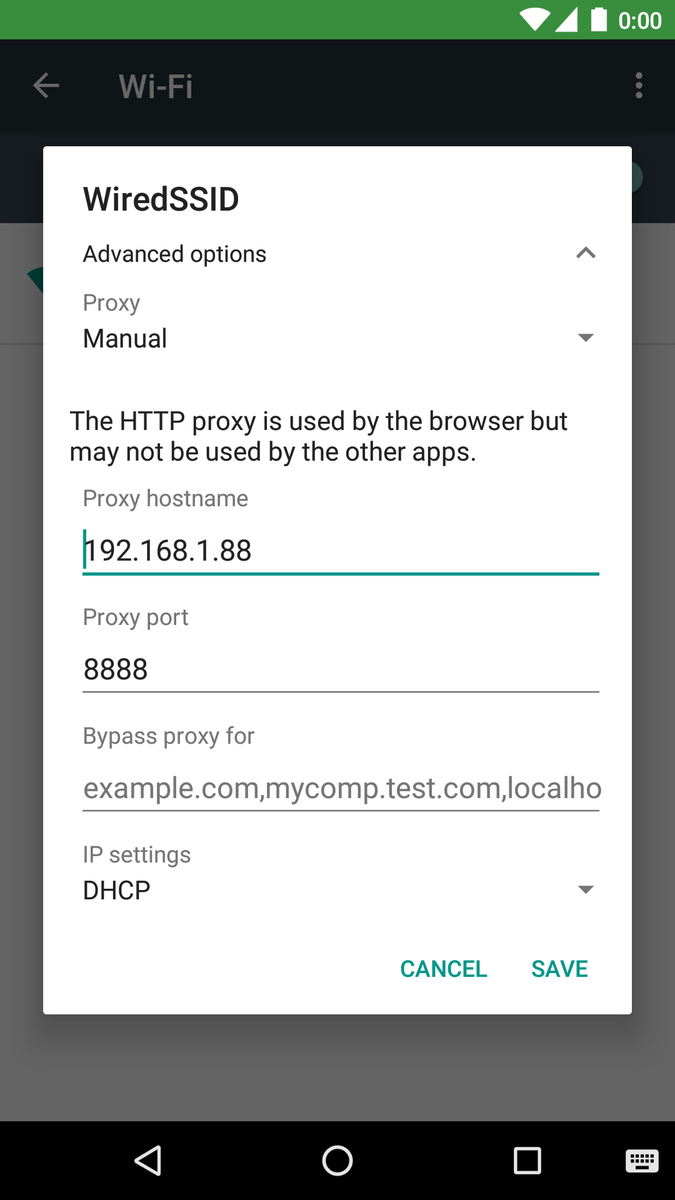 thyrlian/charles-proxy-mobile-guide
دليل خطوة بخطوة لاعتراض حركة مرور HTTP/HTTPS على Android وiOS باستخدام Charles Proxy، يغطي وكيل SSL وتثبيت شهادة CA وإعدادات الثقة.
 owasp/maswe
تعداد OWASP لنقاط الضعف الأمنية والخصوصية الشائعة في تطبيقات الأجهزة المحمولة، ليكون بمثابة مرجع يربط بين معيار التحقق MASVS ودليل الاختبار MASTG.
 ultrasina/androidreverse
هندسة عكسية لتطبيقات أندرويد بالكامل على الجهاز. تحليل ثنائي باستخدام Radare2، و8 مفككات Java، ودعم Flutter وUnity il2cpp.








