
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 nvisium-jack-mannino/owasp-goatdroid-project
*هذا المشروع لم يعد مدعومًا* OWASP GoatDroid هي بيئة تدريب كاملة الوظائف ومكتفية ذاتيًا لتثقيف المطورين والمختبرين حول أمن أندرويد. يتطلب GoatDroid…
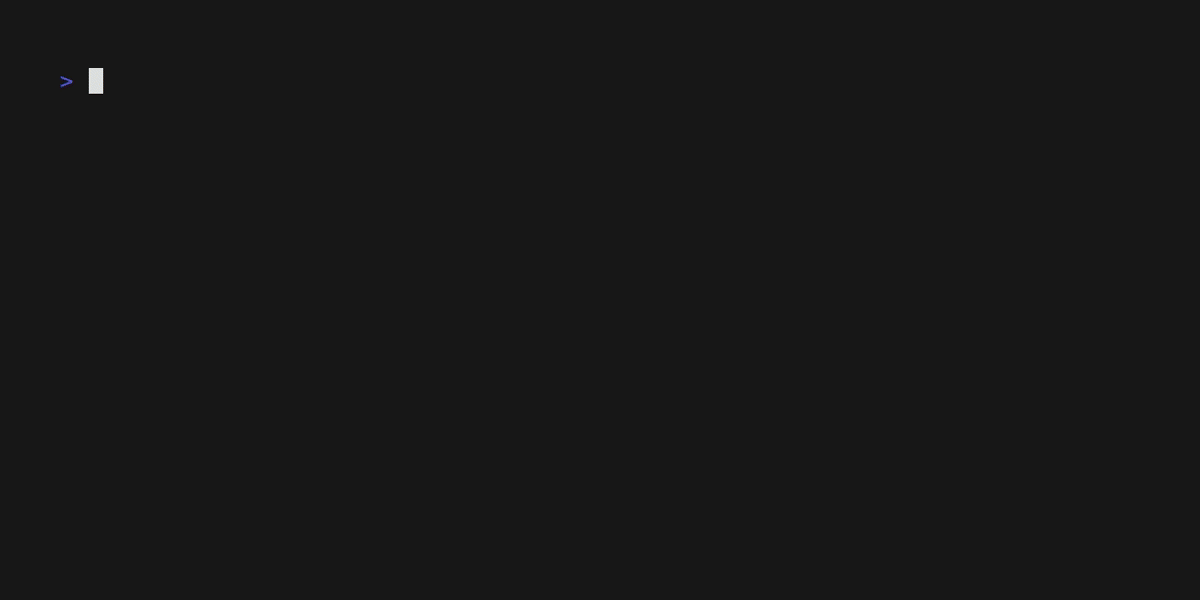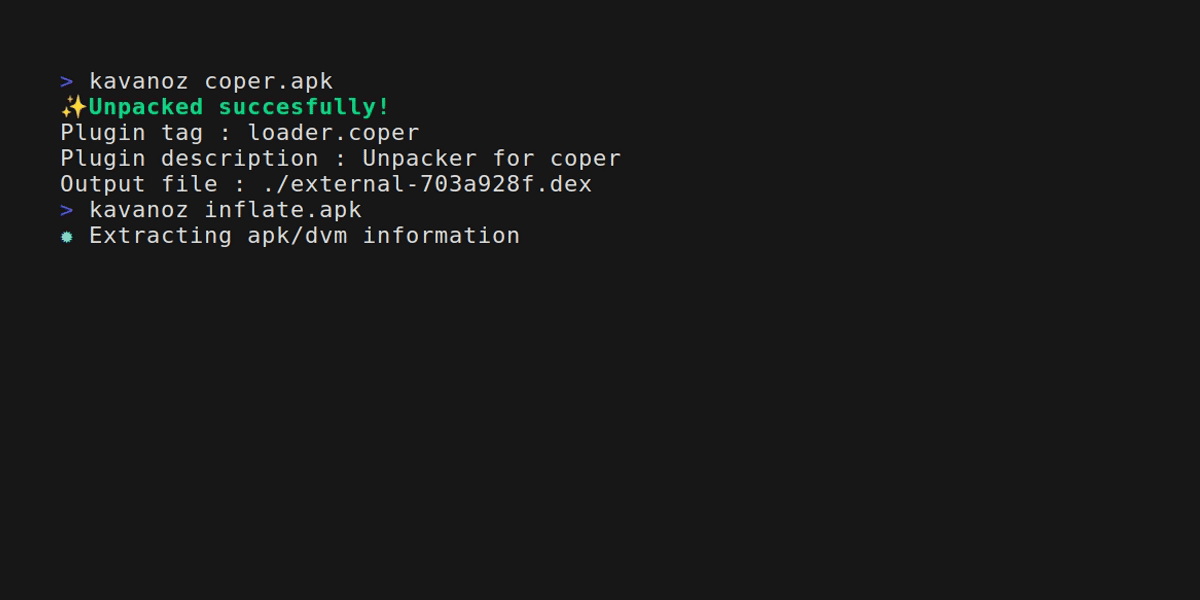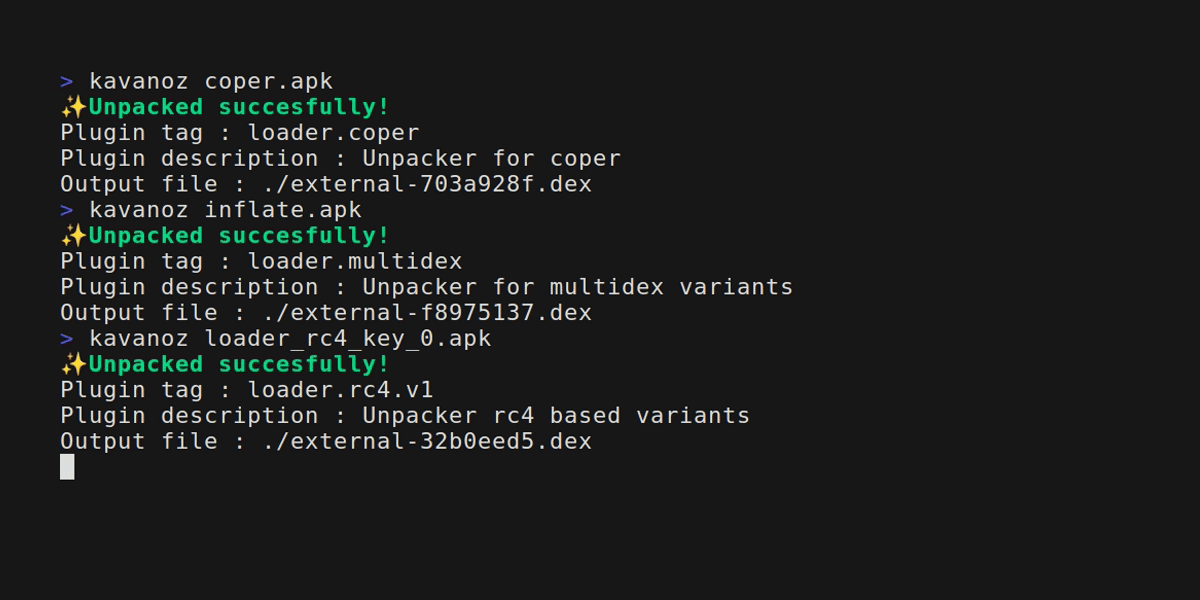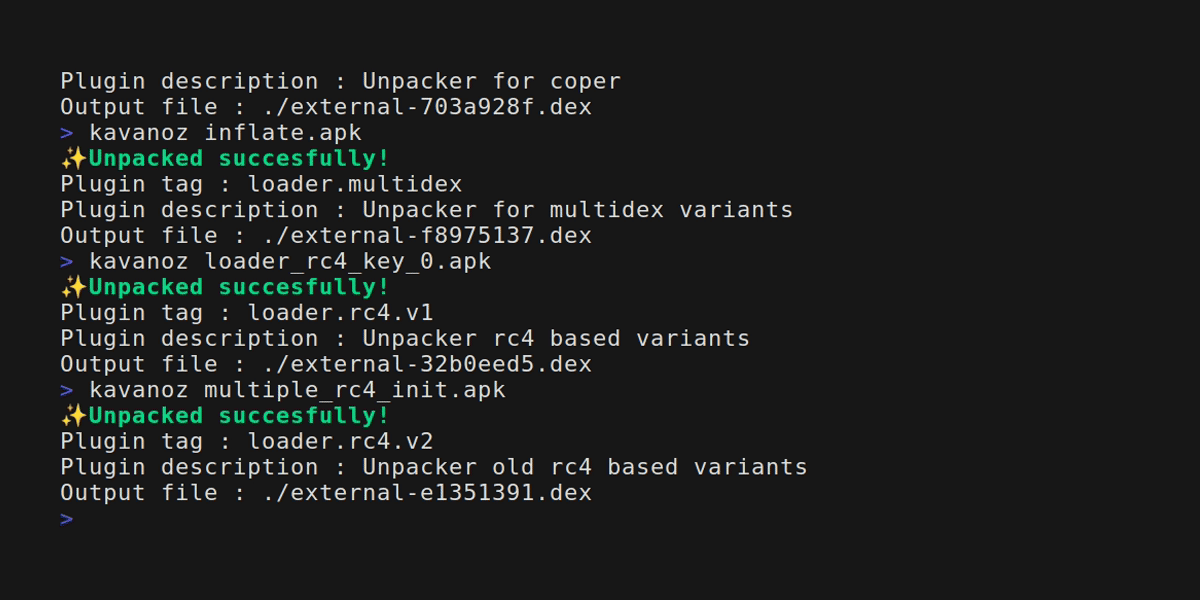 eybisi/kavanoz
فك التعبئة الساكنة للبرمجيات الخبيثة المصرفية الشائعة لنظام أندرويد.
 labcif/fama
التحليل الجنائي لتطبيقات الجوال (FAMA) -- وحدة لمتصفح الأدلة الجنائية Autopsy
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
أداة مساعدة لفتح القفل التلقائي لطراز 8E5 استنادًا إلى CVE-2026-43499، مخصصة فقط للبحث الأمني المصرح به واستخدام الأجهزة الخاصة.
 k0mraid3/k0mraid3s-system-shell-prebuilt
استغلال اكتشفته في أكتوبر 2022 في ثنائي مدير الحزم (pm) في أندرويد وطريقة تعامله مع أعلام التصحيح، تم تصحيحه بحلول مارس 2023. يستخدم CVE-2019-16253…
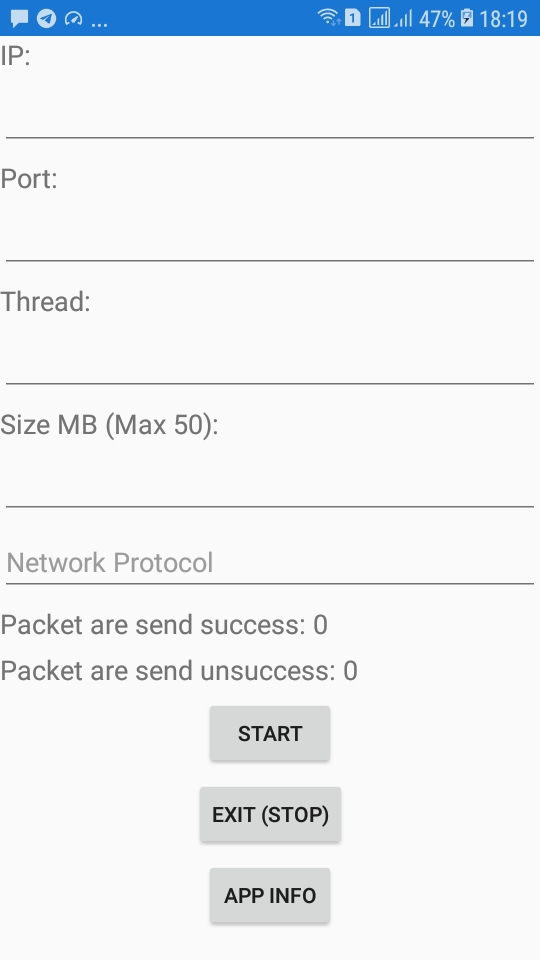 blueskychan-dev/ddospacket
استخدم هاتفك الخاص لشن هجوم DoS بدون Termux! (أندرويد 5.1+)
 davidbuchanan314/cowroot
أداة روت شاملة لنظام أندرويد مبنية على CVE-2016-5195. ترقّبوا المزيد.
 liznzn/cve-2019-2215
Temproot لـ Bravia TV عبر CVE-2019-2215.
 ylarod/cve-2023-5521
الاستيلاء على صلاحيات الجذر عبر تزوير التوقيع في KernelSU
 s1204it/cve-2023-6241
CVE-2023-6241 لـ Pixel 8
 lanrat/tethr
تجاوز فحص تهيئة تقاسم الإنترنت في أندرويد (CVE-2017-0554)
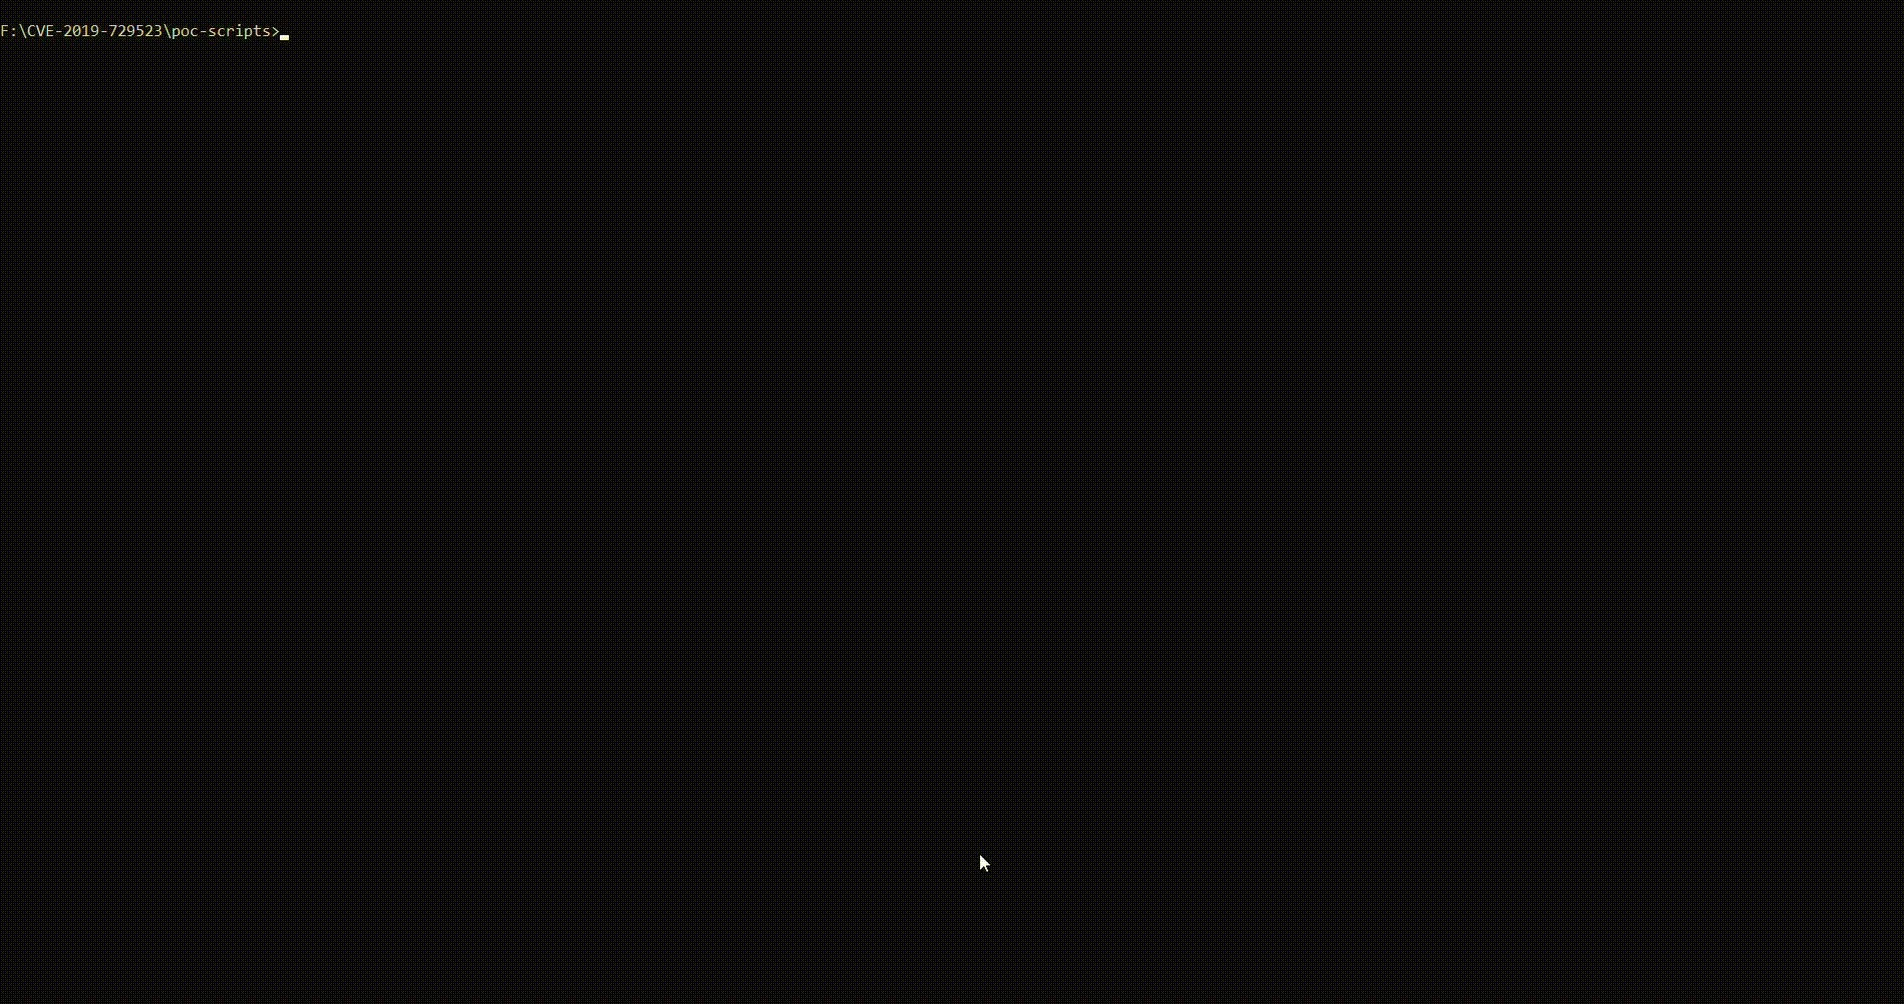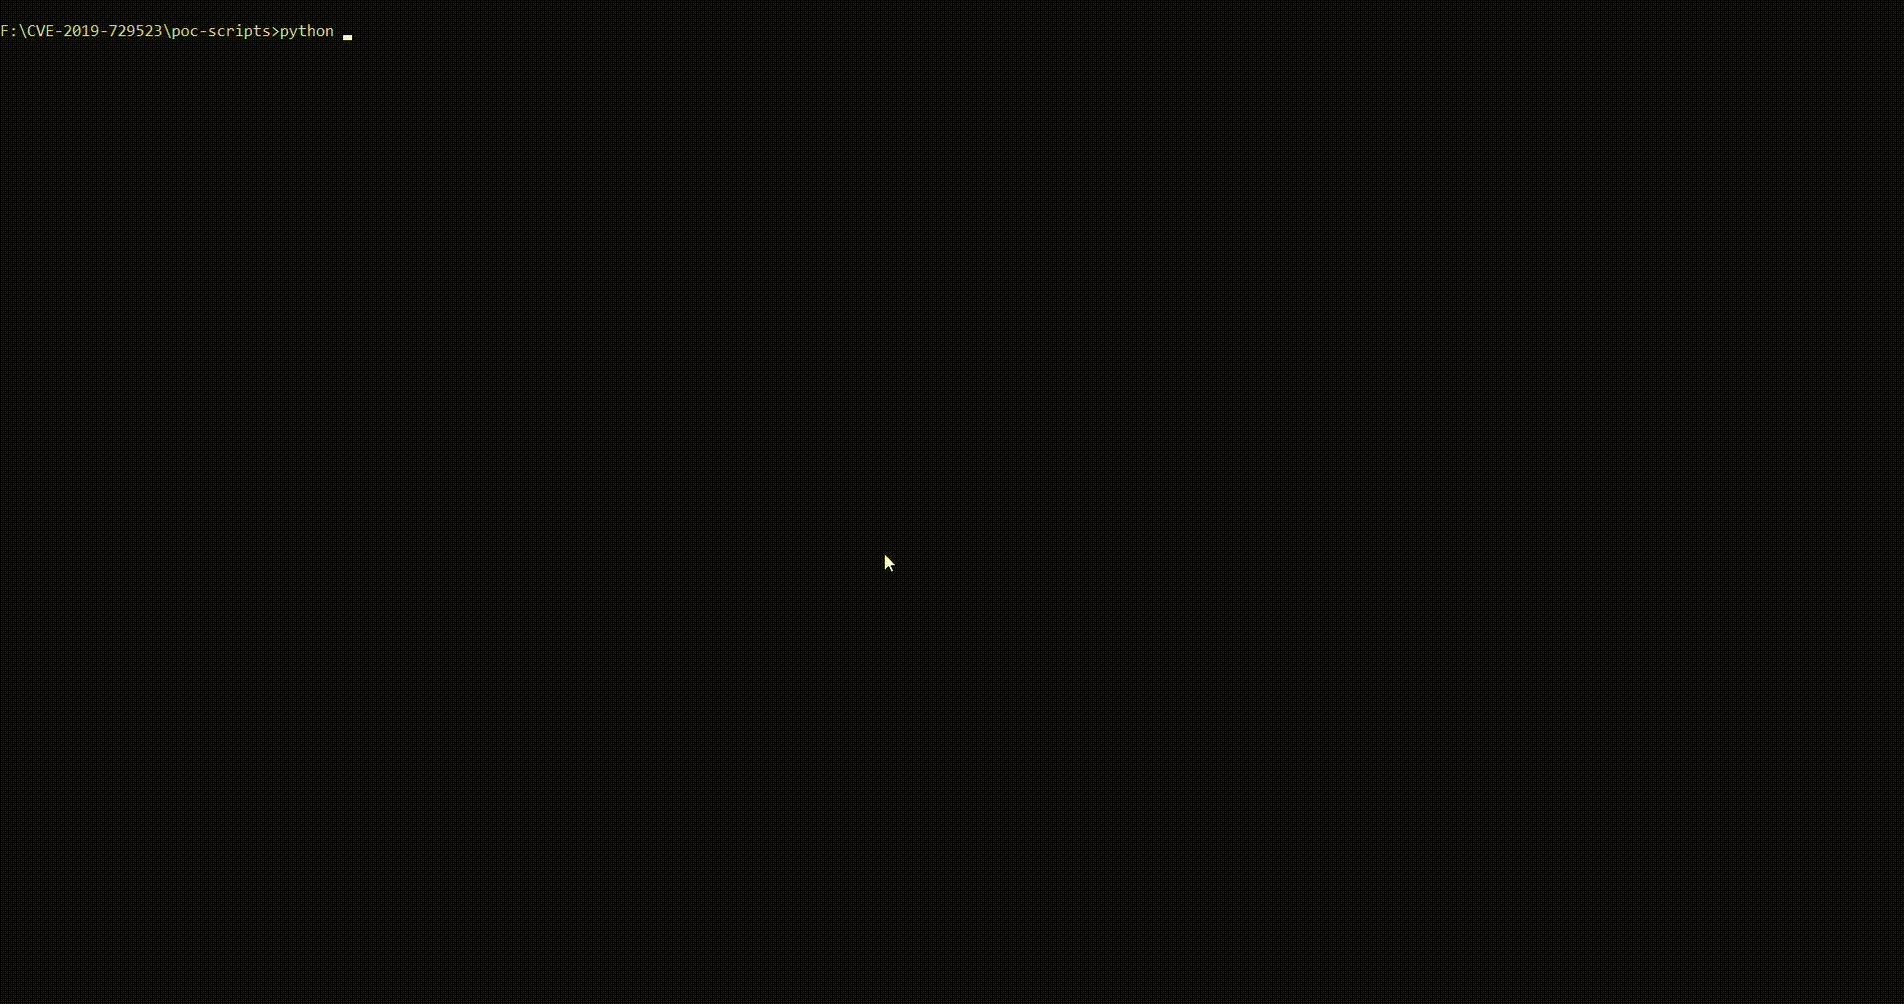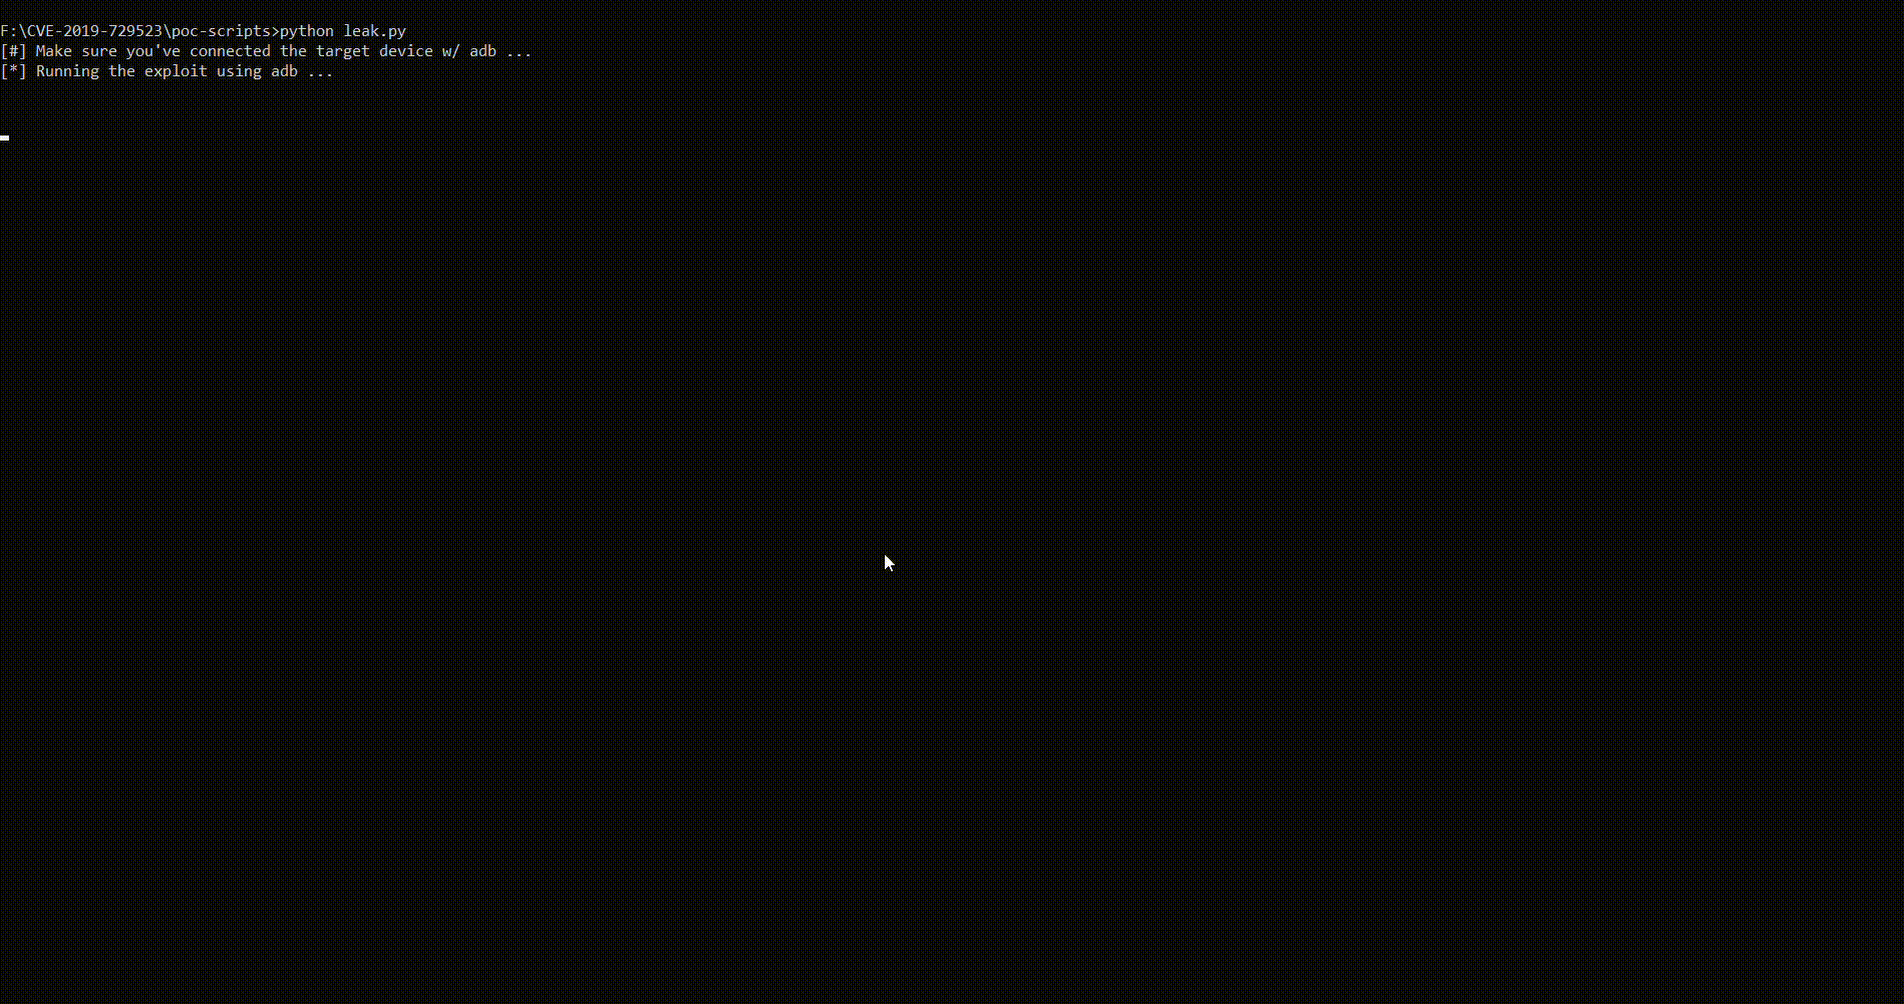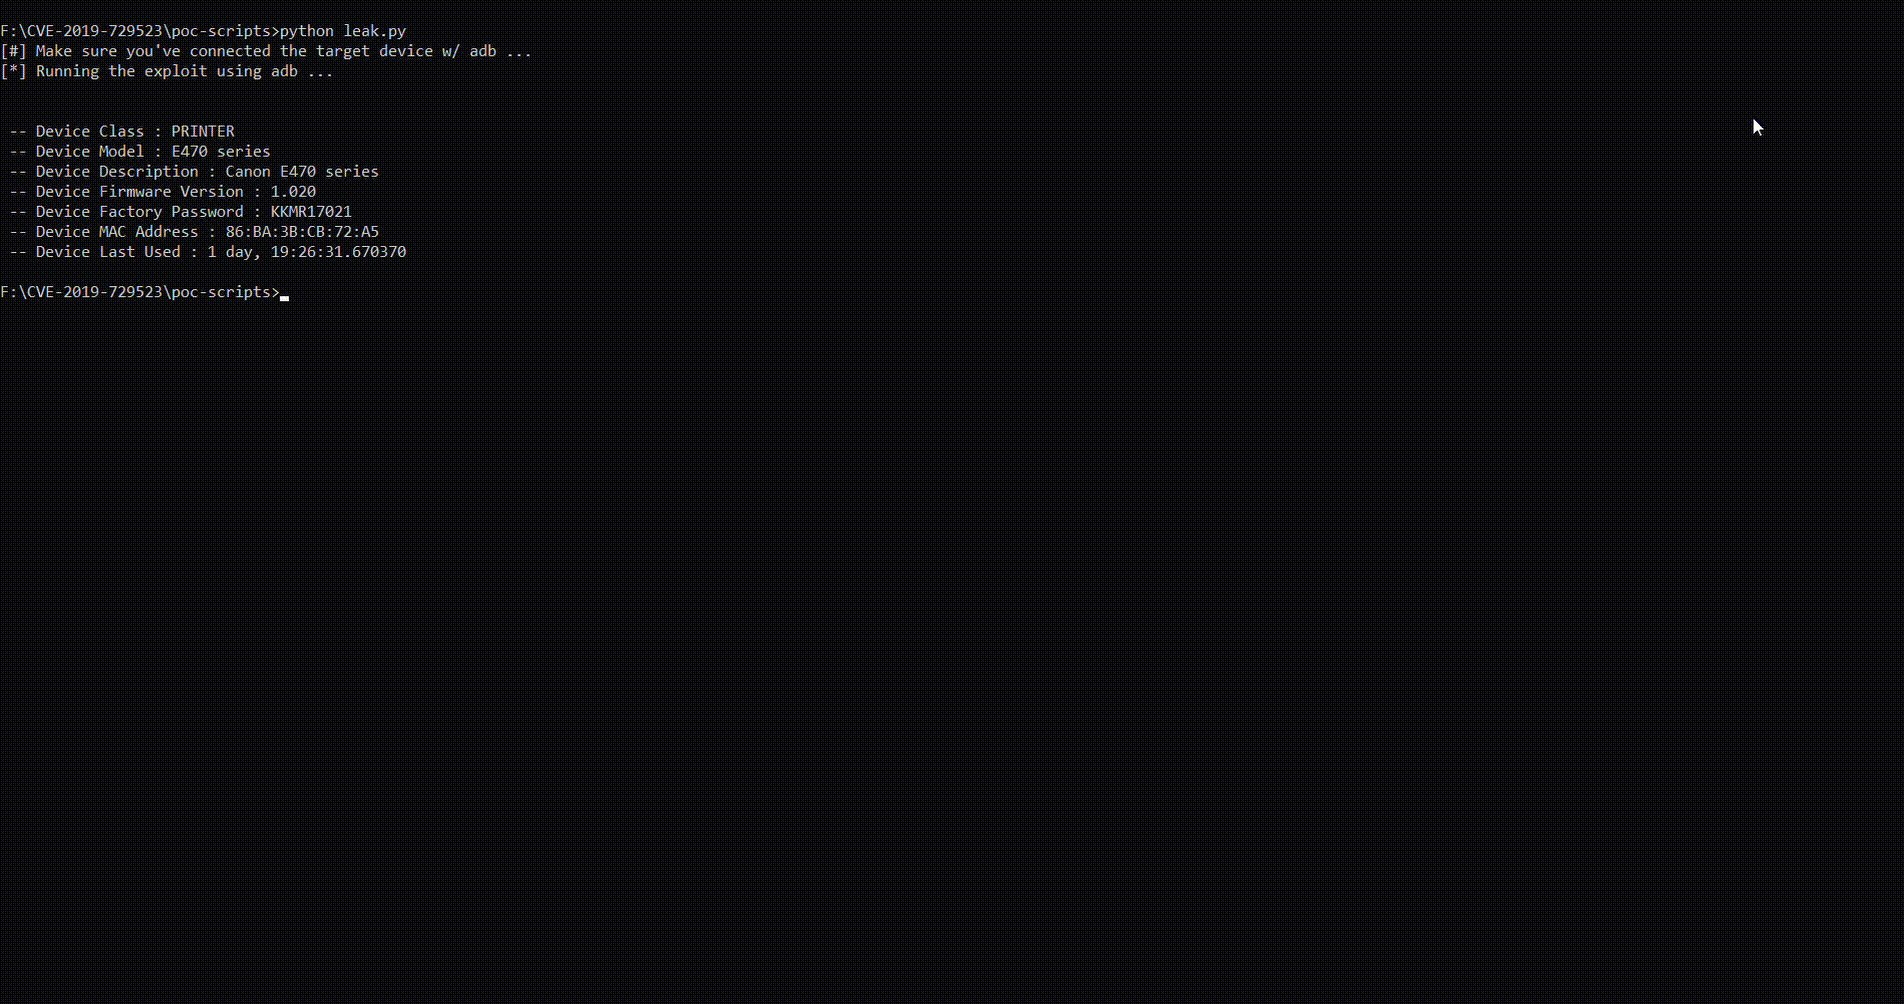 0x48piraj/cve-2019-14339
إثبات المفهوم لـ CVE-2019-14339 Canon PRINT 2.5.5
 indiandragon/shellshock-vulnerability-scan
تطبيق أندرويد لفحص ثغرة bash - CVE-2014-6271 المعروفة باسم Shellshock
 meowkis/tcp-zerocopy-sm
تكييف هجين من ghostlock + tcp-zerocopy لثغرة CVE-2026-43499 لنواة سامسونج
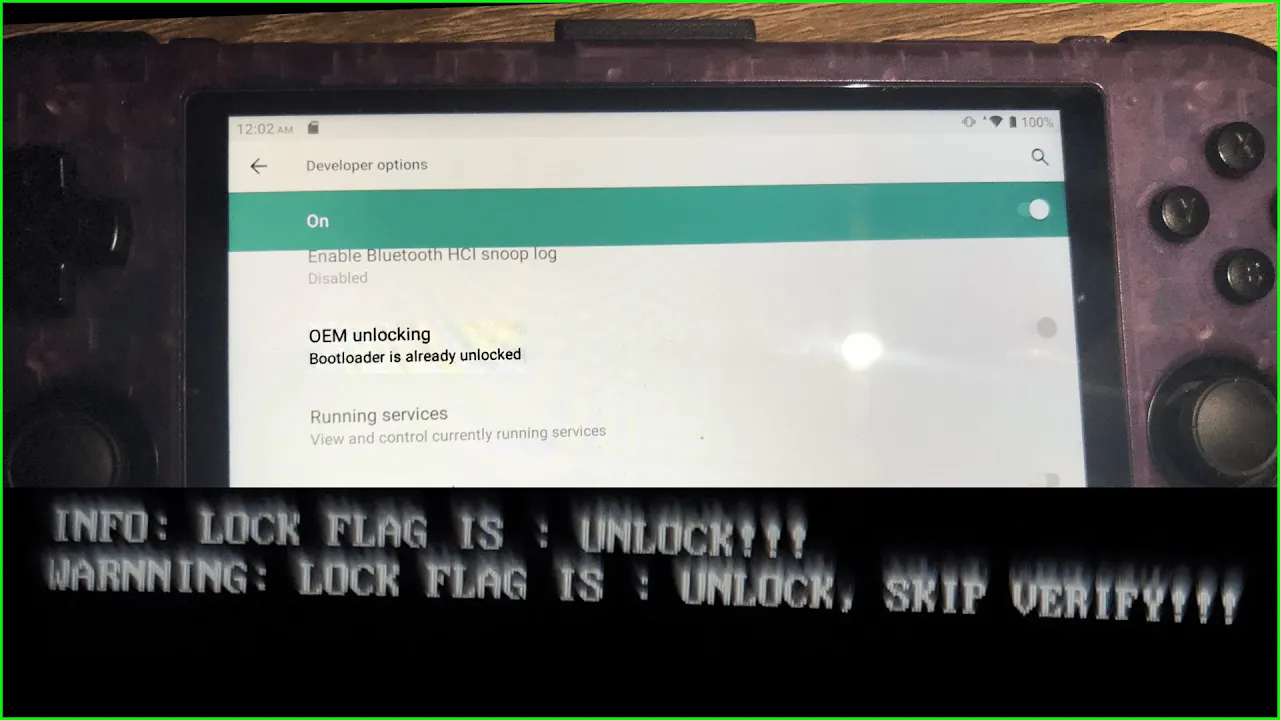 seriousattempts/bootloader_unlock_retroid_pocket_3plus
فتح مُحمل الإقلاع باستخدام CVE-2022-38694 لجهاز Retroid Pocket 3+
 oopnv70-lab/ghostlock-apk
APK مستقلة: CVE-2026-43499 تصعيد صلاحيات GhostLock + تنفيذ بهوية Shizuku shell
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) استغلال مُكيَّف لجهاز Honor AAK-AN00 (MagicOS 10، kernel 6.6.89-android15)。توقف التحديث إلى أجل غير مسمى.
 nicchongwb/rootsmart-v2.0
تطوير برامج فدية لأندرويد - تشفير AES256 + CVE-2019-2215 (شل عكسية لجذر النظام) + تسريب البيانات








