

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
maswe — تعداد OWASP لنقاط الضعف الأمنية والخصوصية الشائعة في تطبيقات الأجهزة المحمولة، ليكون بمثابة مرجع يربط بين معيار التحقق MASVS ودليل الاختبار MASTG. | Kitploit
أدوات/GitHubGitHub/owasp/maswe
أمان أندرويدأمان iOSتحليل الثغرات الأمنيةأمن الجوالالأوراق والأبحاثالتعلم والتعليمموارد منسقة
GitHubowasp/maswe

maswe

تعداد OWASP لنقاط الضعف الأمنية والخصوصية الشائعة في تطبيقات الأجهزة المحمولة، ليكون بمثابة مرجع يربط بين معيار التحقق MASVS ودليل الاختبار MASTG.

عرض المستودع
362280منذ شهر واحدتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

OWASP تعداد نقاط ضعف أمان تطبيقات الجوال (MASWE)

OWASP Flagship Creative Commons License

Markdown Linter URL Checker

OWASP تعداد نقاط ضعف أمان تطبيقات الجوال (MASWE) هي قائمة بنقاط الضعف الأمنية والخصوصية الشائعة في تطبيقات الجوال. يُقصد بها استخدامها كمرجع للمطورين وباحثي الأمن ومحترفي الأمن. وهي تعمل كجسر بين OWASP Mobile Application Security Verification Standard (MASVS) و OWASP Mobile Application Security Testing Guide (MASTG).
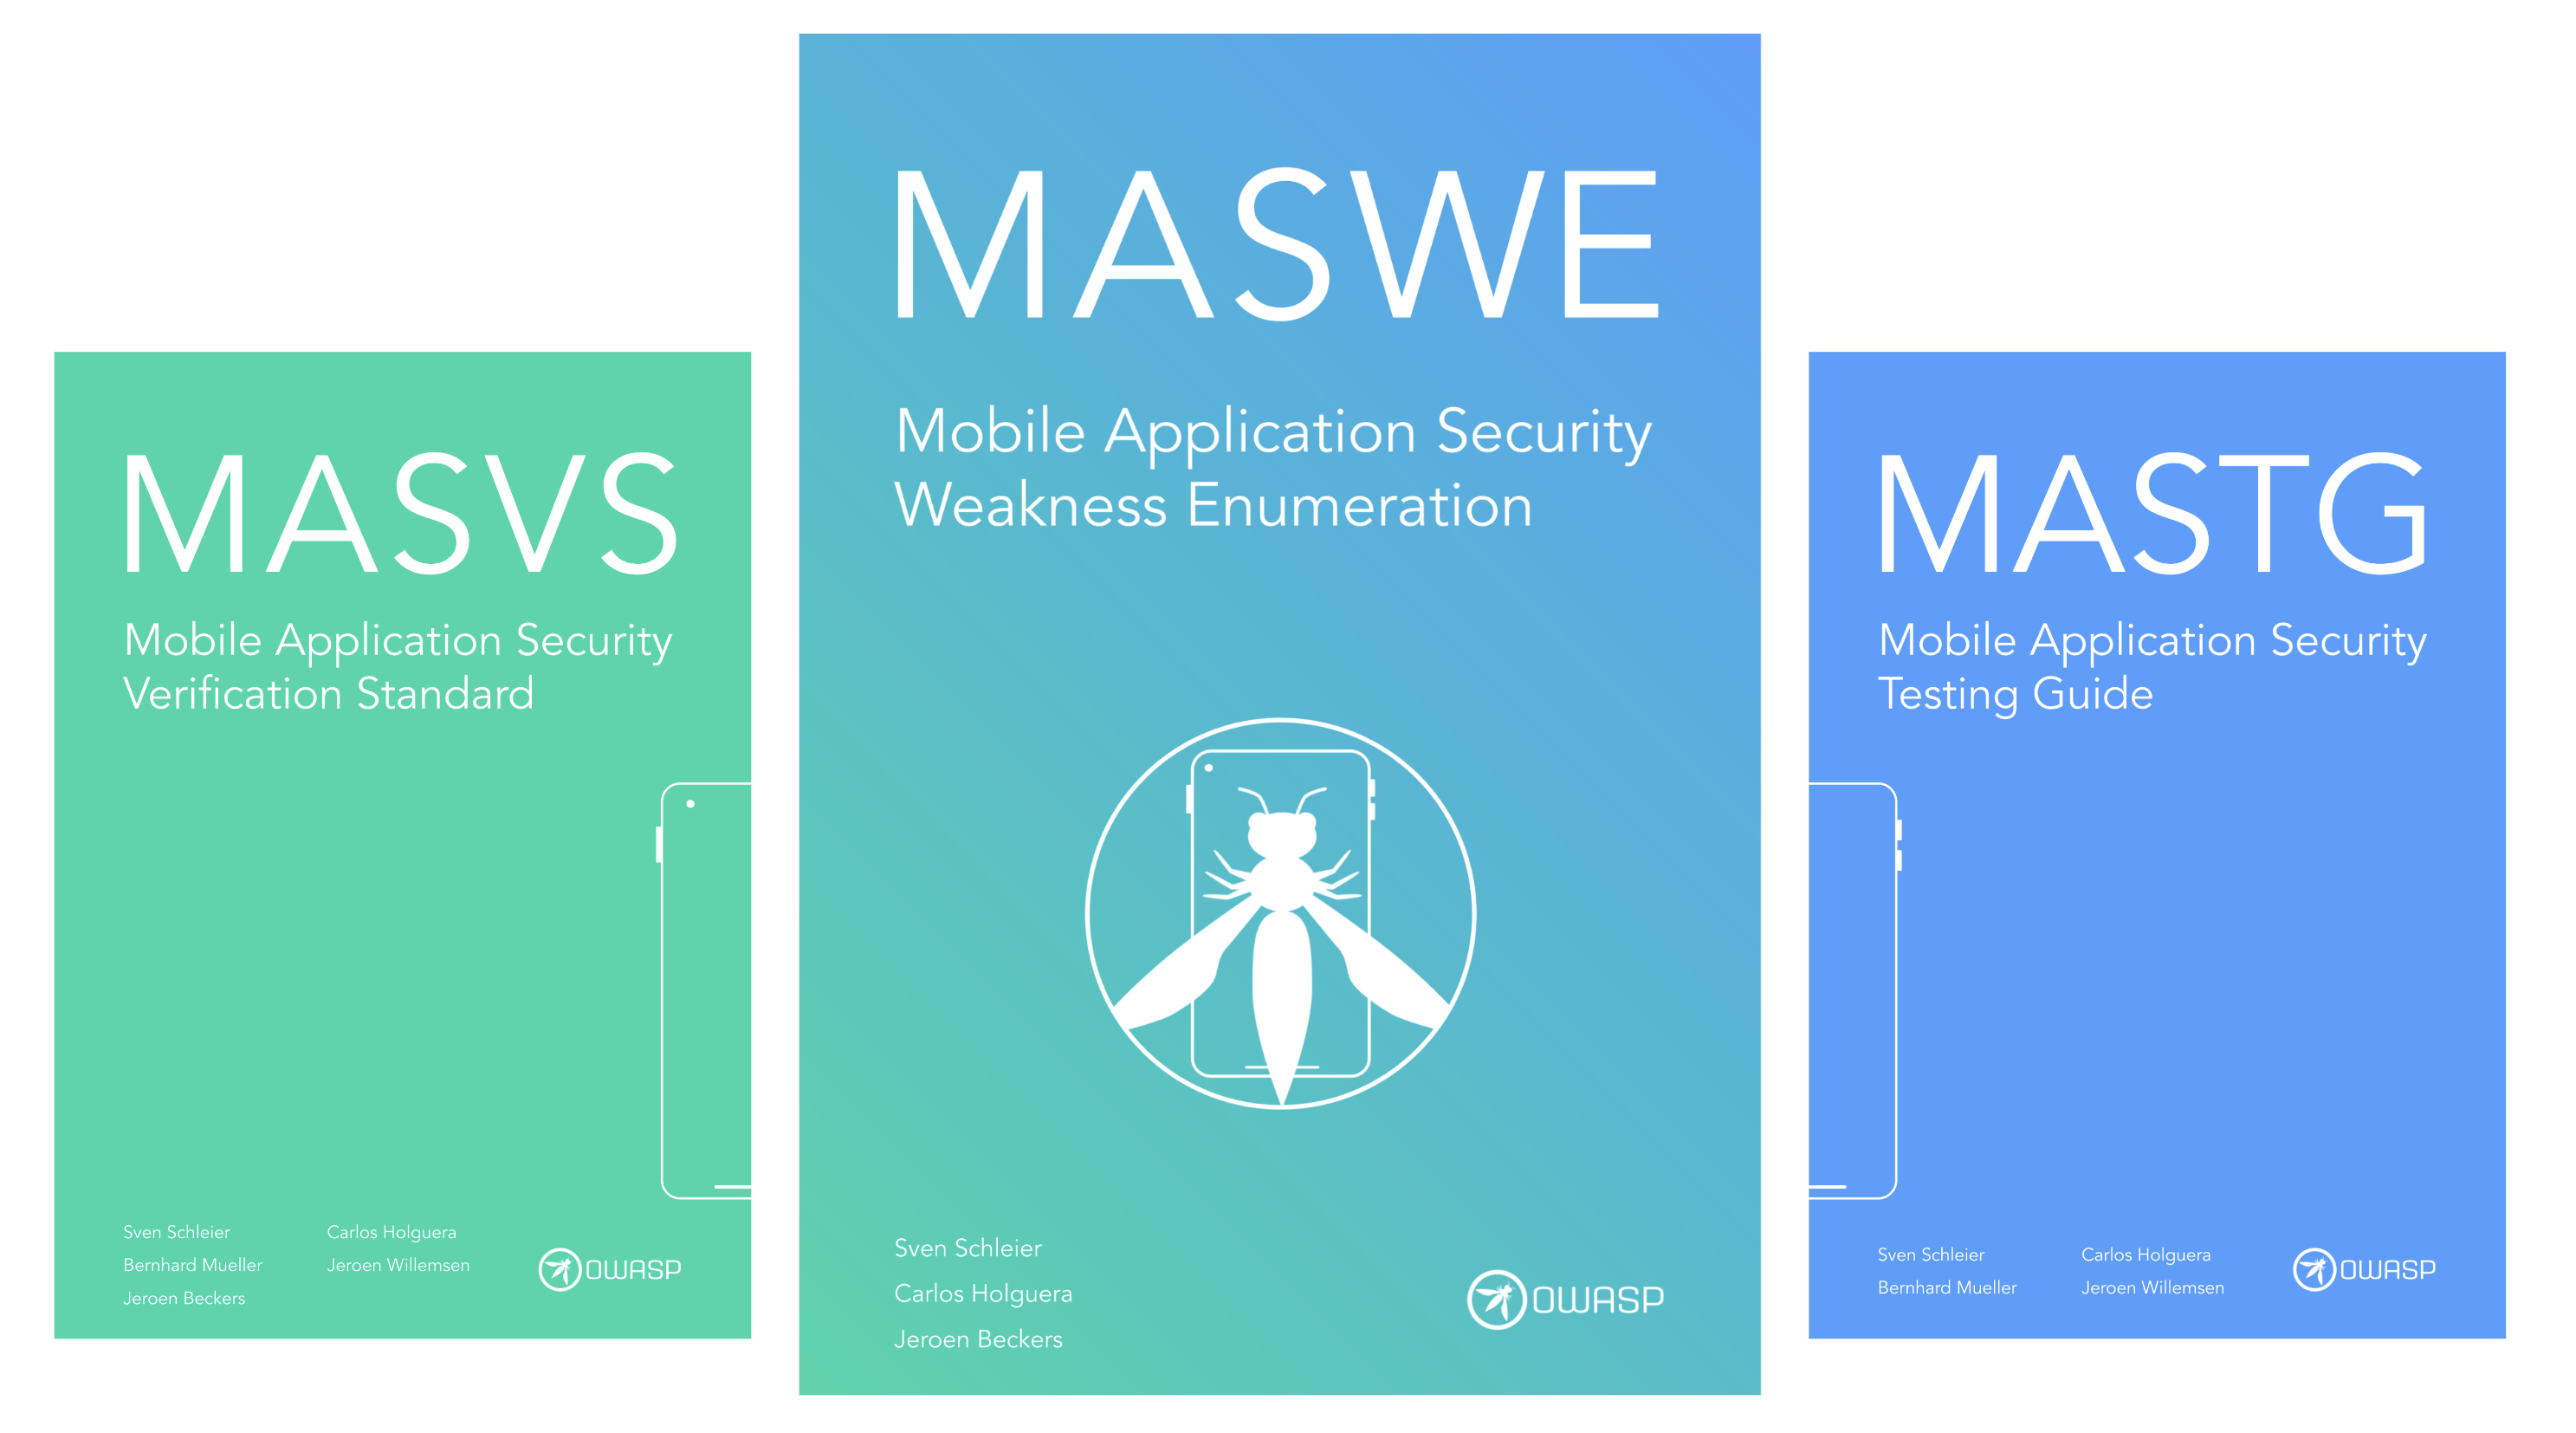
لتعريفها، نستلهم الفكرة من Common Weakness Enumeration (CWE)، وهي قائمة مجتمعية لنقاط الضعف الأمنية الشائعة في البرمجيات. يُقصد بـ MASWE أن تكون قائمة تكميلية لـ CWE، تركز بشكل خاص على نقاط الضعف الأمنية في تطبيقات الجوال.
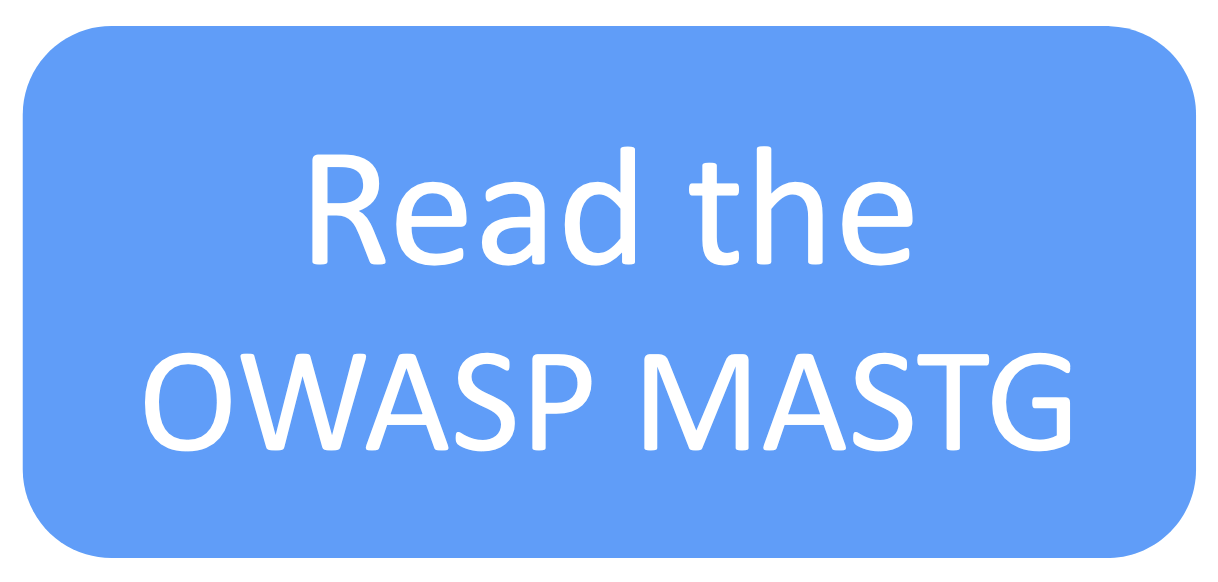
OWASP MAS: OWASP MASVS ➡ OWASP MASWE ➡ OWASP MASTG


  • 🌐 الوصول إلى موقع MASWE على الويب
  • ⚡ ساهم!
  • 📞 اتصل بنا

موثوق من قبل

OWASP MASWE و MASVS و MASTG موثوقة من قبل مقدمي المنصات التالية ومؤسسات التوحيد القياسي والحكومية والتعليمية. تعرف على المزيد.
🥇 مناصرون لـ MAS

مناصرو MAS هم جهات متبنية صناعية لـ OWASP MASWE و MASVS و MASTG استثمرت موارد كبيرة ومستمرة لدفع المشروع قدمًا من خلال تقديم مساهمات عالية التأثير باستمرار ونشر الكلمة. تعرف على المزيد.




المؤلفون

Carlos Holguera

Carlos Holguera

cpholguera

Sven Schleier

Sven Schleier

sushi2k

Jeroen Beckers

Jeroen Beckers

TheDauntless

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





