Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
droidground — ملعب مرن لتحديات CTF الخاصة بنظام أندرويد. | Kitploit

أدوات/GitHubGitHub/secforce/droidground
أمان أندرويدالتحليل الديناميكي (عزل)الاستغلالاختبار اختراق تطبيقات الجوالCTFاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubsecforce/droidground

droidground

ملعب مرن لتحديات CTF الخاصة بنظام أندرويد.
عرض المستودع
117790منذ 23 أيامتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني


droidground

DroidGround


الموقع الإلكتروني | عرض توضيحي

في تحديات CTF التقليدية، من الشائع إخفاء الأعلام (flags) في ملفات على النظام، مما يتطلب من المهاجمين استغلال الثغرات لاسترجاعها. ومع ذلك، في عالم Android، لا ينجح هذا النهج بشكل جيد. فملفات APK سهلة التنزيل وقابلة للهندسة العكسية، لذا فإن وضع العلم على الجهاز عادةً ما يجعل استخراجه أمرًا تافهًا باستخدام التحليل الساكن أو حيل المحاكي. وهذا يحدّ بشدة من القدرة على إنشاء تحديات واقعية تركز على وقت التشغيل.

صُمم DroidGround لحل هذه المشكلة.

إنه منصة مبنية خصيصًا لاستضافة تحديات اختراق تطبيقات Android في بيئة مُتحكَّم بها وواقعية، حيث يكون المهاجمون مقيَّدين بالقدر الكافي فقط لإجبارهم على حل التحديات بالطريقة المقصودة.

والأهم من ذلك، قد يكون المشاركون محبوسين داخل بيئة التطبيق. تتيح مرونة الأداة تحديد ما إذا كان يمكن للمستخدم فتح shell أو قراءة ملفات عشوائية أو تحميل أدوات جانبية. يمكن إعداد كل شيء بحيث تكون الطريقة الوحيدة لاسترجاع العلم هي فهم التطبيق نفسه واستغلاله.

📋 جدول المحتويات

  • 🧭 نظرة عامة
  • ✨ الميزات
  • 📸 لقطات الشاشة
  • ⚙️ الإعدادات
  • 🧩 حالات الاستخدام
  • ⚙️ الاستخدام
  • 💡 نصائح
  • 🛠 التطوير
  • 🤝 المساهمة
  • 📚 الشكر والتقدير
  • 🪪 الترخيص

🧭 نظرة عامة

تُمكّن DroidGround من إنشاء مجموعة واسعة من تحديات Android التي يصعب تنفيذها بخلاف ذلك في إعدادات CTF التقليدية. على سبيل المثال، في تحدٍّ لتنفيذ التعليمات البرمجية عن بُعد (RCE)، قد يتلقى اللاعبون ملف APK للتحليل المحلي. بعد اكتشاف ثغرة ما، يمكنهم تطوير سكربت Frida وتشغيله عبر DroidGround على الجهاز الهدف الحقيقي لاستخراج العلم من التخزين الداخلي. يمكن أن تتضمن أنواع التحديات الأخرى أنشطة مخفية، أو نوايا بث (broadcast intents) مخصصة، أو استغلال الخدمات، أو التحليل الديناميكي باستخدام أدوات محمّلة مسبقًا.

مع البث المباشر للجهاز، والتحكم الدقيق في الميزات، وتكامل Frida، وسكربتات إعداد وإعادة تعيين قابلة للتخصيص، تُمكّن DroidGround منظّمي CTF من بناء تحديات Android آمنة ومرنة وواقعية تتجاوز بكثير ما هو ممكن عادةً.

✨ الميزات

توفر DroidGround مجموعة غنية من الميزات التي يتحكم بها الخادم.

  • شاشة الجهاز في الوقت الفعلي (عبر scrcpy)، مع تحكم اختياري بالفأرة واللمس ولوحة المفاتيح
  • إعادة تعيين حالة التحدي
  • إعادة تشغيل التطبيق / بدء نشاط / بدء خدمة
  • إرسال نية بث (Broadcast Intent)
  • إيقاف تشغيل / إعادة تشغيل الجهاز
  • تنزيل تقرير الأخطاء (bugreportz)
  • برمجة Frida
    • التشغيل من مكتبة محمّلة مسبقًا (الوضع المقيّد)
    • تشغيل سكربتات عشوائية (الوضع الكامل)
  • متصفح الملفات
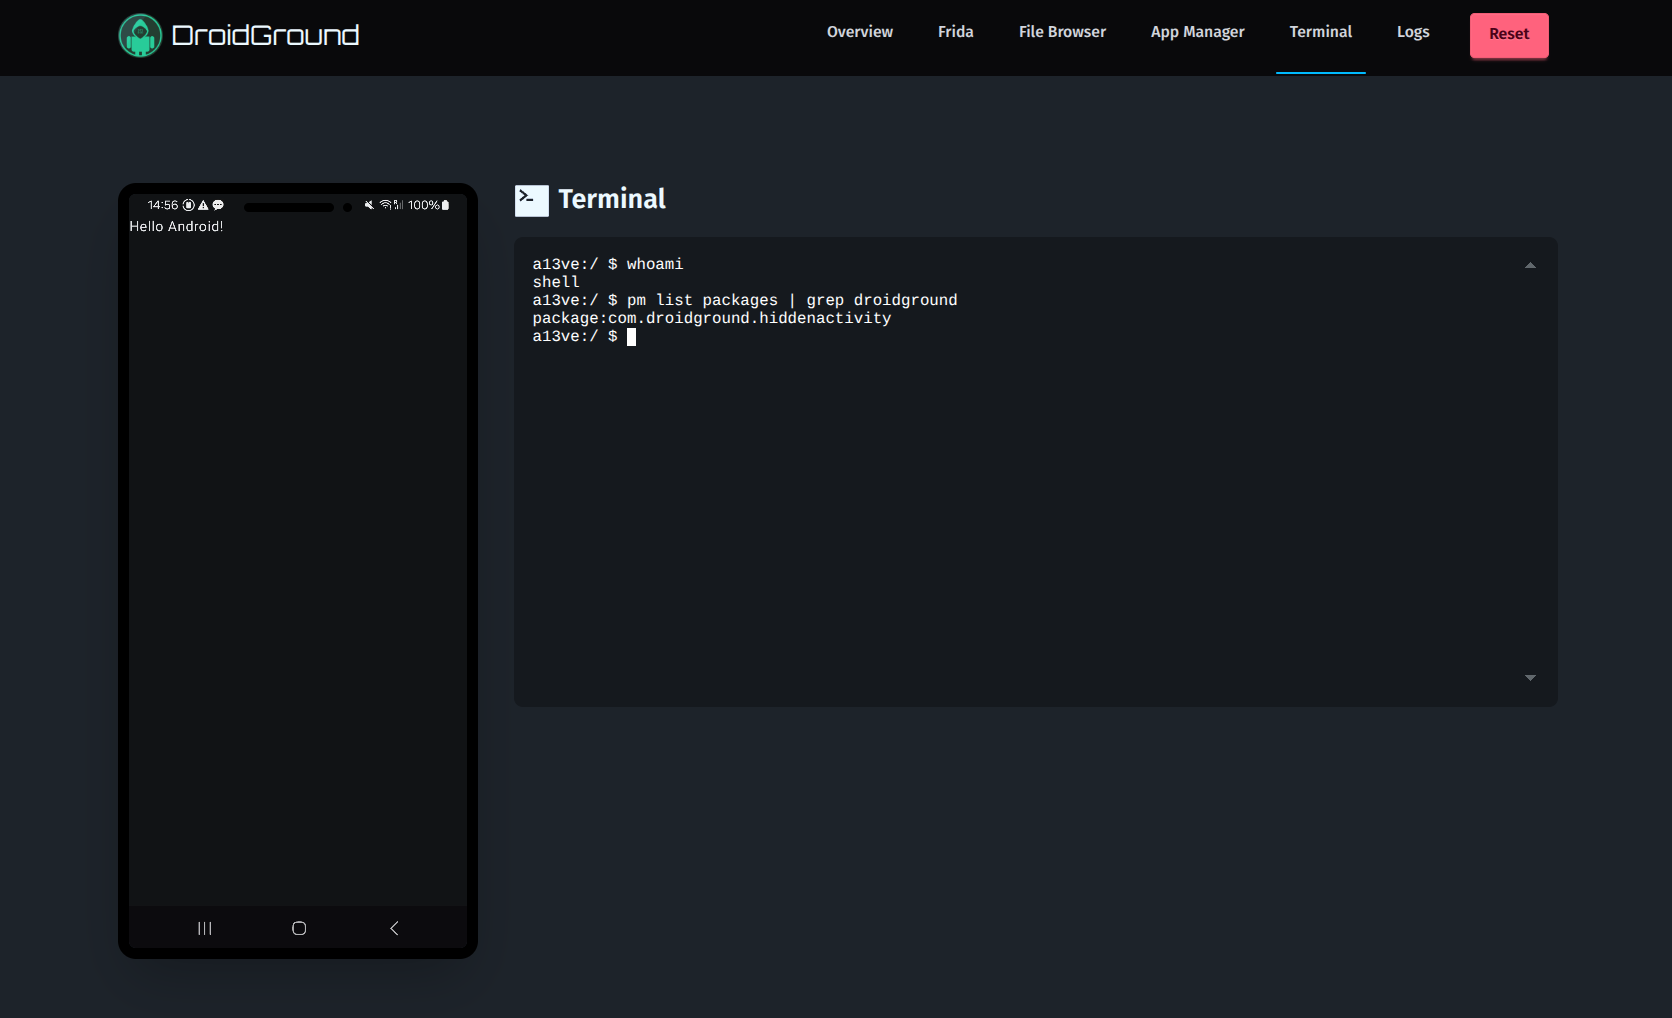
  • الوصول إلى الطرفية
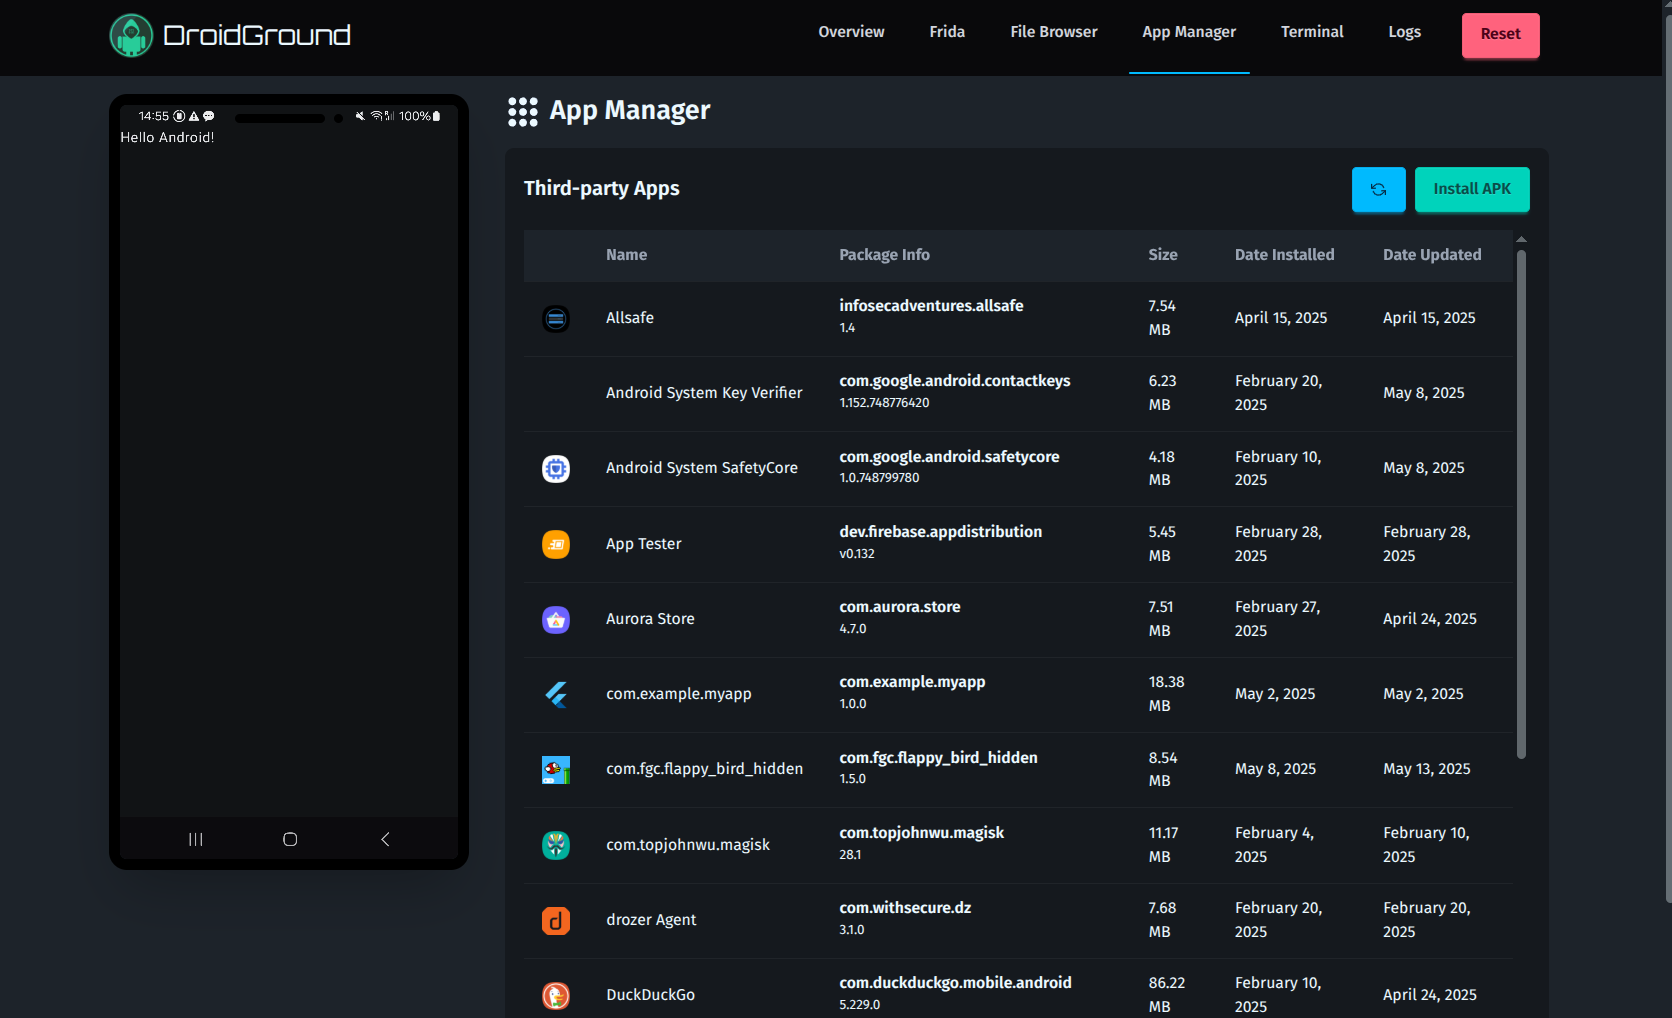
  • إدارة APK
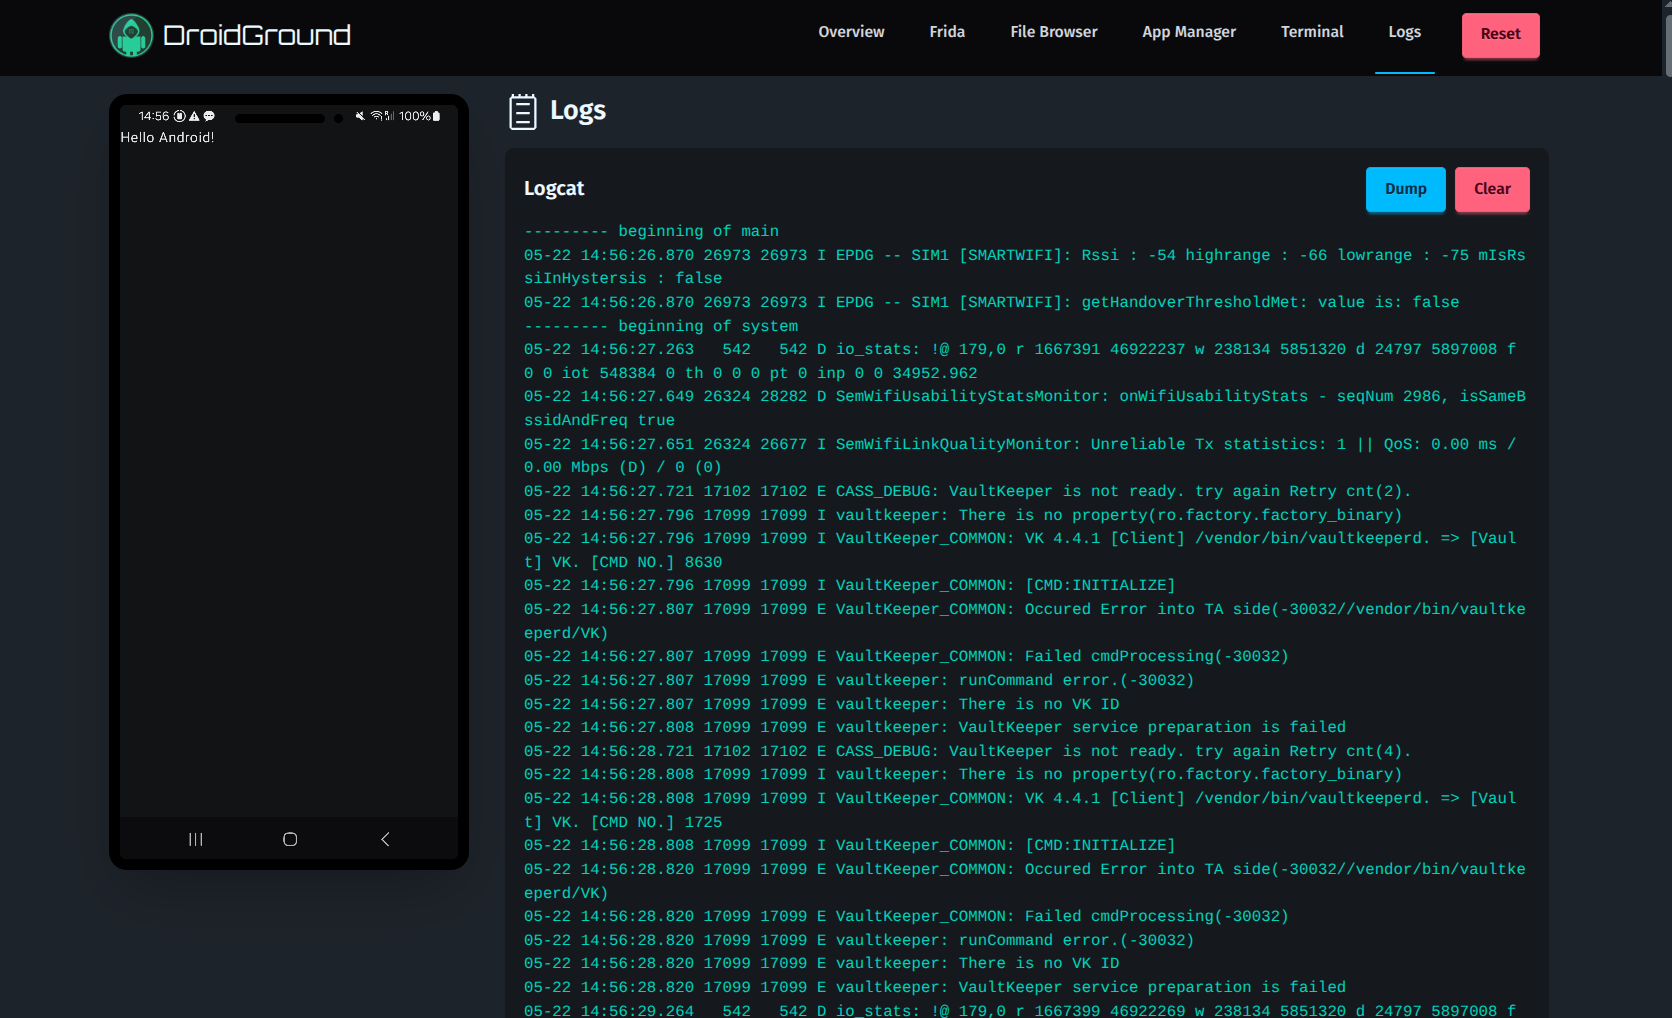
  • عارض Logcat
  • خادم الاستغلال (إذا كان وضع الفريق مُفعّلًا)

جميع الميزات تقريبًا معيارية (modular) ومُعرَّفة عبر متغيرات البيئة، مما يضمن تحكمًا دقيقًا في نطاق التحدي.
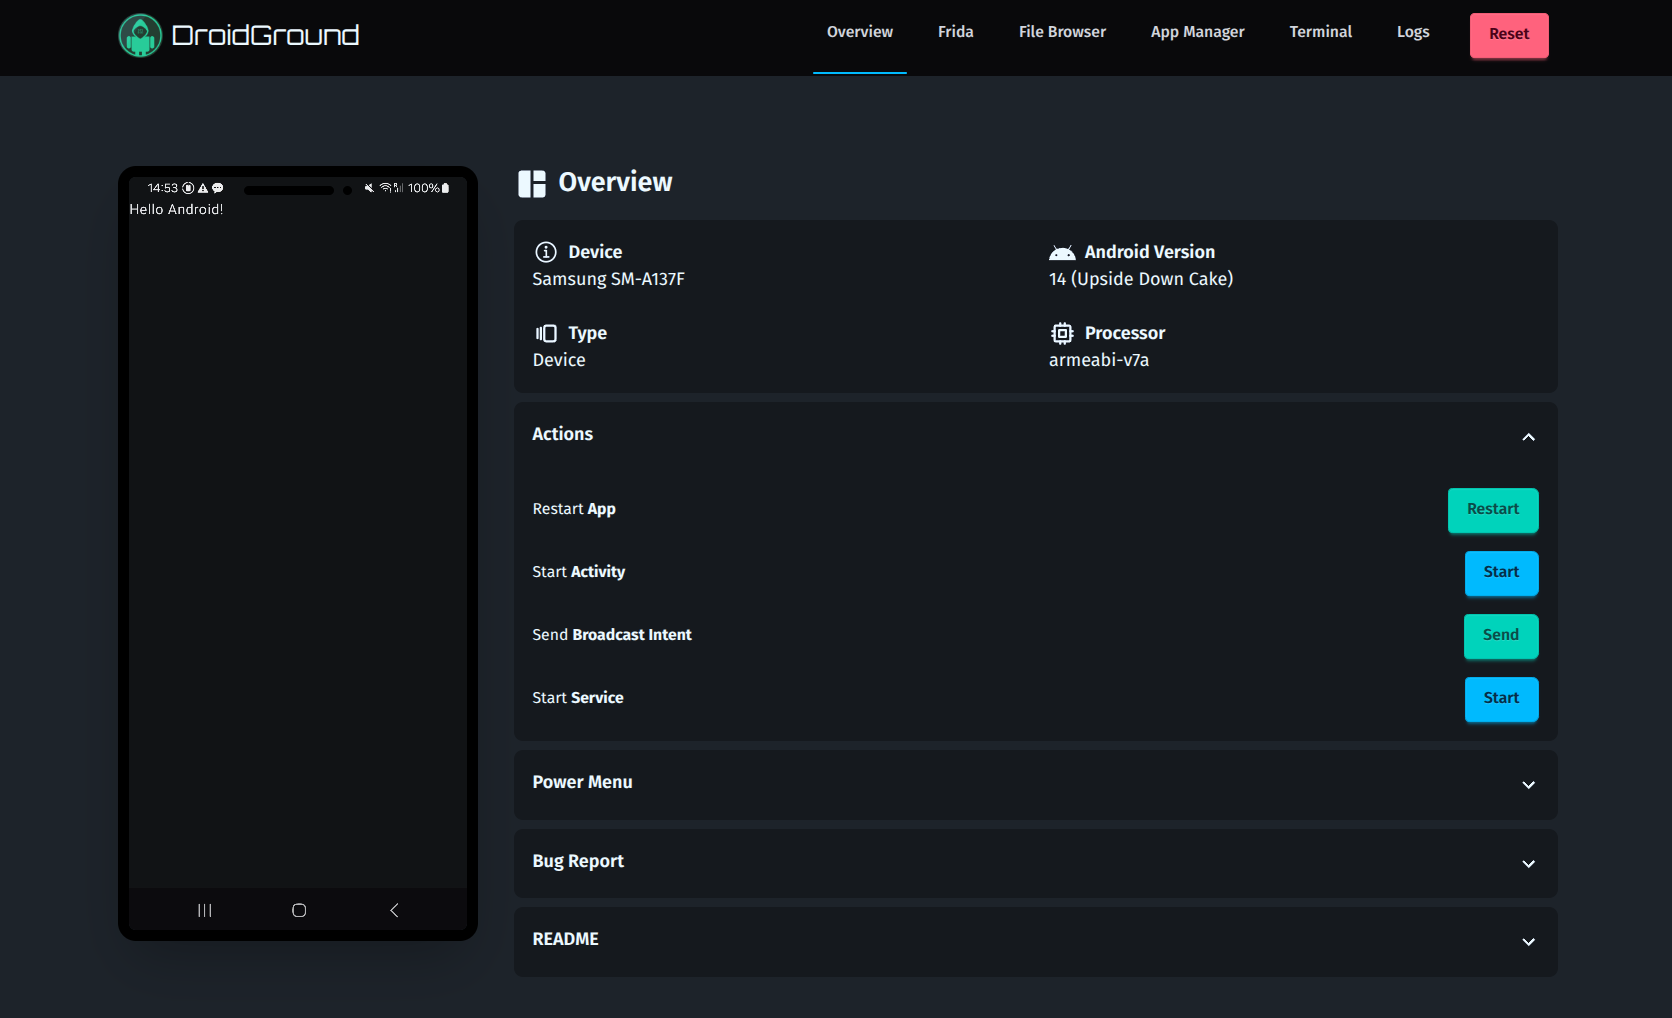
📸 لقطات الشاشة

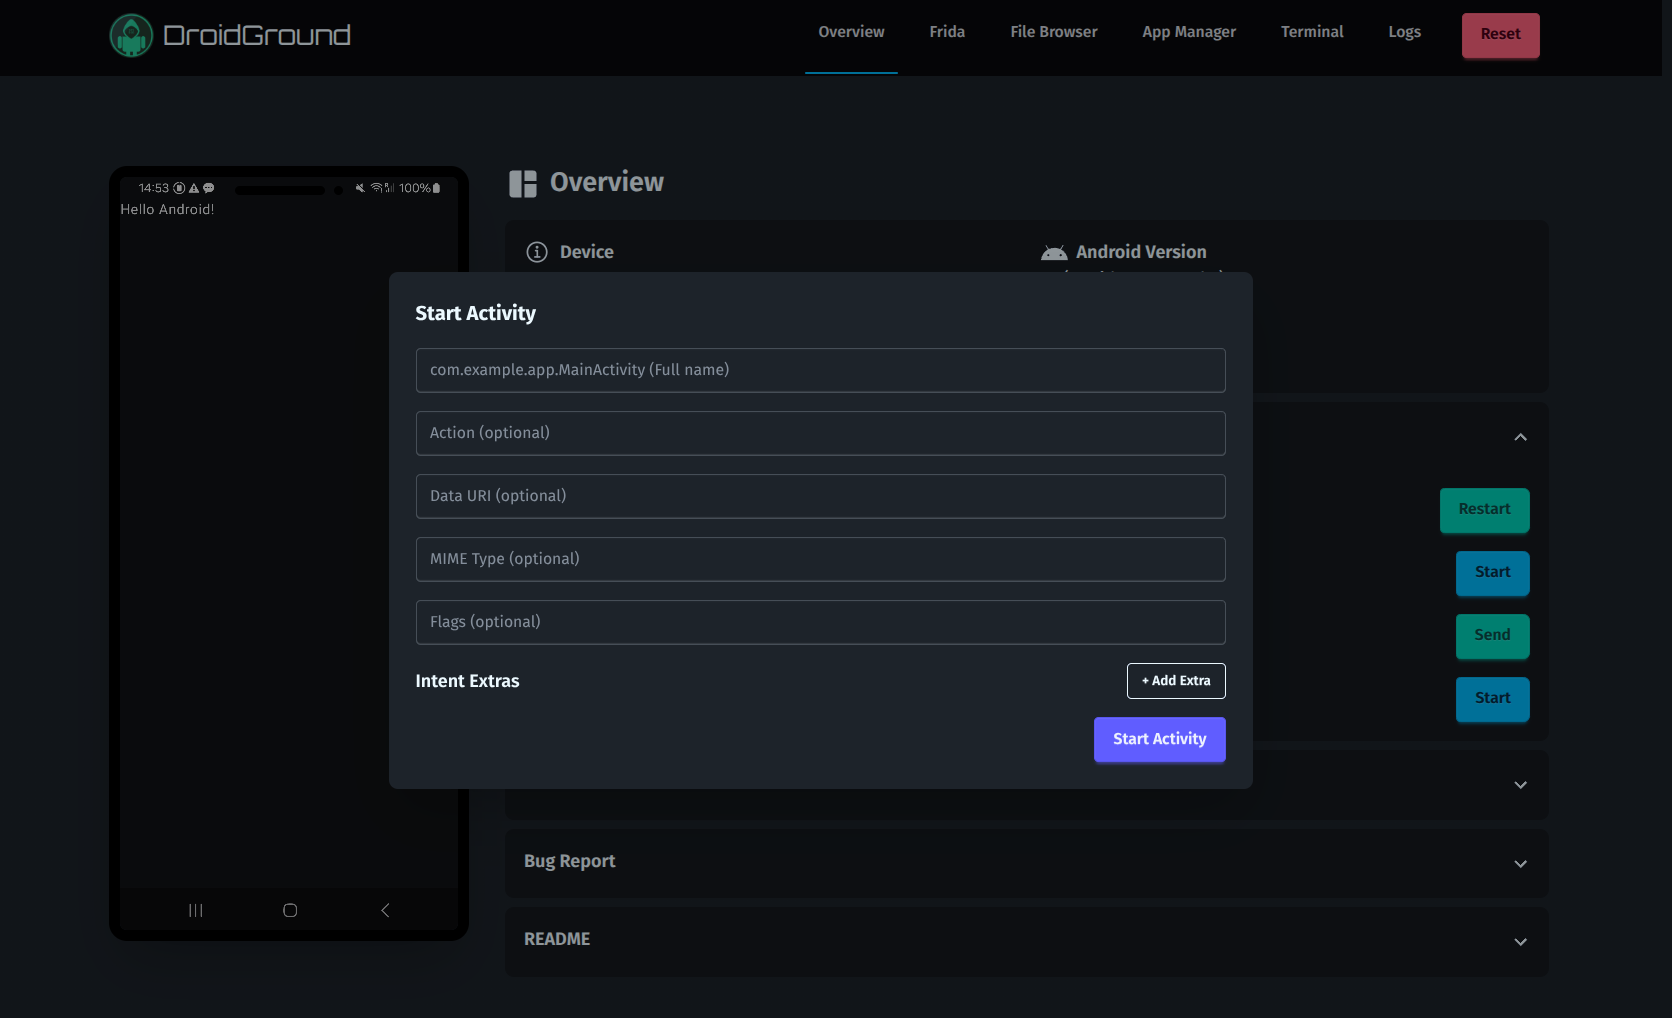
لقطة شاشة نظرة عامةلقطة شاشة بدء النشاط
نظرة عامةبدء النشاط
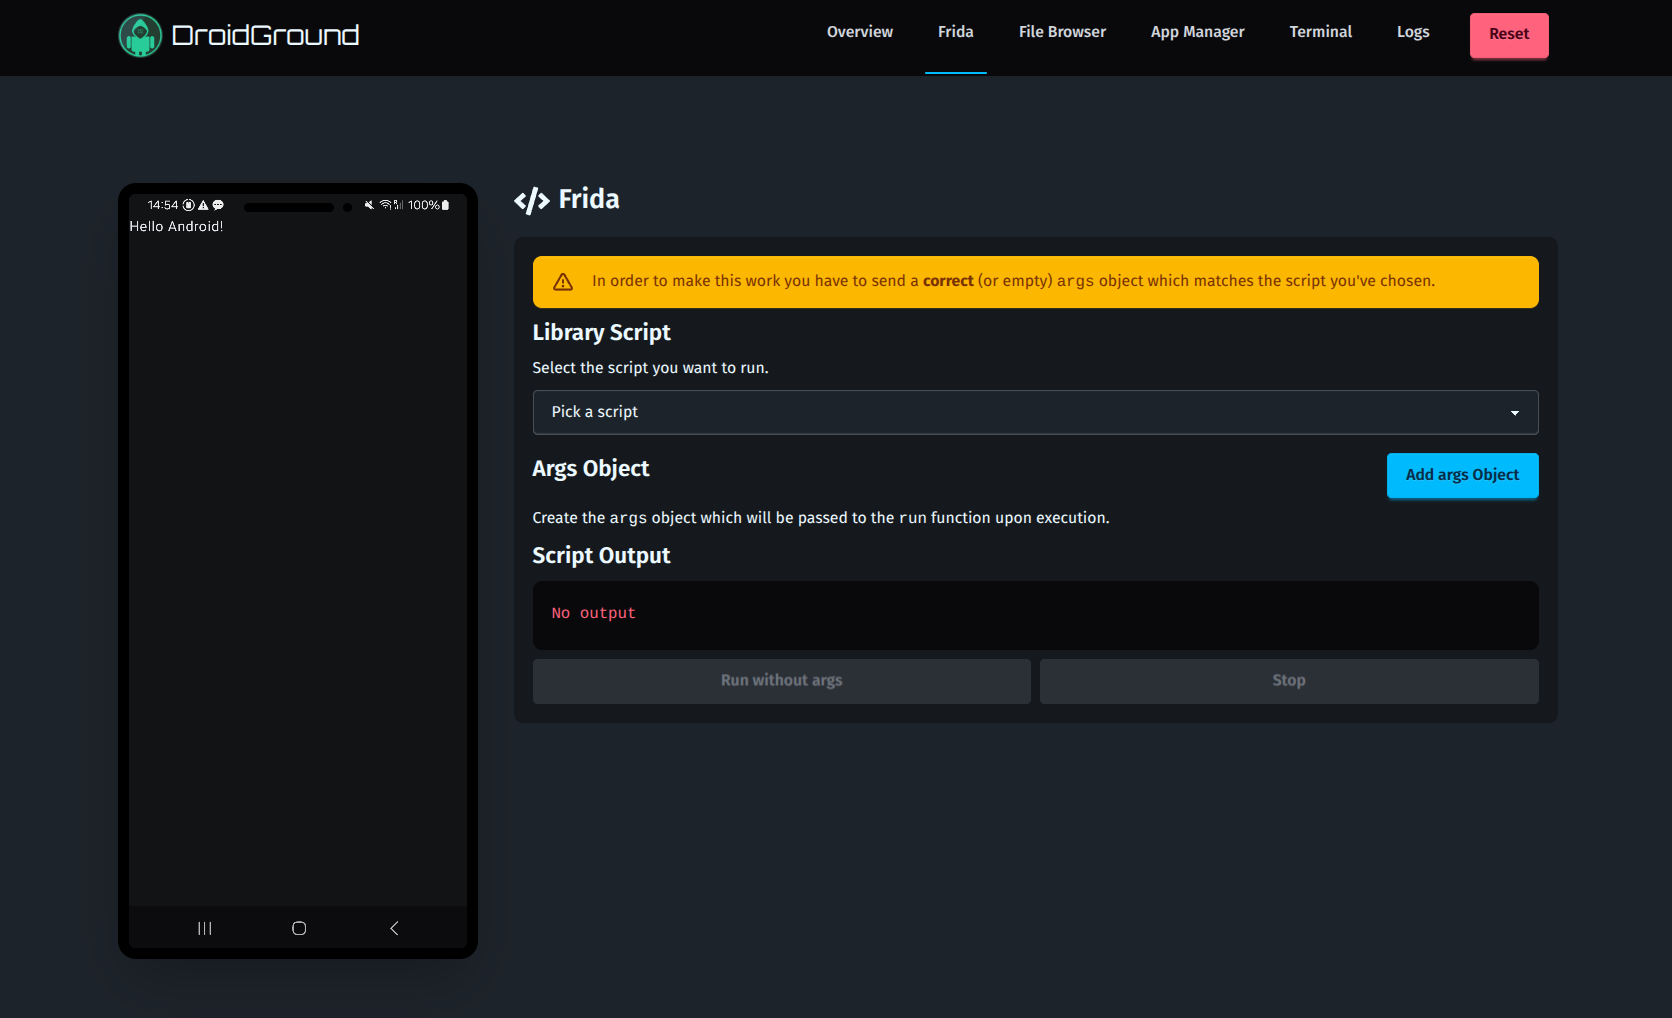
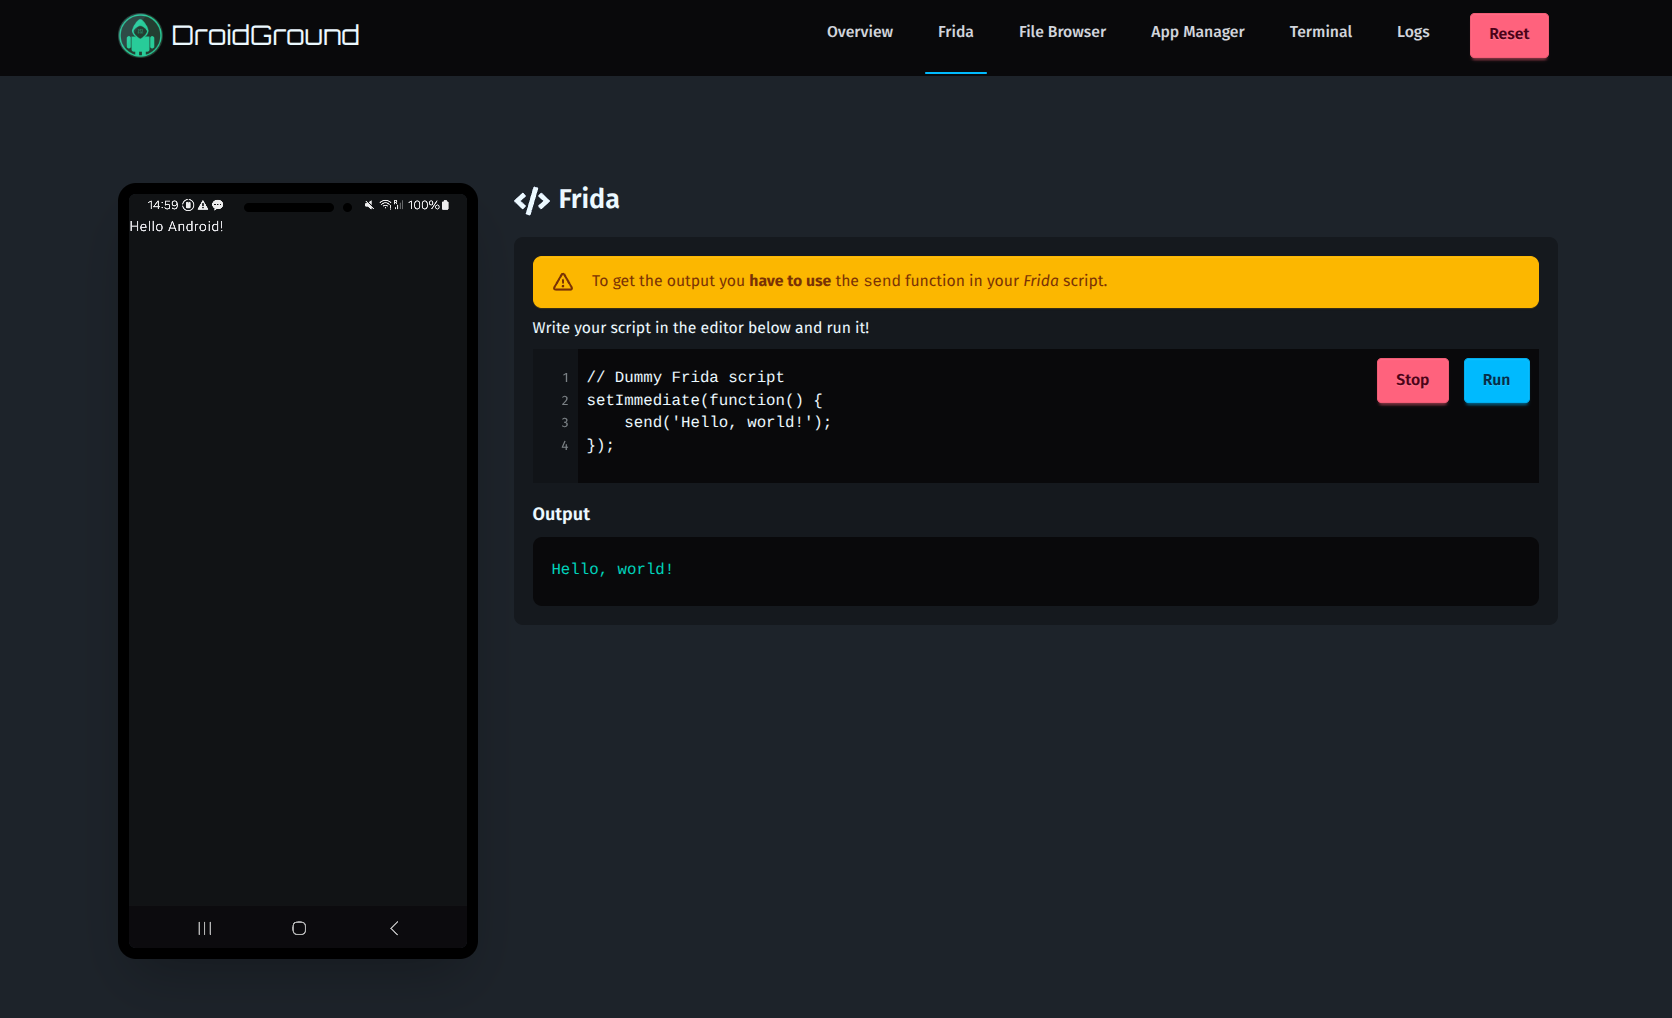
لقطة شاشة وضع Frida المقيدلقطة شاشة وضع Frida الكامل
وضع Frida المقيدوضع Frida الكامل
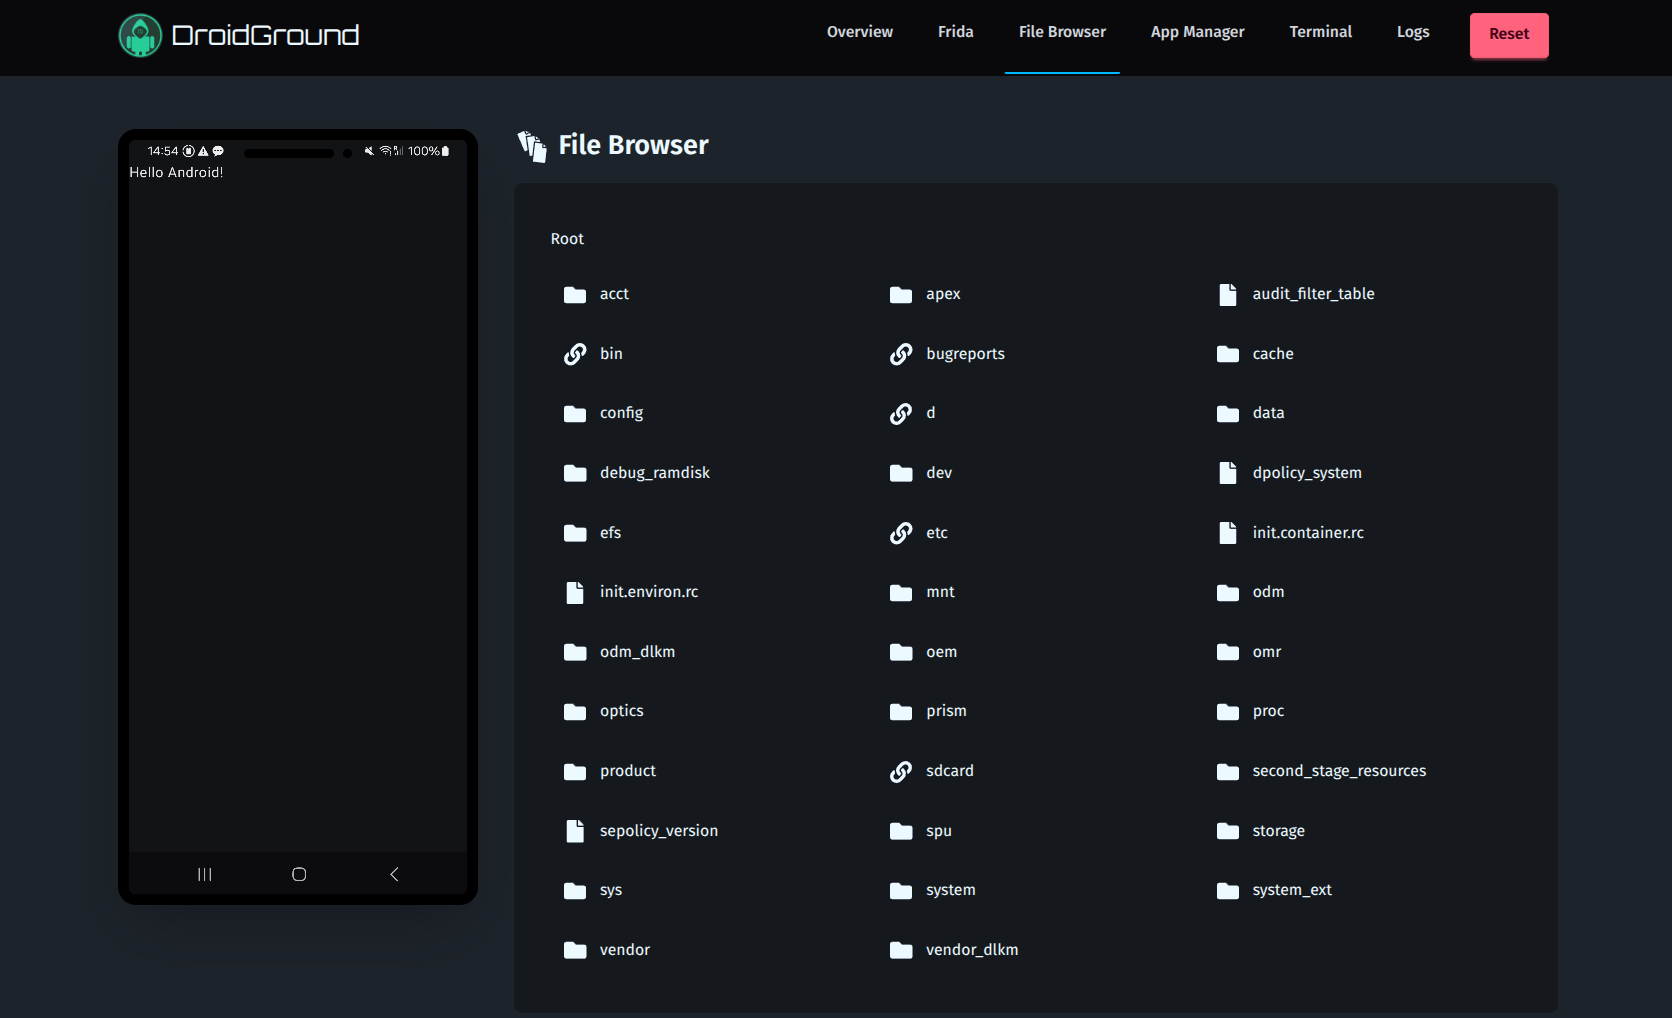
لقطة شاشة متصفح الملفاتلقطة شاشة مدير التطبيقات
متصفح الملفاتمدير التطبيقات
لقطة شاشة الطرفيةلقطة شاشة السجلات
الطرفيةالسجلات

⚙️ الإعدادات

يُعد ملف .env.sample في الدليل الجذر نقطة بداية جيدة. هذه هي القائمة الكاملة لجميع متغيرات البيئة المدعومة حاليًا:


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    373
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    322
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →