

Red-Team-GOAD-Lab-Proxmox
 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
defensive-toolspost-exploitationsecurity-virtualization+7
48
pho5nix/red-team-goad-lab-proxmox红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 asteroid-belt/skulto
离线且安全优先的代理技能同步与管理工具
 google/gvisor
通过用户空间应用内核将容器沙箱化,该内核拦截系统调用、限制宿主机内核访问,并通过 OCI 运行时与 Docker/Kubernetes 集成。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。
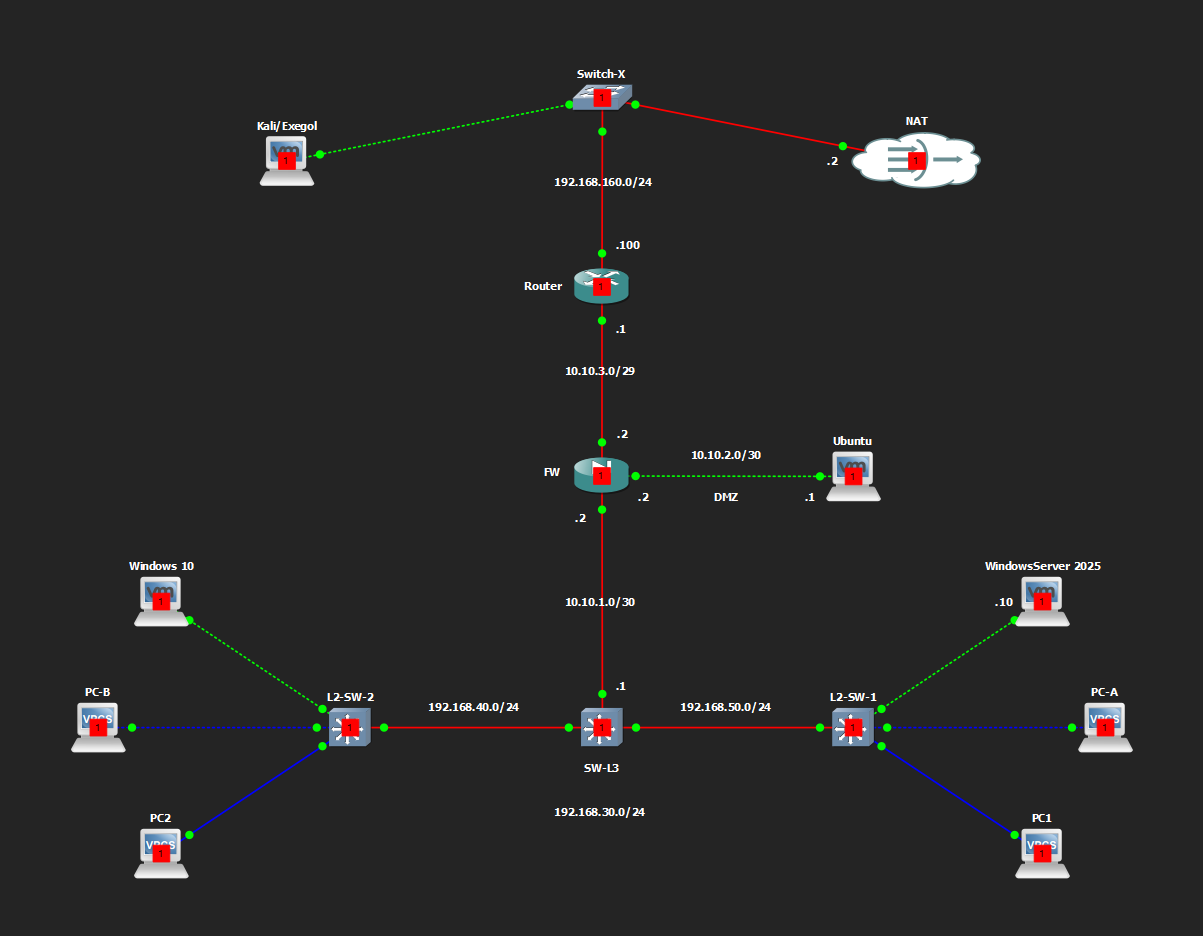 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 falconforceteam/falcondash
Azure 工作簿仪表板,用于可视化和探索检测性能指标,帮助安全团队衡量并主动维护其检测规则。
 vulhub/vulhub
基于 Docker-Compose 的预构建脆弱环境
 containers/bubblewrap
由 Flatpak 及类似项目使用的底层无特权沙箱工具。
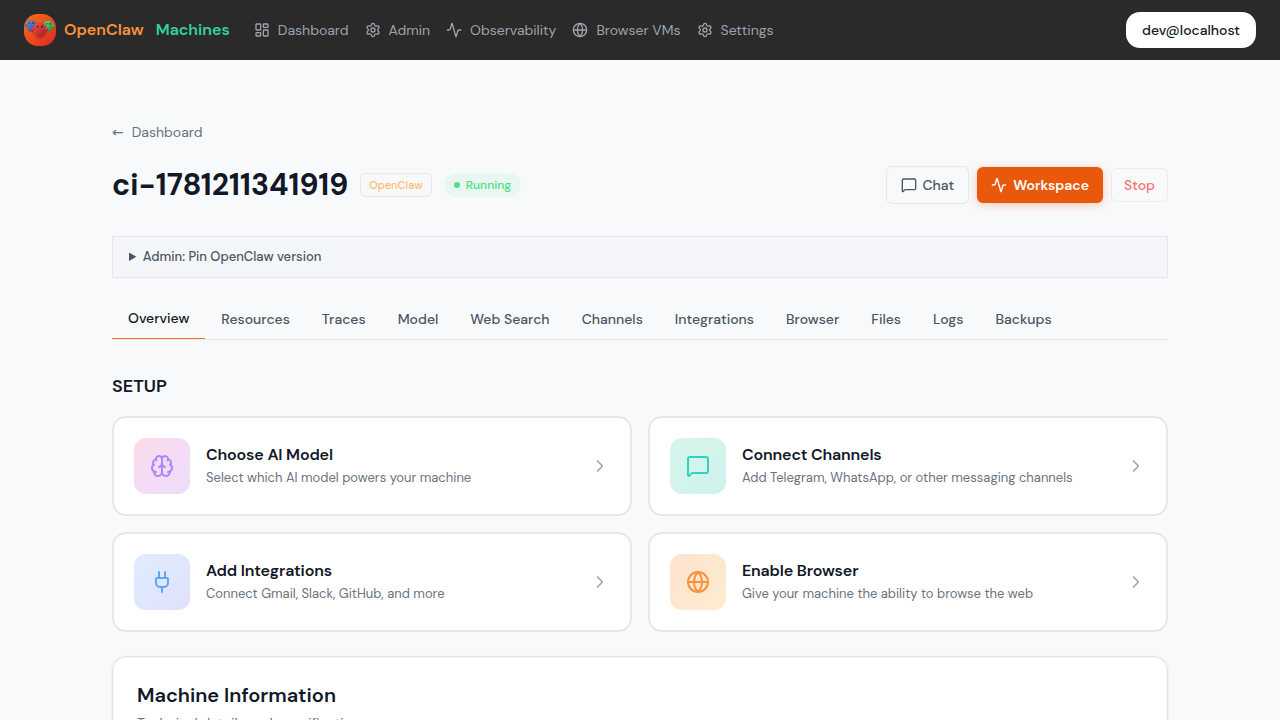 mathaix/openclawmachines
在你的团队(企业版)中管理 OpenClaw,为其提供计算基础设施、工具集成、认证和安全原语。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 facebook/mcpguard-dynamic
内核级 eBPF 沙盒,用于保护通过模型上下文协议(MCP)进行的 LLM 代理工具调用。
 penberg/chimera
将不受信任的代码沙箱化,并安全访问主机。
 mandiant/flare-vm
一套适用于Windows系统的软件安装脚本集合,让您能够轻松地在虚拟机上设置并维护逆向工程环境。
 tandasat/minivisorpkg
支持启动操作系统的研究型 UEFI 虚拟机监控程序。