
vault
 hashicorp/vault
用于机密管理、加密即服务和特权访问管理的工具
authentication-authorizationencryption-decryption-toolsidentity-management+5
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
 trufflesecurity/trufflehog
查找、验证和分析泄露的凭证
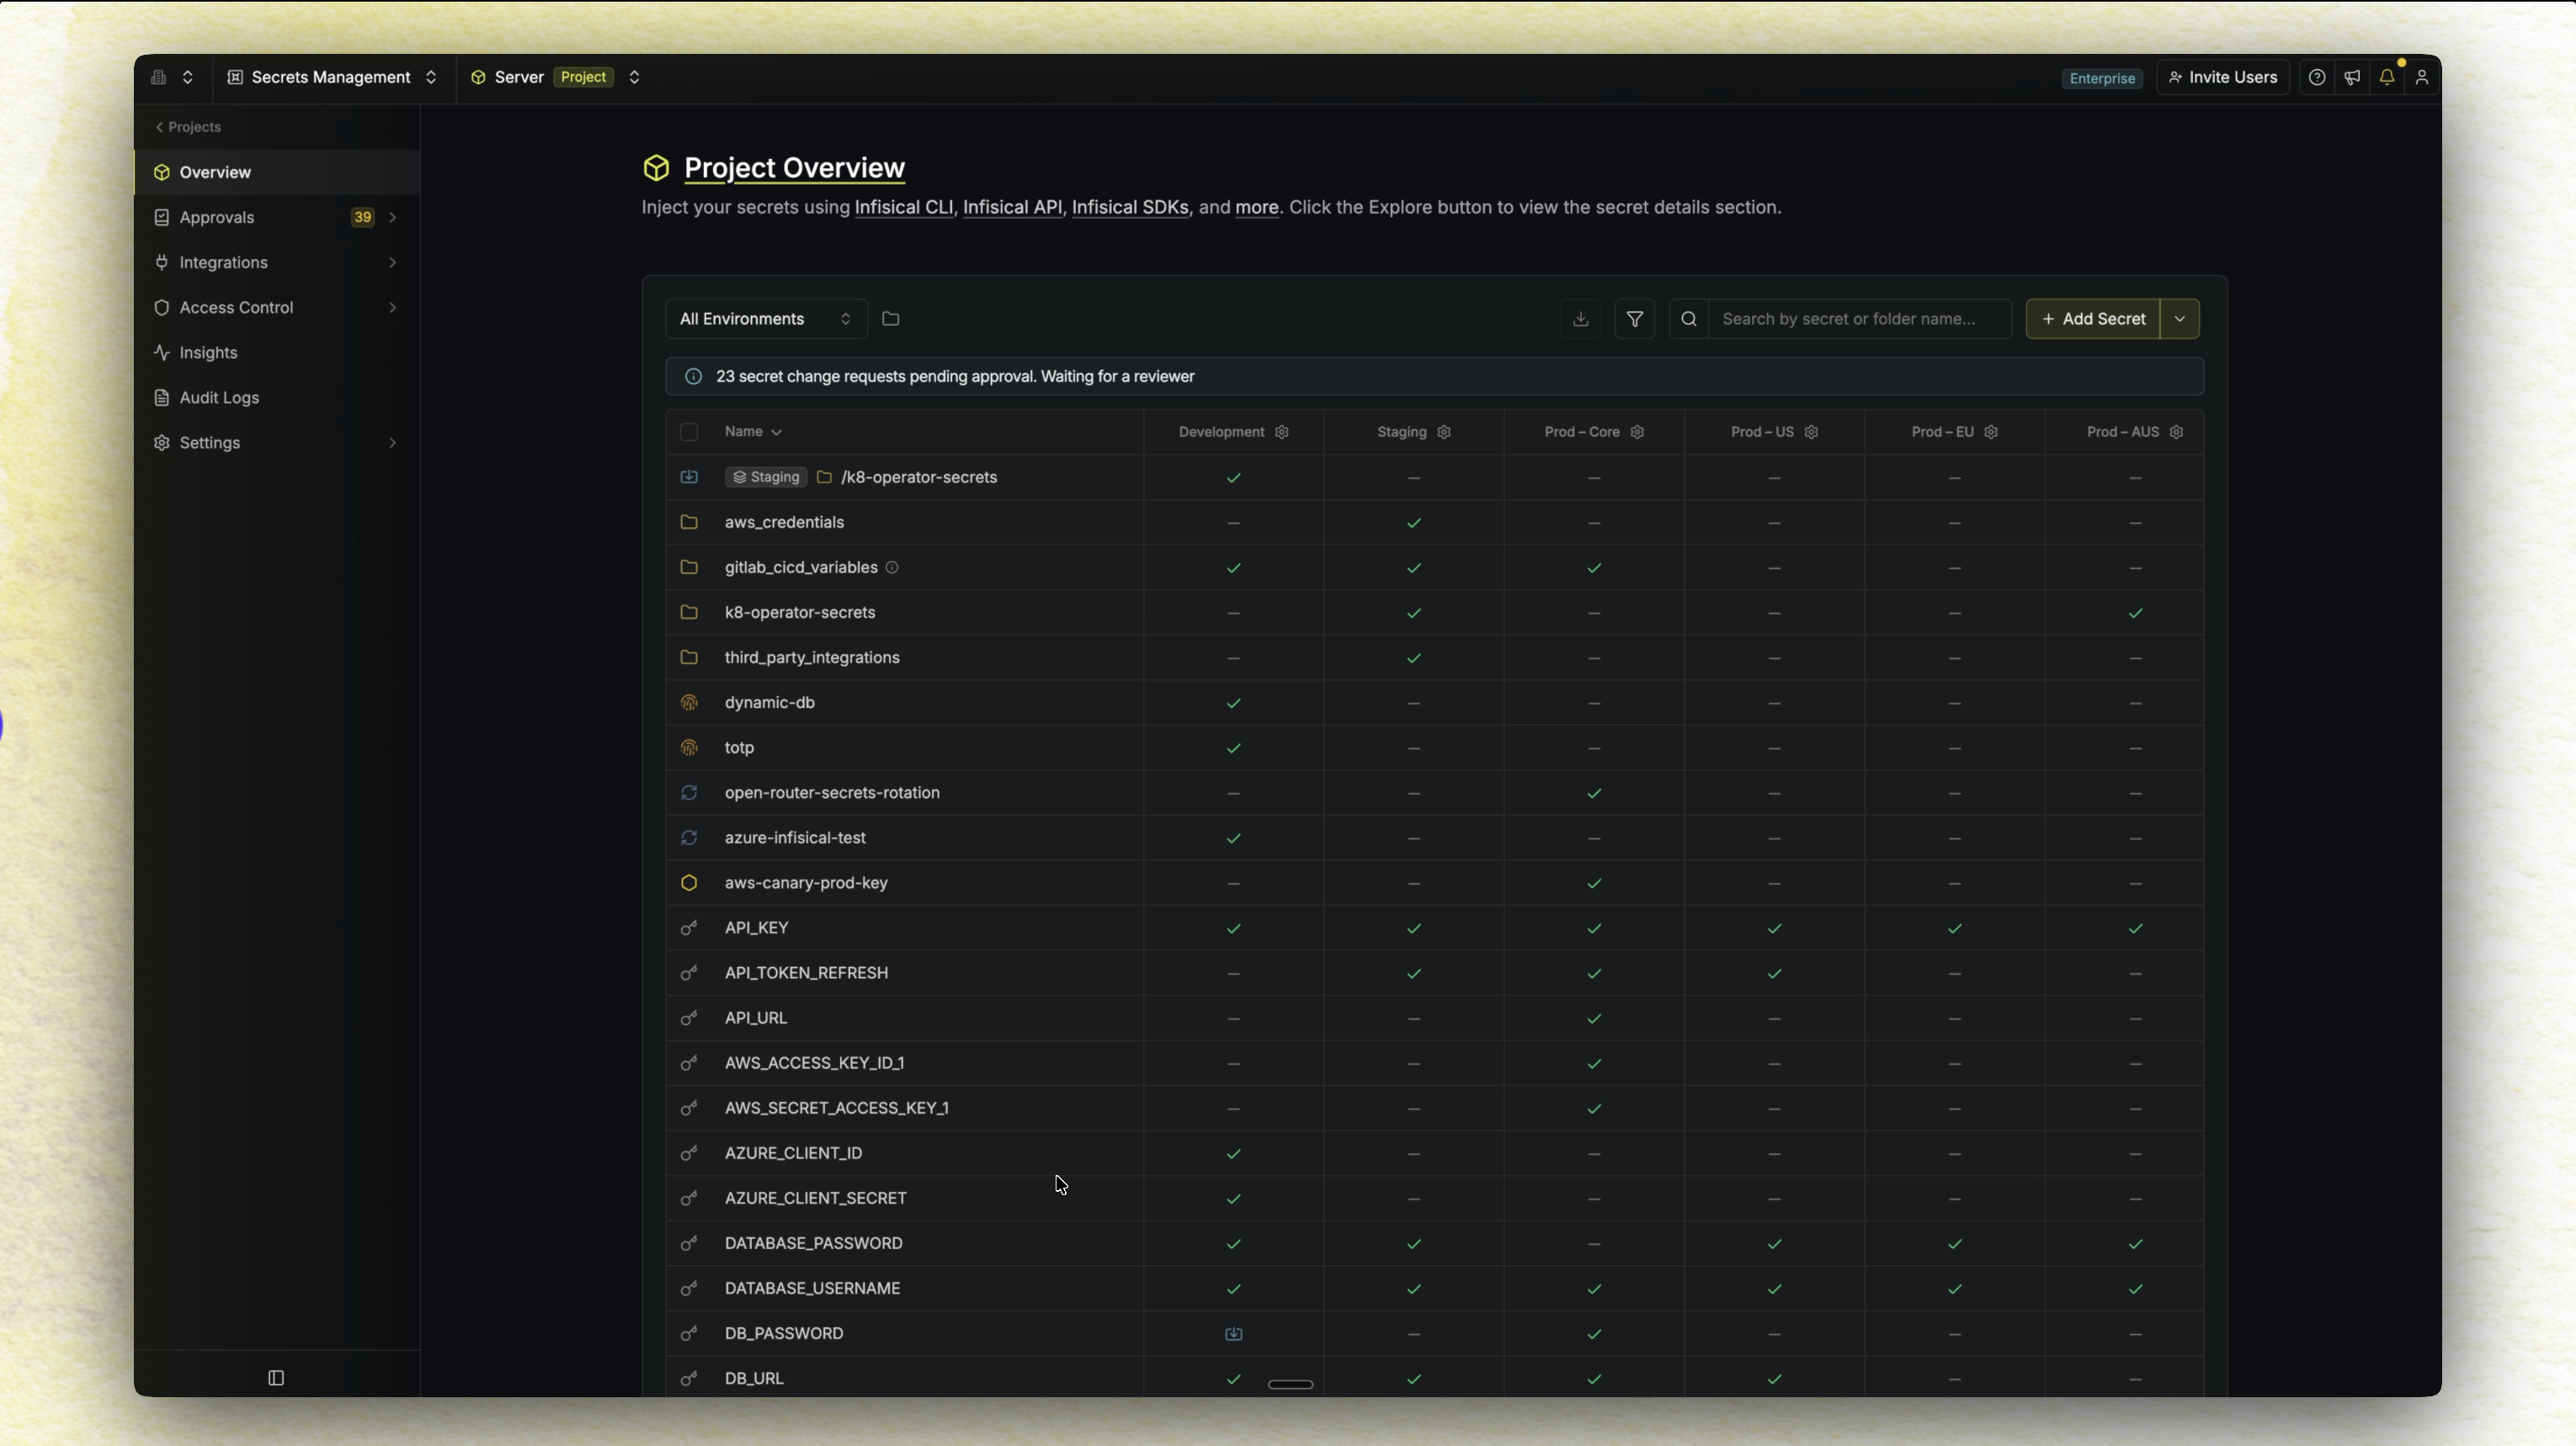 infisical/infisical
Infisical 是用于密钥、证书和特权访问管理的开源平台。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 shieldfy/api-security-checklist
设计、测试和发布 API 时最重要的安全对策清单
 gitleaks/gitleaks
快速、开源的静态分析工具,用于检测git仓库、文件和stdin流中硬编码的机密(如密码、API密钥和令牌),具有可自定义的规则引擎。
 getsops/sops
简单灵活的机密管理工具
 nvidia/skillspector
用于 AI 代理技能的安全扫描器。在安装 Claude Code、Codex 和 MCP 技能之前,检测其中的漏洞、恶意模式、安全风险、提示注入、数据外泄和供应链风险。
 nvidia/openshell
面向自主 AI 代理的沙箱运行时,通过声明式 YAML 策略强制执行文件系统、网络和进程约束,并支持端点绑定的凭据注入。
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
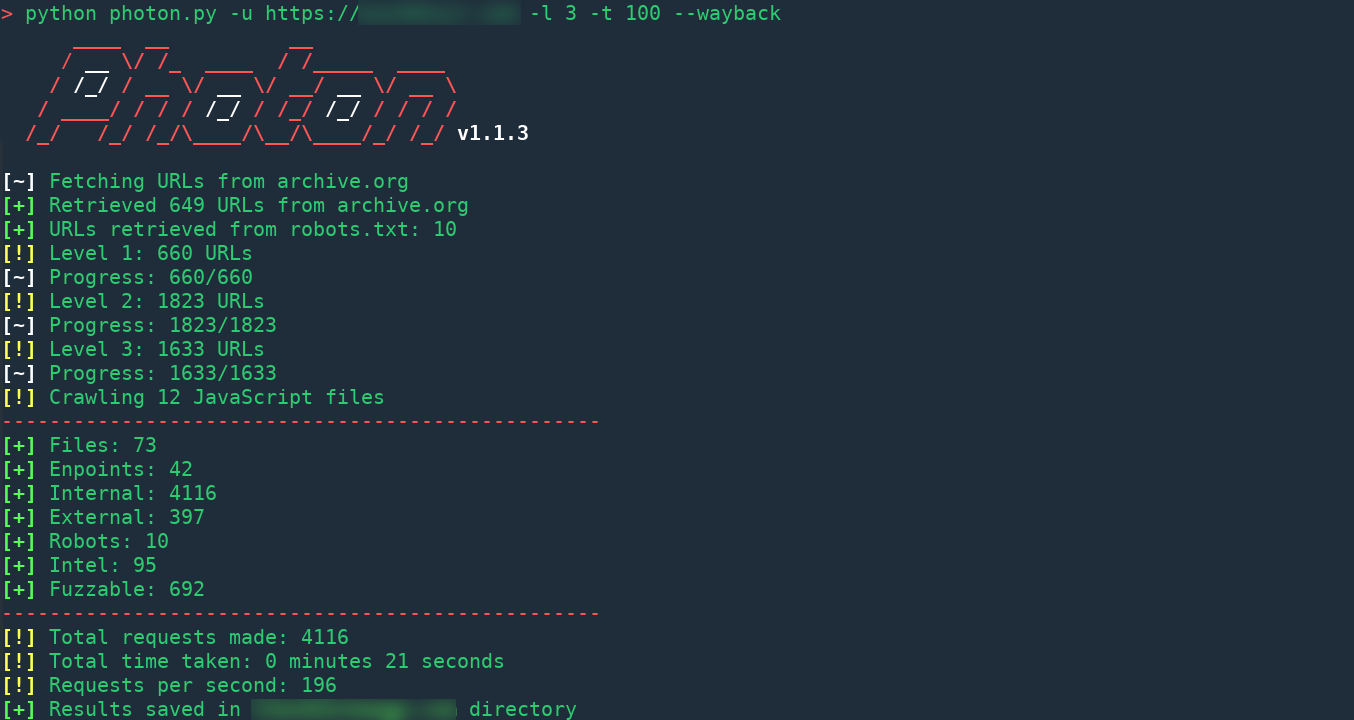

 vercel-labs/deepsec
基于智能体的漏洞扫描器,专为大型代码库设计。利用LLM通过正则匹配器和AI调查发现难以检测的安全问题,支持CI/PR集成和分布式执行。
 streaak/keyhacks
精心整理的命令集合,用于验证来自漏洞赏金计划和渗透测试的泄露 API 密钥,涵盖 80+ 种服务,包括 AWS、GitHub、Slack 和 Twilio。
 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 ossf/scorecard
OpenSSF Scorecard - 开源项目的安全健康指标