

promptfoo
 promptfoo/promptfoo
测试你的提示词、代理和RAG。对AI进行红队测试/渗透测试/漏洞扫描。比较GPT、Claude、Gemini、DeepSeek等的性能。简单的声明式配置,支持命令行和CI/CD集成。被OpenAI和Anthropic使用。
vulnerability-scannerspenetration-testingdevsecops+5
24.1k
 microsoft/agent-governance-toolkit
为自主AI代理提供策略执行、零信任身份、执行沙箱和审计日志。覆盖10/10的OWASP Agentic Top 10,采用确定性、故障关闭的治理。
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 serverless/serverless
用于在 AWS Lambda 上部署和管理无服务器应用程序的 CLI 框架,支持 YAML 基础设施、本地开发以及多语言运行时。
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
 future-architect/vuls
无代理漏洞扫描器,支持 Linux、FreeBSD、容器、WordPress、编程语言库、网络设备
 0sec-labs/0
多玩家 AI 进攻性安全操作系统——开放、自我改进、可扩展。发现、验证并修复漏洞。
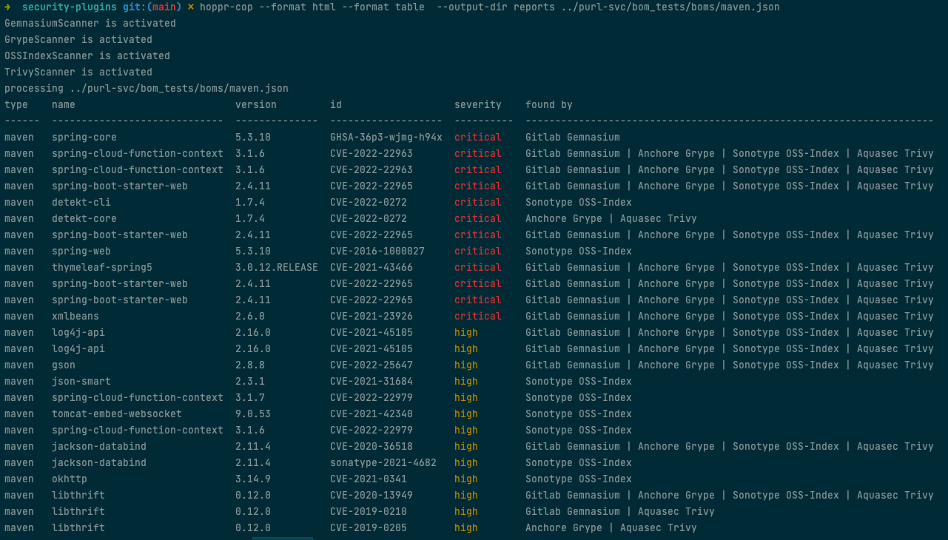
 hoppr/hoppr-cop
从多个数据库聚合漏洞数据,生成去重的VEX、HTML以及GitLab兼容的报告,并整合为CycloneDX SBOMs,用于持续供应链安全监控。
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
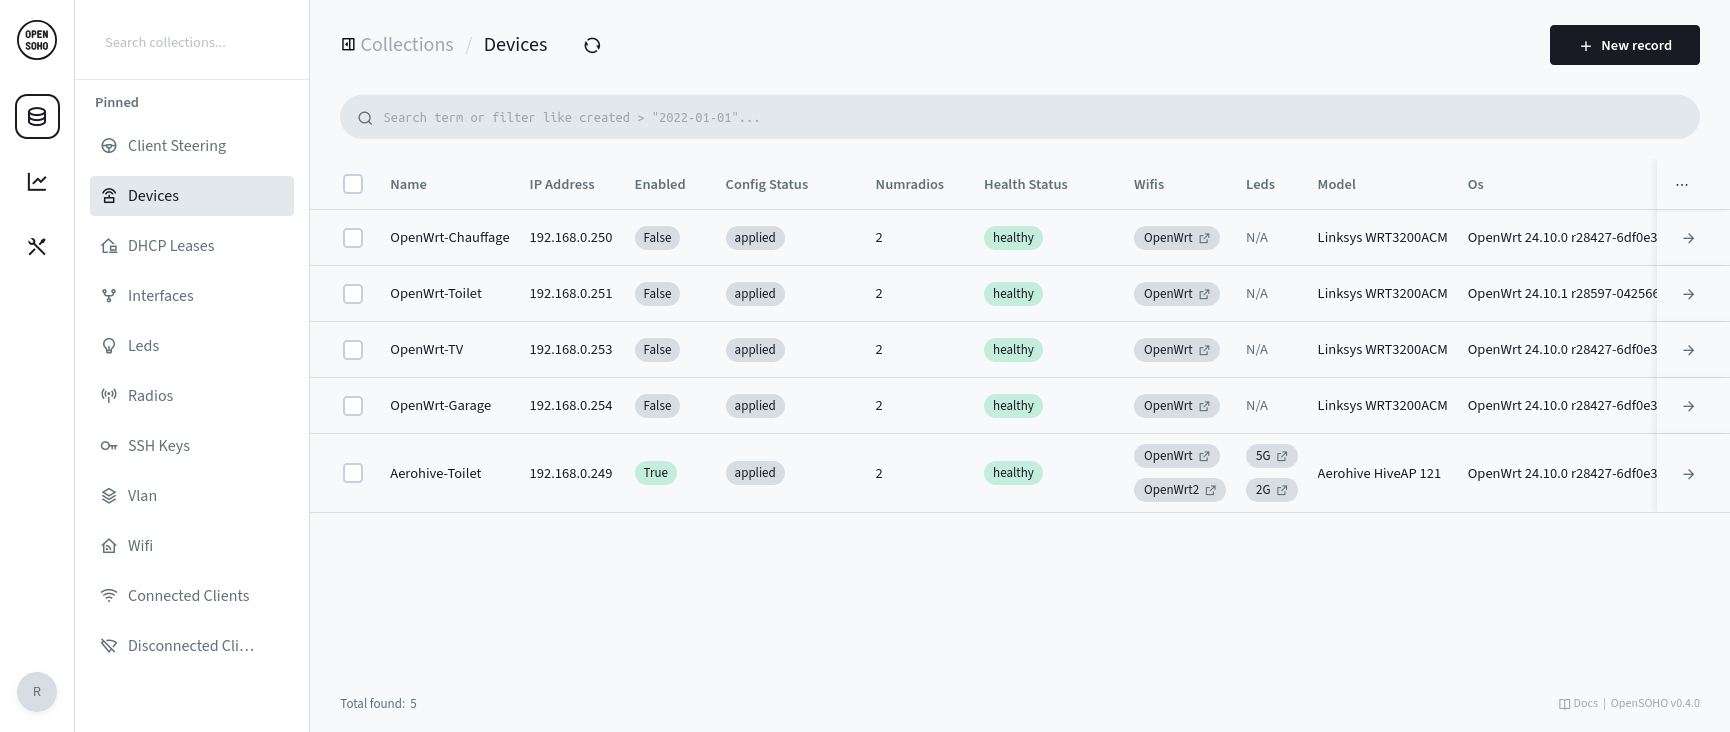 rubenbe/opensoho
轻量级的OpenWRT设备管理平台,适用于小型网络。针对2–20台设备提供集中配置、监控和WiFi管理,部署简单且兼容OpenWISP。
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 openbreach/canop
静态分析CLI,用于扫描AI生成的代码中的漏洞,如SQL注入、不安全反射和硬编码密钥,并支持SARIF导出和CI/CD门禁。
 smol-machines/smolvm
一个可嵌入、可移植、可分支的虚拟机,用于在本地安全运行 Agents。