
CyberStrikeAI
 ed1s0nz/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
osintpenetration-testing-frameworksvulnerability-scanners+9
5.7k2天前
ed1s0nz/cyberstrikeaiAI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。
 morluto/rea
使用智能体对任何事物进行逆向工程,从应用行为到原生二进制文件。
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
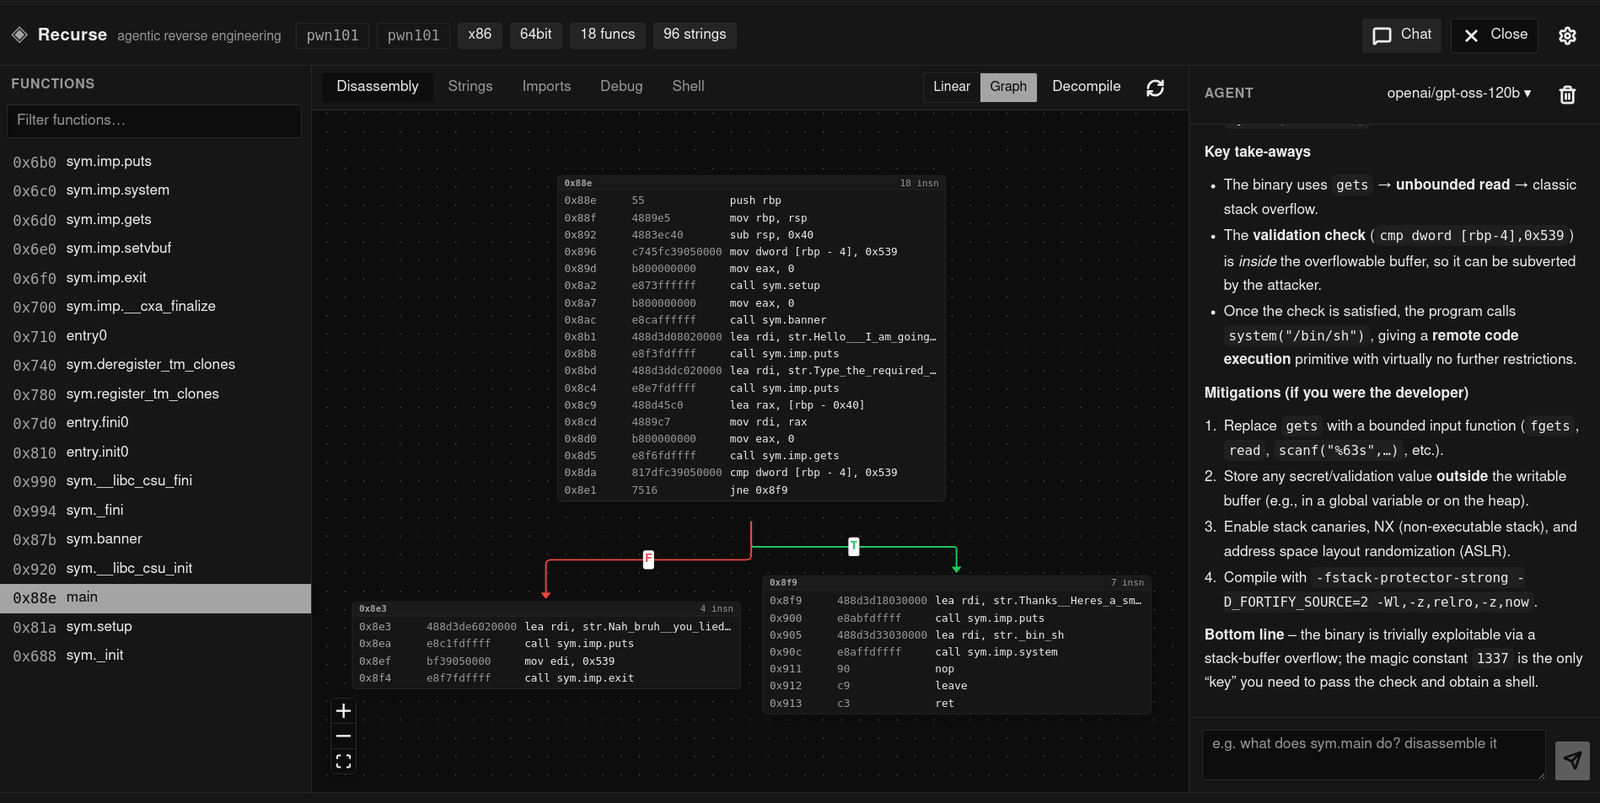 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
 wxxsfxyzm/ghostlock-galaxy
Root your Galaxy using CVE-2026-43499
 tekkenbugattii/linusware-source-code-internal
逆向工程的 Roblox/Luau 运行时引擎,具备 VM 挂钩、操作码重映射、能力提升以及 UNC 脚本环境,用于执行任意脚本。
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 tihanyin/rex-skill
REx@Skill - 面向二进制漏洞发现的智能体逆向工程执行技能
 1-3-7/disrobe
Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 tomer8007/widevine-l3-decryptor
一个演示绕过Widevine L3 DRM的Chrome扩展程序
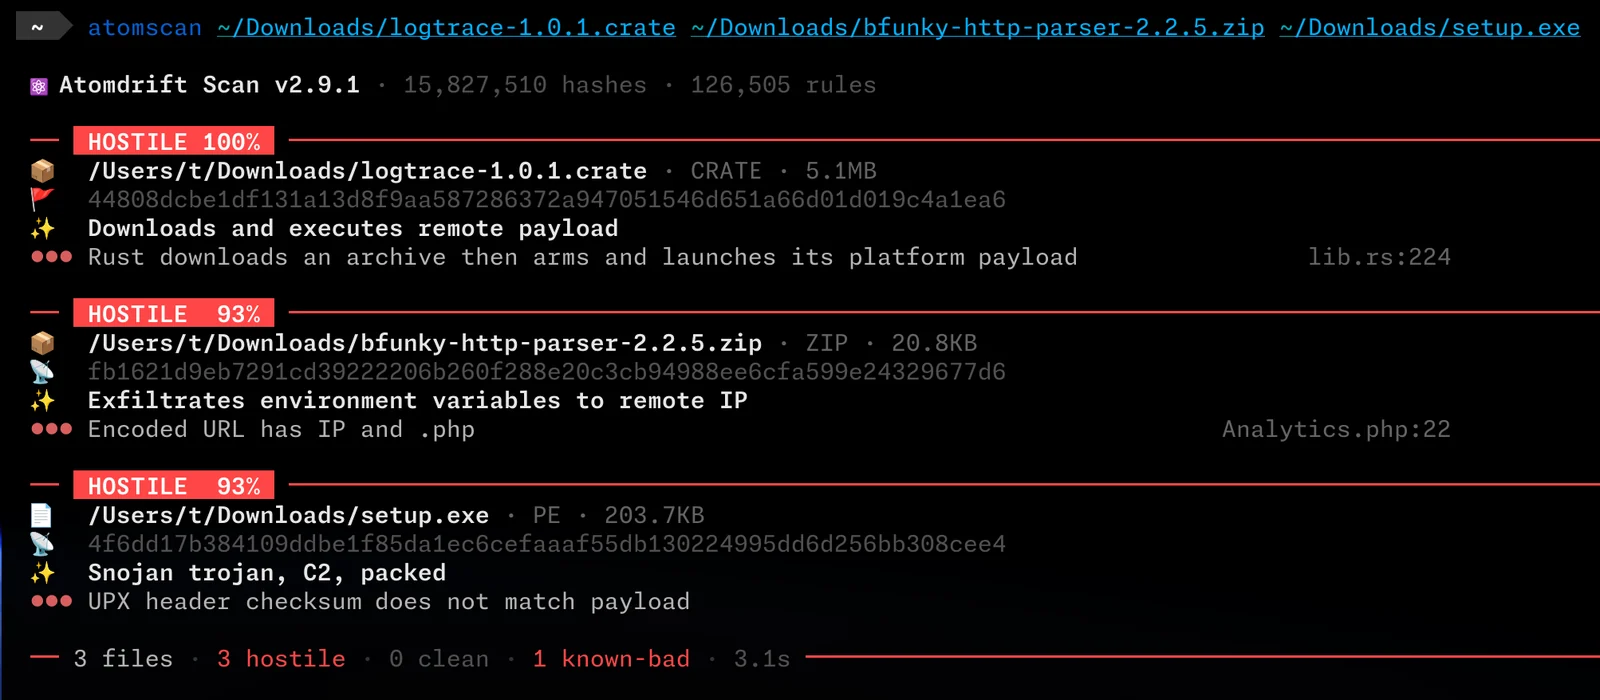 atomdrift-project/scan
针对二进制文件、源代码和脚本的0-day恶意软件检测(真正好用的)
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 icsharpcode/ilspy
.NET 反编译器,支持PDB生成、ReadyToRun、元数据(及更多)——跨平台!