“力量隐藏于无形之中,而无形主宰一切。”

[!CAUTION] 免责声明与法律声明
本仓库 KittyLoader 及其所有相关代码、技术和信息均严格仅供教育和学术研究目的提供。本样本及其方法论已主动披露给相关网络安全防御组织和厂商。防御工程师正积极使用它来研究攻击模式、开发检测能力并增强安全产品。
您必须仅在您拥有或已获得明确书面许可进行测试的系统上使用这些知识和工具。
任何未经授权对您不拥有的系统进行使用的行为都是非法且严格禁止的。本工具旨在推动防御性网络安全领域的发展。作者 tlsbollei 不承担任何责任,也不对本软件造成的任何滥用或损害负责。
访问本仓库即表示您确认理解其目的是了解现代恶意软件技术、规避战术,并最终提升我们共同防御这些威胁的能力。
继续操作即表示您同意以负责任且合法的方式使用此信息。
KittyLoader 是一个用 C / 汇编编写的高规避性加载器。
通过用自定义汇编替换 C 运行时入口点(__scrt_common_main_seh)来劫持早期执行。
通过遍历 PEB->Ldr 列表并将其模块条目(LDR_DATA_TABLE_ENTRY)从以下列表中解链来隐藏所有模块:
部署多种反分析技术,包括:
嵌入的载荷在静态时加密,密钥和 nonce 在运行时从熵源派生:PID、TID、QPC、内存负载、CPU 信息(CPUID)、滴答计数。
首选算法为 ChaCha20,但在失败时回退到 RC4,加密数据块复制到内存后原地解密。
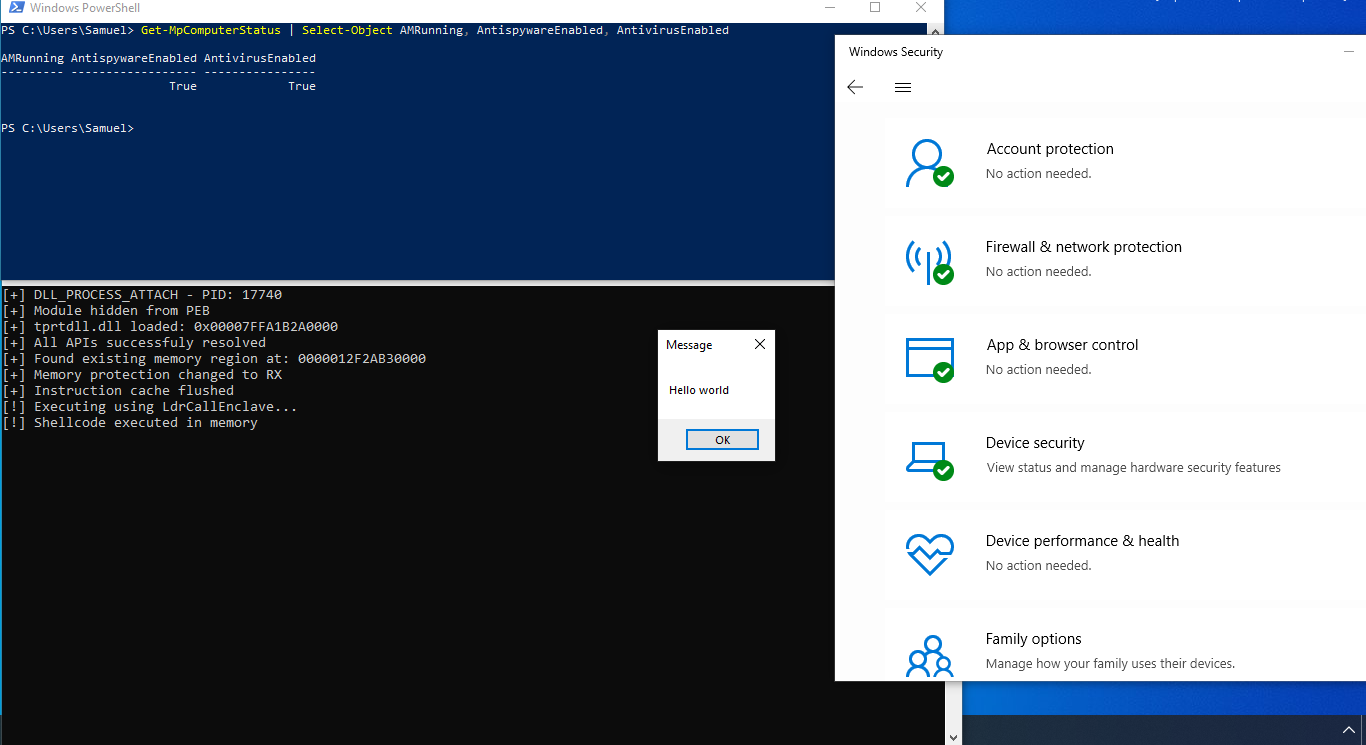
API 最初尝试通过 tprtdll.dll 解析,这是一种相当现代的技术,它使用 GetModuleHandleW(L"tprtdll.dll") 并配合 DONT_RESOLVE_DLL_REFERENCES 以最小化操作足迹。
使用高熵随机性(PID/TID/GetTickCount/__rdtsc 等)来改变扫描起点、延迟和大小——减少确定性模式和签名匹配,从而削弱静态分析。
搜索(RX/RWX/RW,非保护)区域,并在额外的 is_region_safe() 启发式检查之后进行保护,并执行以下操作:
以分散、大小可变且带有微抖动的方式写入和解密载荷——扰乱线性内存写入/解密启发式检测与时间关联分析
通过 LdrCallEnclave 执行,该函数通常用于 SGX/VBS enclave,但我们不跳转到安全 enclave,而是跳转到普通(VTL0)用户内存中的任意函数指针——最新版本增加了时间伪装和合理的执行上下文
谨慎清理(刷新 I-cache、SecureZeroMemory、free),并采用随机化的执行后时序——限制残留痕迹和时间线聚集
[!NOTE] 未来待修复项——ChaCha20 实现缺陷、入口劫持 ASM 序言/尾声问题、控制流与编译隐患,以及进一步静默反分析。为 LdrCallEnclave 失败添加回退方案,并实现更稳定的密钥派生。或者干脆自己动手修!