
本仓库记录了我使用 Stratus Red Team 进行云环境对手模拟的实践经历。
Stratus Red Team 是“云上的 Atomic Red Team”,能够以细粒度且自包含的方式模拟攻击技术。
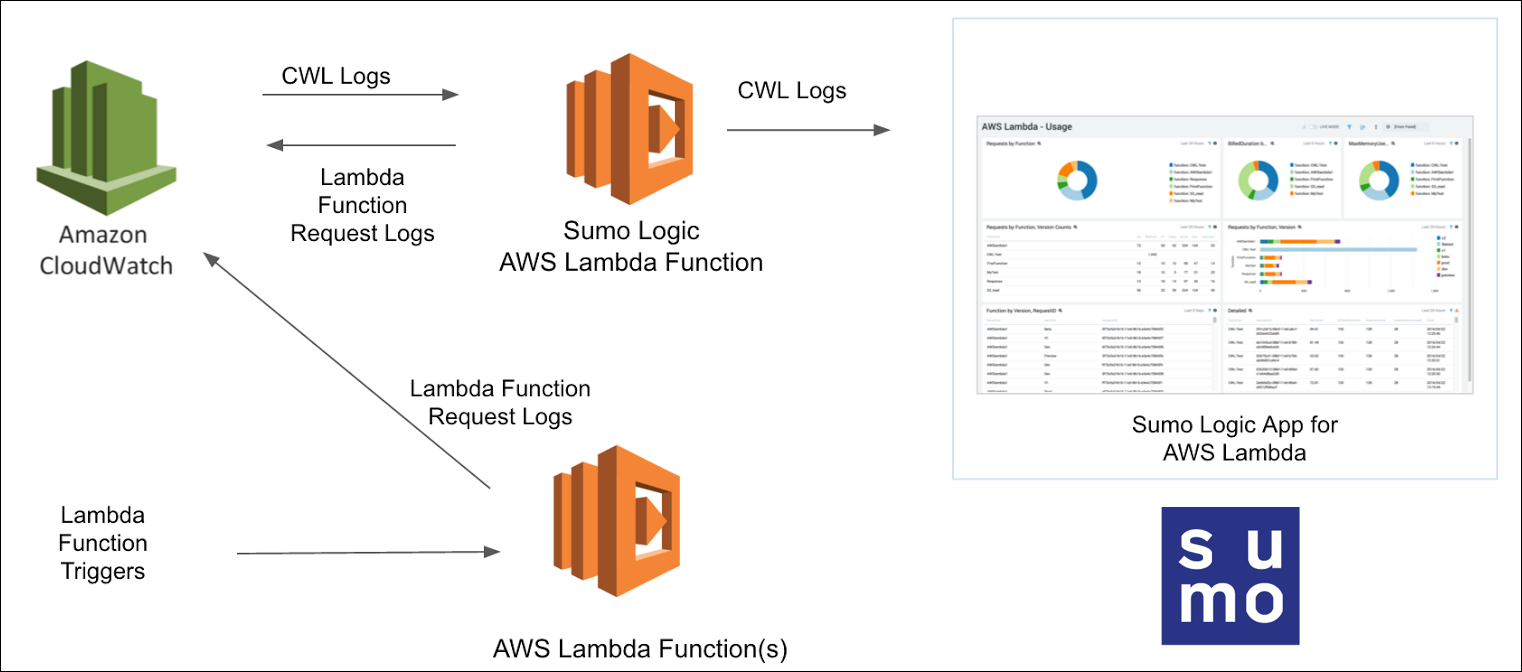
我们在 AWS 账户中逐一执行 Stratus Red Team 仓库中涵盖的攻击。为了监控这些攻击,我们将使用 CloudTrail 和 CloudWatch 进行日志记录,并将这些日志导入 SumoLogic 进行进一步分析。
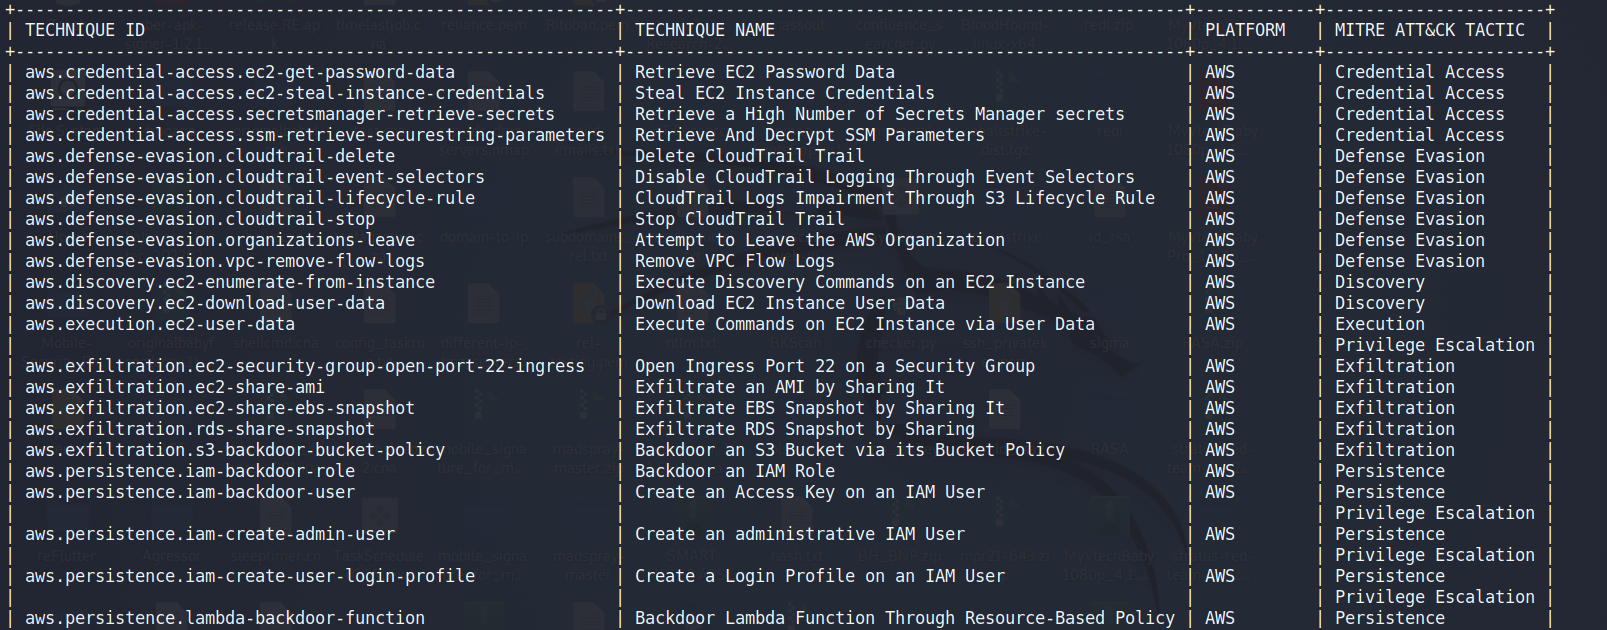
| 攻击 | 描述 | 链接 |
|---|---|---|
| aws.credential-access.ec2-get-password-data | 获取 EC2 密码数据 | 链接 |
| aws.credential-access.ec2-steal-instance-credentials | 窃取 EC2 实例凭证 | 链接 |
| aws.credential-access.secretsmanager-retrieve-secrets | 大量检索 Secrets Manager 机密 | 链接 |
| aws.credential-access.ssm-retrieve-securestring-parameters | 检索并解密 SSM 参数 | 链接 |
| aws.defense-evasion.cloudtrail-delete | 删除 CloudTrail 跟踪 | 链接 |
| aws.defense-evasion.cloudtrail-event-selectors | 通过事件选择器禁用 CloudTrail 日志记录 | 链接 |
| aws.defense-evasion.cloudtrail-lifecycle-rule | 通过 S3 生命周期规则削弱 CloudTrail 日志 | 链接 |
| aws.defense-evasion.cloudtrail-stop | 停止 CloudTrail 跟踪 | 链接 |
| aws.defense-evasion.organizations-leave | 尝试退出 AWS 组织 | 链接 |
| aws.defense-evasion.vpc-remove-flow-logs | 移除 VPC 流日志 | 链接 |
| aws.discovery.ec2-enumerate-from-instance | 在 EC2 实例上执行发现命令 | 链接 |
| aws.exfiltration.ec2-security-group-open-port-22-ingress | 在安全组上开放入站端口 22 | 链接 |
| aws.exfiltration.ec2-share-ami | 通过共享 AMI 进行数据泄露 | 链接 |
| aws.exfiltration.ec2-share-ebs-snapshot | 通过共享 EBS 快照进行数据泄露 | 链接 |
| aws.exfiltration.rds-share-snapshot | 通过共享 RDS 快照进行数据泄露 | 链接 |
| aws.exfiltration.s3-backdoor-bucket-policy | 通过存储桶策略对 S3 存储桶设置后门 | 链接 |
| aws.persistence.iam-backdoor-role | 对 IAM 角色设置后门 | 链接 |
| aws.persistence.iam-backdoor-user | 为 IAM 用户创建访问密钥 | 待定 |
| aws.persistence.iam-create-admin-user | 创建具有管理权限的 IAM 用户 | 待定 |
| aws.persistence.iam-create-user-login-profile | 为 IAM 用户创建登录配置文件 | 待定 |
| aws.persistence.lambda-backdoor-function | 通过基于资源的策略对 Lambda 函数设置后门 | 待定 |








