用于处理 MITRE™ ATT&CK™ 框架的实用工具,包括关系数据模型和对手模拟规划工具。
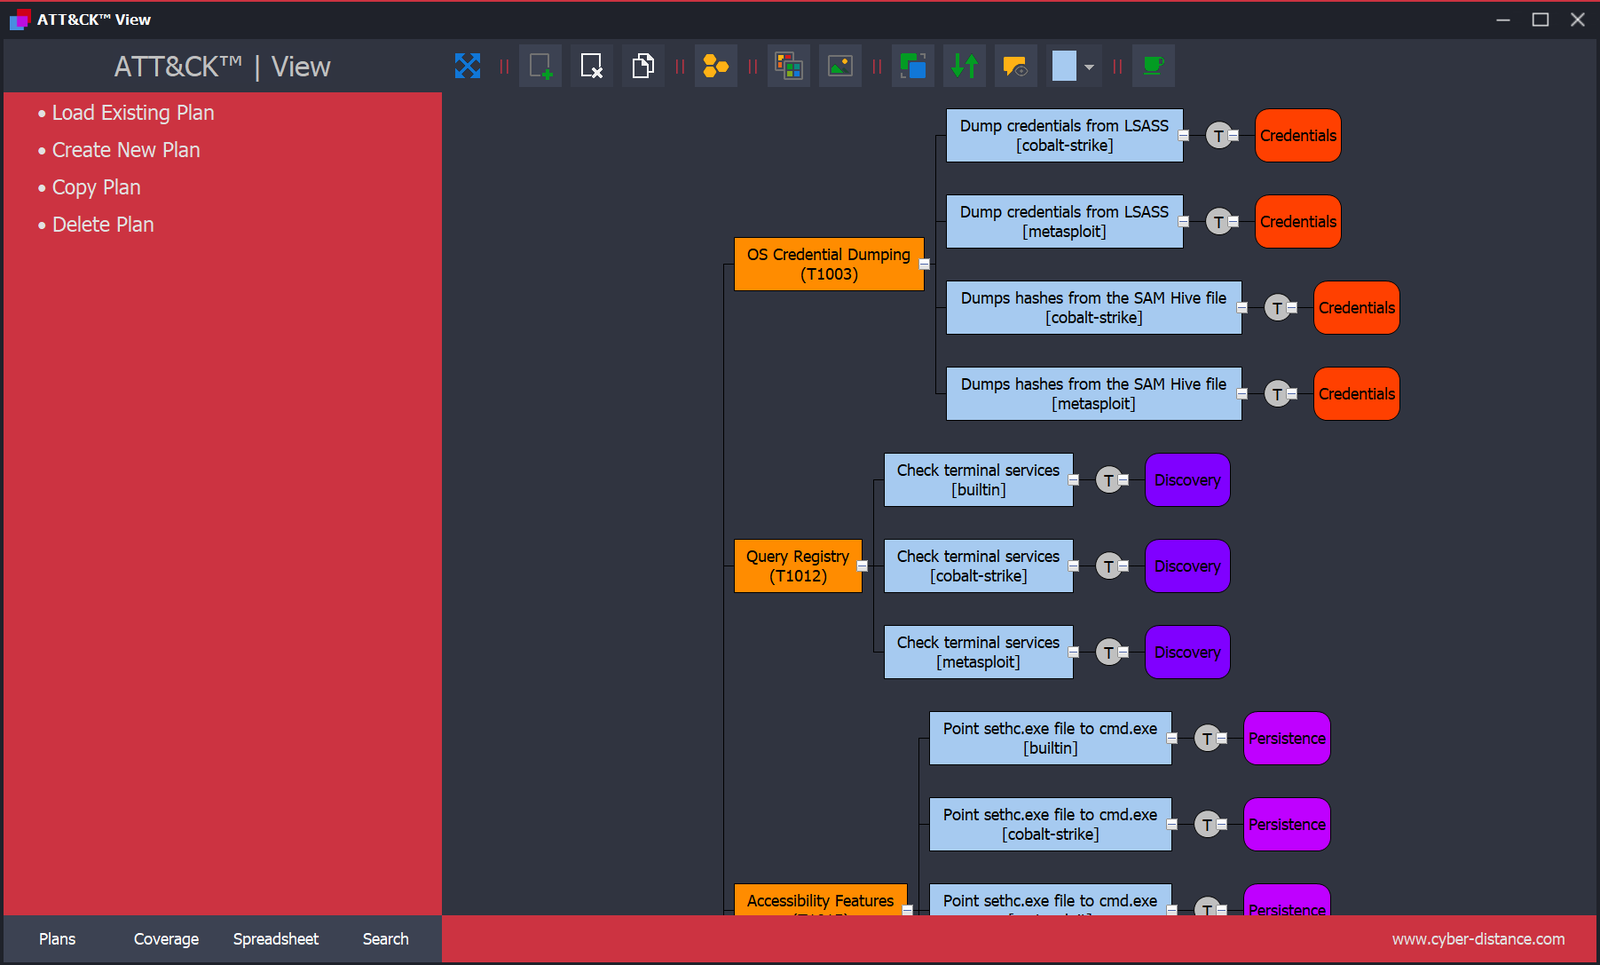
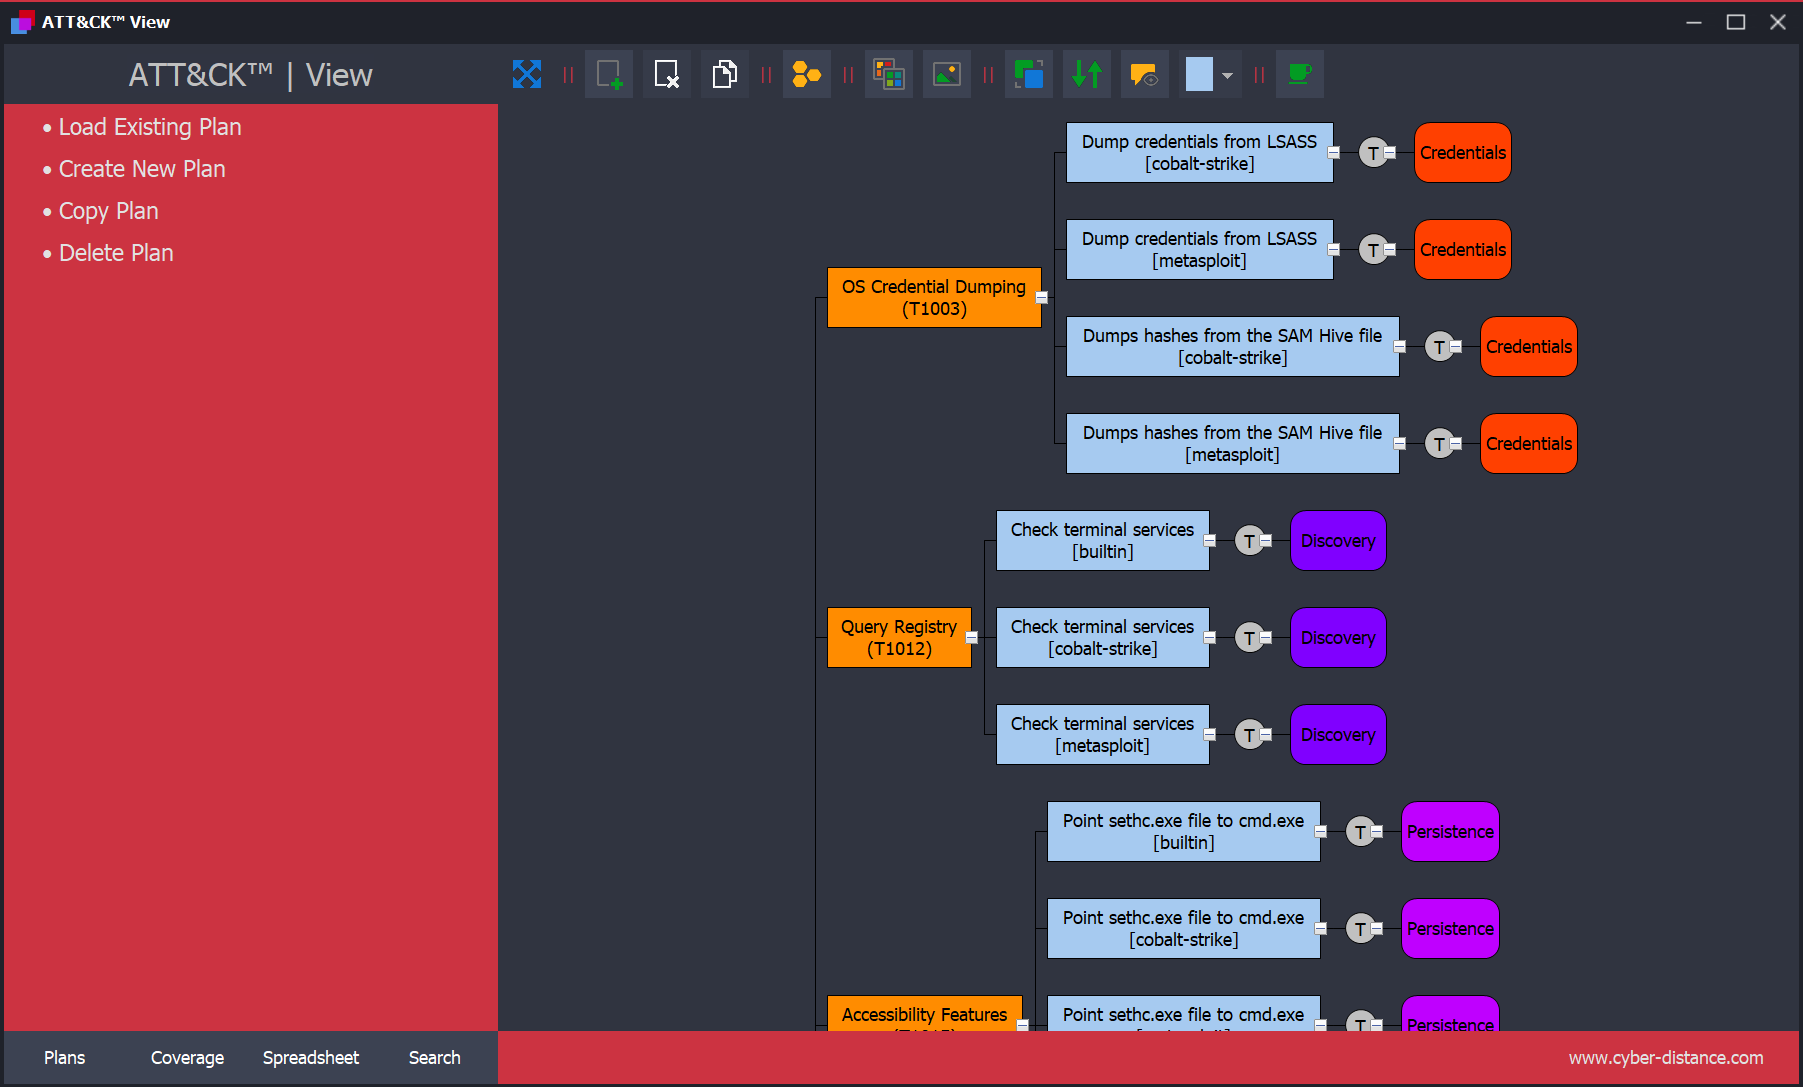
ATT&CK™ 视图是一个规划工具,可帮助防御者使用 MITRE™ ATT&CK™ 框架设计对手模拟计划。
它提供了一种结构化的方法,并附带了一套完整的 APT3 对手模拟计划(由 MITRE™ 开发)。它同时也是关系数据模型的一个示例用法,展示了如何用额外数据(例如 Red Canary ATOMIC™ 测试)来丰富(扩展)该模型。
(来源:MITRE 对手模拟计划)
ATT&CK™ 框架被广泛使用,但许多用例需要支持 ATT&CK 的工具。
本仓库提供了一个关系数据库(SQLite),以简化集成,并支持构建自定义工具或将 ATT&CK 与其他框架融合。
请从数据模型的角度思考,而不是底层数据库技术——该模式可以适配任何 DBMS。
示例概念模型(可在任何 RDBMS 中实现):

以下是用于探索 ATT&CK™ 数据库的示例 SQL 查询。
要运行这些查询,请使用任意 SQLite 管理工具(参见 SQLite 管理工具)。
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
输出
| 名称 |
|---|
| .bash_profile 和 .bashrc |
| 访问令牌操纵 |
| 辅助功能 |
| 账户发现 |
| 账户操纵 |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
输出
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile 和 .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | 访问令牌操纵 |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | 辅助功能 |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | 账户发现 |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | 账户操纵 |
| ... | |
id 字段是一个唯一键,将在许多 SQL 查询中频繁使用
外部引用存储在 external_references 表中,因为一个 ATT&CK™ 技术可以有一个或多个引用,两个表之间的链接是技术标识符(请查看之前的查询),我将列出多种访问外部引用的方式
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
输出
| 名称 | external_id |
|---|---|
| .bash_profile 和 .bashrc | T1156 |
| 访问令牌操纵 | T1134 |
| 辅助功能 | T1015 |
| 账户发现 | T1087 |
| 账户操纵 | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
输出
| 名称 | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
输出
| 名称 | 描述 |
|---|---|
| 3PARA RAT | 3PARA RAT 是一个用 C++ 编写的远程访问工具(RAT),曾被 Putter Panda 使用。(引用:CrowdStrike Putter Panda) 别名:3PARA RAT |
| 4H RAT | 4H RAT 是一种恶意软件,至少自 2007 年起被 Putter Panda 使用。(引用:CrowdStrike Putter Panda) 别名:4H RAT |
| ADVSTORESHELL | ADVSTORESHELL 是一种间谍后门,至少从 2012 年到 2016 年被 APT28 使用。它通常用于长期间谍活动,并在侦察阶段后被部署到被认为有价值的目标上。(引用:Kaspersky Sofacy)(引用:ESET Sednit Part 2) 别名:ADVSTORESHELL、NETUI、EVILTOSS、AZZY、Sedreco |
| ASPXSpy | ASPXSpy 是一个 Web shell。它已被 Threat Group-3390 的攻击者修改,以创建 ASPXTool 版本。(引用:Dell TG-3390) 别名:ASPXSpy、ASPXTool |
| Agent.btz | Agent.btz 是一种蠕虫,主要通过 USB 驱动器等可移动设备传播。据报道,它于 2008 年感染了美国军事网络。(引用:Securelist Agent.btz) 别名:Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
输出
| 名称 | 描述 |
|---|---|
| APT1 | APT1 是一个中国威胁组织,被归因于中国人民解放军(PLA)总参谋部(GSD)第三部第二局,通常以其军事单位代号(MUCD)Unit 61398 而闻名。(引用:Mandiant APT1) |
| APT12 | APT12 是一个被归因于中国的威胁组织。(引用:Meyers Numbered Panda) |
| APT16 | APT16 是一个位于中国的威胁组织,曾发起针对日本和台湾组织的鱼叉式网络钓鱼活动。(引用:FireEye EPS Awakens Part 2) |
| APT17 | APT17 是一个位于中国的威胁组织,曾对美国政府部门、国防工业、律师事务所、信息技术公司、矿业公司和非政府组织进行网络入侵。(引用:FireEye APT17) |
| APT18 | APT18 是一个至少自 2009 年起活跃的威胁组织,曾针对多个行业,包括技术、制造业、人权组织、政府和医疗行业。(引用:Dell Lateral Movement) |
| ... | |
所有 STIX 2.0 域对象(SDO)关系都存储在 "relationship" 表中。以下查询是一个嵌套查询,用于获取 APT3 使用的工具/恶意软件:
SELECT name, description
FROM sdos_object
WHERE (type IS "malware" OR type IS "tool")
  AND id IN (SELECT target_ref
             FROM relationship
             WHERE relationship_type IS "uses"
               AND source_ref IS "intrusion-set--0bbdf25b-30ff-4894-a1cd-49260d0dd2d9");
输出
| 名称 | 描述 |
|---|---|
| OSInfo | OSInfo 是 APT3 使用的自定义工具,用于对受害者的计算机和网络进行内部侦察。(引用:Symantec Buckeye) 别名:OSInfo |
| PlugX | PlugX 是一款使用模块化插件的远程访问工具(RAT)。(引用:Lastline PlugX Analysis)它已被多个威胁组织使用。(引用:FireEye Clandestine Fox Part 2)(引用:New DragonOK)(引用:Dell TG-3390) 别名:PlugX、Sogu、Kaba、Korplug |
| RemoteCMD | RemoteCMD 是 APT3 使用的自定义工具,用于在远程系统上执行命令,功能类似于 SysInternal 的 PSEXEC。(引用:Symantec Buckeye) 别名:RemoteCMD |
| SHOTPUT | SHOTPUT 是 APT3 使用的自定义后门。(引用:FireEye Clandestine Wolf) 别名:SHOTPUT、Backdoor.APT.CookieCutter、Pirpi |
| schtasks | schtasks 用于在 Windows 系统上计划程序或脚本在特定日期和时间执行。(引用:TechNet Schtasks) 别名:schtasks、schtasks.exe |
| ... | |
ATOMIC™ 测试存储在三个表中
以下 SQL 语句检索与 ATT&CK™ 技术“T1031”关联的 ATOMIC™ 测试
SELECT name, description, executor_name, executor_command
FROM atomic_attack_test
WHERE fk_atomic_attack_id IN
  (SELECT id FROM atomic_attack
   WHERE fk_attack_external_id IS "T1031");
输出