四个欺骗工程工具,取自一个处理实时互联网流量的生产级安全平台,清除了所有产品/机密耦合,并以 MIT 许可证发布。
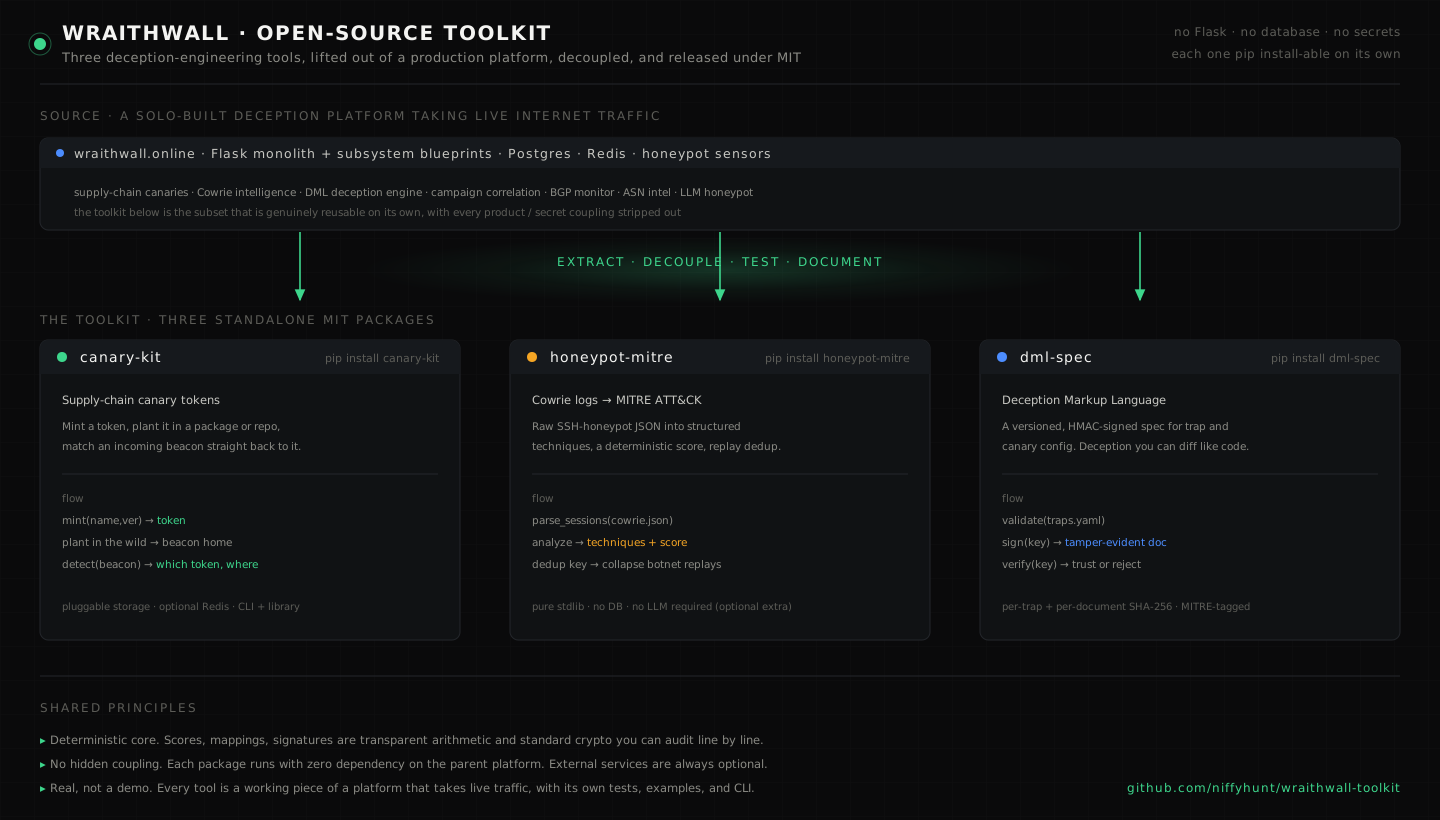
这不是实验室演示。每个工具都是 WraithWall 的一部分——一个由个人构建的欺骗平台,运行在反向代理之后,并由一个全天候为其提供数据的蜜罐支撑。这些是真正可以独立复用的部分:如果你运行蜜罐、布置金丝雀令牌,或者希望像管理代码一样对欺骗配置进行版本控制,它们就是为你准备的。
每个项目都是一个独立的、可通过 pip install 安装的包,拥有自己的 README、示例、测试和 CLI。不依赖该平台——没有 Flask,没有数据库,没有机密。
| 项目 | 功能 | 安装 | PyPI |
|---|---|---|---|
| canary-kit | 铸造、注册并检测供应链金丝雀令牌——将传入的信标直接匹配回你布置的令牌。可插拔存储,可选 Redis。 | pip install canary-kit | 已发布 0.1.0 |
| honeypot-mitre | 将原始 Cowrie 蜜罐日志转换为结构化的 MITRE ATT&CK 技术、确定性评分和重放去重——无需 LLM(LLM 为可选附加项)。 | pip install honeypot-mitre | 已发布 0.1.0 |
| dml-spec | 欺骗标记语言——一种用于陷阱/金丝雀配置的、带版本控制的、HMAC 签名规范。验证、签名和校验,让你的欺骗配置可差异对比且防篡改。 | cd dml-spec && pip install . | v2(0.2.0 已就绪,尚未上传) |
| wraithmesh | 分布式传感器网格——跟踪 Cowrie 日志,在本地归并攻击活动,将签名的等价类观测上行发送至相互印证的聚合器。默认采用隐私保护出站。 | cd honeypot-mitre && pip install . && cd ../wraithmesh && pip install . | v2(0.2.0 已就绪,尚未上传) |
此文件夹之外的相关已发布包:wraithwall(平台)、ravenscan(raven CLI)。
HTTP API 客户端将是 wraithwall-sdk(仍在构建中;不属于本工具包)。
完整的 v2 发布检查清单见 PACKAGE_INVENTORY.md。
# 1. Canary Kit — mint a token, then detect its beacon
cd canary-kit && pip install .
canary-kit --registry demo.json mint internal-sdk 2.4.1 --type runtime
# ...the token later beacons home from an environment you don't control:
canary-kit --registry demo.json beacon <token-from-mint> --ip 198.51.100.23

# 2. Honeypot → MITRE — raw cowrie log to scored, mapped sessions
cd ../honeypot-mitre && pip install .
honeypot-mitre examples/sample_cowrie.json     # → per-session techniques + score + dedup key

# 3. DML — validate, sign, and verify a deception document
cd ../dml-spec && pip install .
export DML_KEY="your-signing-key"
dml validate examples/example_traps.yaml
dml sign     examples/example_traps.yaml --key-env DML_KEY > signed.yaml
dml verify   signed.yaml --key-env DML_KEY

# 4. WraithMesh — Cowrie tail to signed campaign observations
cd ../wraithmesh && pip install .
export WRAITHMESH_KEY="demo-key"
wraithmesh init-manifest --output /tmp/mesh.json
wraithmesh sensor run --config /tmp/mesh.json --once --log ../honeypot-mitre/examples/sample_cowrie.json
有关完整的 API、CLI 和设计说明,请参阅每个项目的 README。
pyproject.toml 中声明。四个项目均以 MIT License 发布——© 2026 Niffyhunt。 使用、分叉、发布,皆可。欢迎署名,但非必需。
属于 WraithWall 项目 · 作者 Niffy_hunt · X 上的 @wraithwalll · GitHub 上的 wraithwall