你的 Mac 上有明文存储的 API 密钥和令牌。
用 JitPass 保护它们。

下载 Mac 版 ·
brew install jitpass/tap/jitpass ·
文档 ·
jitpass.com
个人及公司内部使用免费 · 源码可用 · 无需账户 · 无遥测 · 数据不离开你的 Mac · 支持 Secure Enclave · 所有更改均可撤销

你的 Mac 上有多少个? 扫描只读取,在你确认之前不会做任何更改。
开始使用
问题所在 ·
三个步骤 ·
安装 ·
菜单栏
保护
发现项与诱饵 ·
你的工具照常工作 ·
撤销任何操作
批准
两次 Touch ID 确认 ·
授权 ·
审计
AI 代理
为 AI 代理而构建 ·
AI 任务 ·
授权还是 AI 任务?
更多
对比 ·
工作原理 ·
它不做什么 ·
文档
.env 中的 API 密钥、~/.aws/credentials 中的云凭据、.npmrc 中的令牌、~/.zshrc 中的导出变量、你的 shell 历史记录、代理读取的 MCP 配置。它们无需被黑客攻击就会泄露。 一个被入侵的 npm 包、一个被植入木马的 IDE 扩展,或一个被提示注入的代理,都以你的身份运行,因此它可以轻易打开这些文件。
JitPass 将每个密钥移入一个通过 Touch ID 打开的本地保险库,并在原明文位置留下一个诱饵。


1. 查找设置会扫描你的 Mac,不做任何更改。它能识别 100 多种令牌格式(OpenAI、Anthropic、AWS、GitHub、Stripe 等),以及私钥和数据库 URL。 |

2. 保护一键将每个密钥移入保险库,并在原位置留下诱饵。每个文件都会先备份,你的工具照常工作。 |

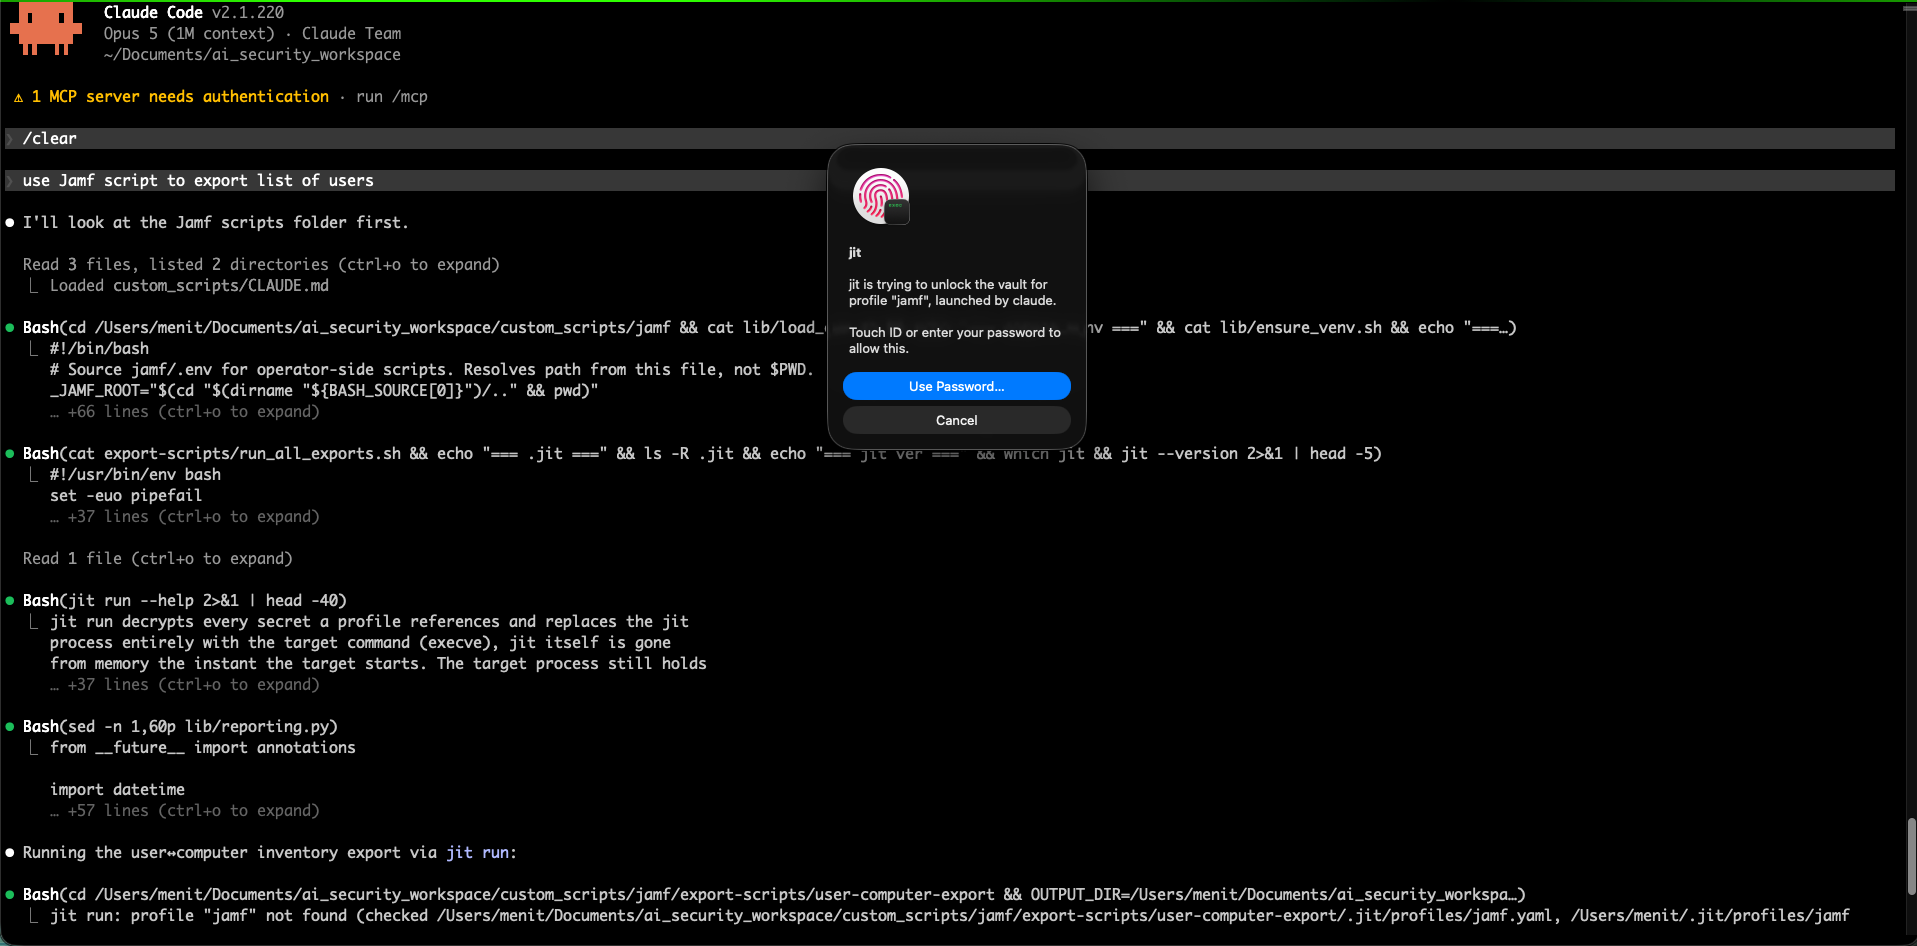
3. 批准当程序请求真实密钥时,JitPass 会在 Touch ID 对话框中指明该程序及其启动者。触摸以允许,或取消。 |
无需终端:打开 JitPass,设置会引导你完成步骤 1 和 2。
jit scan                 # read-only: every exposed secret, file and line
jit migrate --dry-run    # preview the whole fix plan
jit migrate              # apply it: shows the plan, asks [y/N], one Touch ID
jit audit                # afterwards: every request, and what you answered
jit scan 不带路径时会扫描你的主目录;指定一个位置可以更快(jit scan ~/.aws)。应用所做的所有事情都是这些命令之一。
下载 Mac 版 ·
brew install jitpass/tap/jitpass
免费 · 无需账户 · 任何更改都可撤销