面向你的应用和 AI 编程工具的离线网络安全代理。开放研发:公开度量,每个版本持续改进。
你一直没时间做的安全审查。离线、基于规则,而且每一项发现你都能自行验证。
penthera.org:几秒钟内检查你的线上站点。被动检测,不存储任何内容。
来自 Penthera 的每日笔记:x.com/penthera_org
开发者: Daan van der Zwaag,兼职、公开开发。
对比: 与 Snyk、Socket、Semgrep、ZAP 和 GitHub 的对比。
2.4 版新增: penthera --card 会为你的仓库生成一份可发布的安全回执,每个界面都以相同的措辞统计同一组问题,并封堵了 13 种隐藏发现或拖延扫描的方式(变更内容)。
在你的编码代理中使用: 添加 Penthera(每个代理一行),然后说“Hey Claude,在这个仓库上运行 Penthera。”
132 条可读规则 · 6 个只读 MCP 工具 · 0 个运行时依赖 · 基准测试中 0 次越过回环地址的请求 · MIT,无遥测




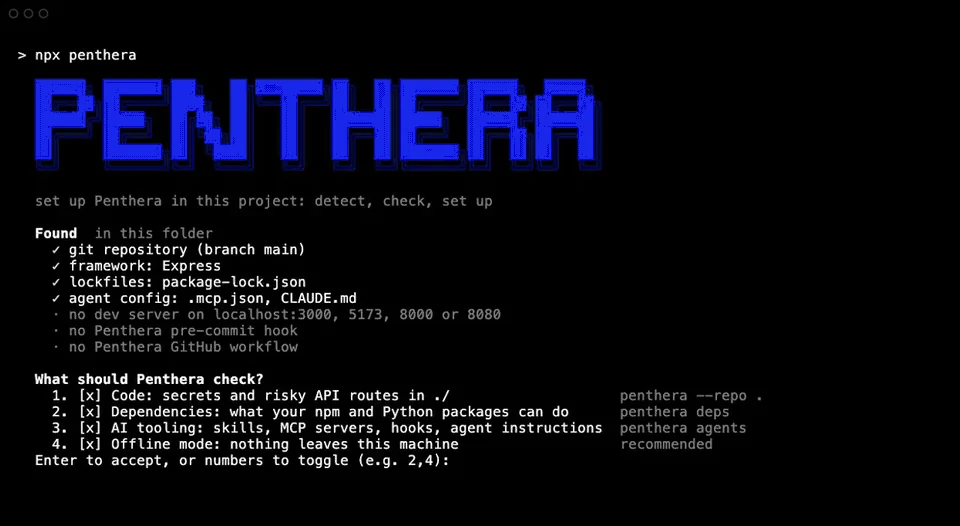
penthera ui,简单模式,深色 | penthera ui,高级模式,浅色 |
|---|---|
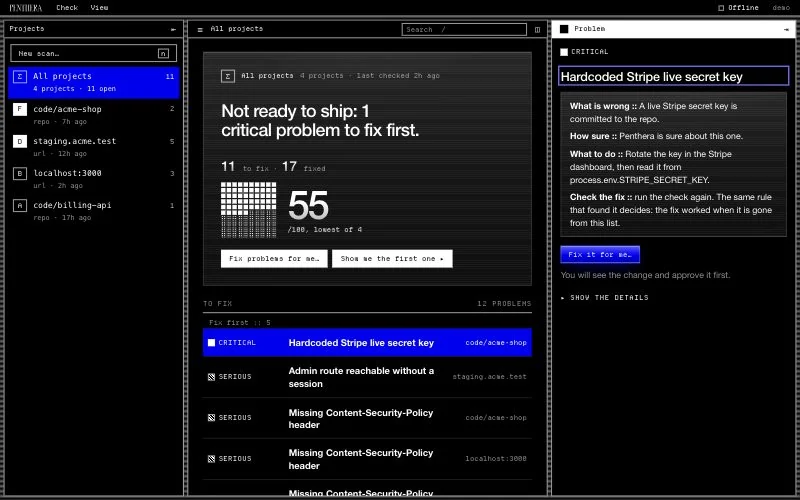 | 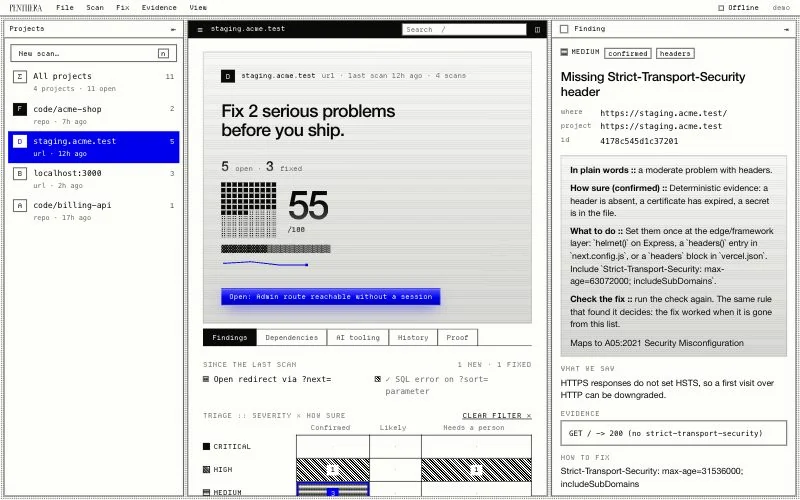 |
Penthera 在你自己的机器上检查你的应用、其依赖项以及你的 AI 编码工具。它会在你批准后修复它能修复的问题。每一项发现都来自一条你可以阅读的规则,并附有位于 file:line 的证据。模型可以提出建议;规则做出决定。
它也是一个开放的研发项目。我们公开衡量每一项检查并发布结果,无论好坏,让你看到它值得信任到什么程度。
它发现的是已知类别的问题,而非新颖问题。它不能替代人工渗透测试人员。
你需要 Node.js 22 或更高版本。无需安装,无需账号。
使用 Cursor、Claude Code、Codex、VS Code、Windsurf、Gemini CLI、Zed、JetBrains 或 Kiro,或 Lovable、Bolt、Base44、Replit、v0 等应用构建器?在你的编码工具中使用 Penthera 提供了各自的配置方法。
在你的终端中。 在你的项目文件夹中运行以下命令:
npx penthera
它会离线检测你的环境,询问要检查什么,并按领域给出评分,以及最先要修复的三件事。只有在你确认应用属于你之后,它才会扫描正在运行的应用。不会提交或推送任何内容(引导式启动)。
在你的编码代理中。 选择你的代理,然后让它“扫描我的应用是否存在安全问题”。MCP 相关命令会固定版本。
| 代理 | 运行此命令 |
|---|---|
| Claude Code,插件(仅技能,运行 CLI) | claude plugin marketplace add danoszz/penthera,然后 claude plugin install penthera@penthera |
| Claude Code,仅 MCP 服务器 | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera,然后 copilot plugin install penthera@penthera |
| VS Code 中的 GitHub Copilot | mcp.md 中的 code --add-mcp 行 |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor、Windsurf | mcp.md 中的 JSON |
| 任何能读取技能的代理 | npx skills add danoszz/penthera |
该技能会告诉你的代理如何运行 Penthera;MCP 服务器为它提供六个只读工具。更多接入方式:skill.md、mcp.md。
AI 的定位。 规则决定每一项发现和每一个退出码。模型只能提出:
| 角色 | 由谁负责 | 方式 |
|---|---|---|
| 决定 | 始终由 Penthera 的规则决定 | 每一项发现、每一个退出码 |
| 进一步查找(可选) | 模型,配合 --ai | 提出没有规则描述的问题;规则会逐一检查,未检查的问题会单独列出,且绝不会导致 CI 失败(AI 模式) |
| 修复 | 你自己的编码代理 | 通过 MCP 服务器、技能或 penthera fix --plan |
要在容器中运行它:
docker build -t penthera . && docker run --rm penthera https://your-app.example。
我们在其他人构建的公开数据集上测试 Penthera,并与做同样工作的免费开源工具并列,采用相同的评分方式。每个数据集在我们查看之前都被分成两半:我们在一半上改进 Penthera,并在另一半(封存的一半)上只评分一次。评分和排名规则在那次运行之前就已写下(协议)。
| 基准测试 | 分数 | Penthera 1.9.0 | Penthera 2.0.0 | 在免费工具中的排名 | 最佳其他免费工具 |
|---|---|---|---|---|---|
| 泄露的密钥(Samsung CredData) | F1 | 0.18 | 0.74 | 10 个中第 2 | deepsecrets 0.78 |
| 恶意 npm 包(DataDog) | 捕获数减去误报数 | 0.57 | 0.71 | 6 个中第 1,并列第 1 至第 3 ⁴ | malcontent 0.63 |
| 恶意 PyPI 包(DataDog) | 捕获数减去误报数 | 0.74 | 0.82 | 8 个中第 1,并列第 1 至第 3 ⁴ | GuardDog 0.74 |
| JS 库中的注入缺陷(SecBench.js) | 在正确文件中找到 | 0.16 | 0.70 | 8 个中第 1,并列第 1 至第 4 ⁴ | odgen 0.68 |
⁴ 并列区间是一个排名区间:在对每个工具的计数进行 10,000 次 bootstrap 重抽样时,Penthera 的排名有 95% 落在该范围内(在 SecBench.js 上,是对其 64 个测试缺陷进行重抽样)。仅 Penthera 在 npm 上有 76% 的重抽样中排名第一,PyPI 上为 82%,SecBench.js 上为 60%。探索性结果:在注册排名之后计算。
泄露的密钥:按注册评分 F1 排名第 2;按更重视精确率的 F0.5 排名第 1(0.82 对 deepsecrets 0.80);按更重视召回率的 F2 排名第 2(0.68 对 deepsecrets 0.77)。
一些参与排名的工具几乎不在竞争范围内。其他得分低于 0.10 的参与排名工具:CredData 上 9 个中有 1 个(trufflehog);npm 上 5 个中有 3 个(clamav、yara、ossgadget);PyPI 上 7 个中有 4 个(clamav、ossgadget、bandit4mal、aura);SecBench.js 上 7 个中有 1 个(njsscan)。
如果 1,000 个包中有 1 个是恶意的,那么 Penthera 的恶意软件标记中正确的比例是:npm,在误报区间上限约为 2.7%(它在该样本上没有产生误报);PyPI,在实测误报率下约为 1.6%,在其区间上限为 0.9%。属于探索性结果,与排名区间类似。
| 排名 | 工具 | 精确率 | 召回率 | F1 |
|---|---|---|---|---|
| 1 | deepsecrets 2.2.0 | 0.80 [0.79, 0.82] | 0.77 [0.75, 0.78] | 0.78 |
| 2 | Penthera 2.0.0 | 0.89 [0.87, 0.90] | 0.64 [0.62, 0.66] | 0.74 |
| 3 | noseyparker 0.24.0 | 0.76 [0.74, 0.78] | 0.62 [0.60, 0.64] | 0.69 |
| 4 | gitleaks 8.30.1 | 0.85 [0.84, 0.86] | 0.37 [0.35, 0.39] | 0.52 |
| 5 | ripsecrets 0.1.11 | 0.65 [0.64, 0.67] | 0.35 [0.33, 0.37] | 0.45 |
| 6 | kingfisher 2.14.0 | 0.96 [0.94, 0.97] | 0.29 [0.28, 0.31] | 0.45 |
| 7 | detect-secrets 1.5.0 | 0.30 [0.29, 0.31] | 0.53 [0.51, 0.56] | 0.38 |
| 8 | secretlint 13.0.7 | 0.92 [0.89, 0.94] | 0.19 [0.18, 0.21] | 0.32 |
| 9 | whispers 2.4.0 | 0.46 [0.43, 0.50] | 0.09 [0.08, 0.10] | 0.15 |
| 10 | trufflehog 3.99.3 | 0.40 [0.35, 0.45] | 0.05 [0.05, 0.07] | 0.10 |
| – | credsweeper 1.19.4 ¹ | 1.00 [1.00, 1.00] | 0.98 [0.98, 0.99] | 0.99 |
| – | Penthera 1.9.0 | 0.56 [0.51, 0.60] | 0.10 [0.09, 0.12] | 0.18 |
| 免费工具,均值 / 中位数 | 0.68 / 0.76 | 0.36 / 0.35 | 0.43 / 0.45 |









