
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
cve-2026-122006-check — 只读 Bash 脚本,用于扫描 Rails 项目以检测 CVE-2026-122006,标记存在漏洞的 activestorage 版本、mini_magick 变体处理以及宽松的 ImageMagick 编码器策略。 | Kitploit
工具/GitHubGitHub/charlie-goldenowl/cve-2026-122006-check
防御工具漏洞扫描器Web漏洞扫描器配置审计DevSecOps供应链安全
GitHubcharlie-goldenowl/cve-2026-122006-check

cve-2026-122006-check

只读 Bash 脚本,用于扫描 Rails 项目以检测 CVE-2026-122006,标记存在漏洞的 activestorage 版本、mini_magick 变体处理以及宽松的 ImageMagick 编码器策略。

分享
查看仓库
15天前尚未审核

cve-2026-122006-check

针对 CVE-2026-122006 的检测脚本 —— Rails Active Storage 将上传文件交给 ImageMagick 处理时未限制 coder,因此精心构造的 SVG/MSL 上传可在服务器上读取/写入任意文件(CVSS 9.8)。已在 activestorage 8.0.5.2 和 8.1.4.1 中修复。该脚本仅做报告 —— 不会更改任何内容。

来源: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
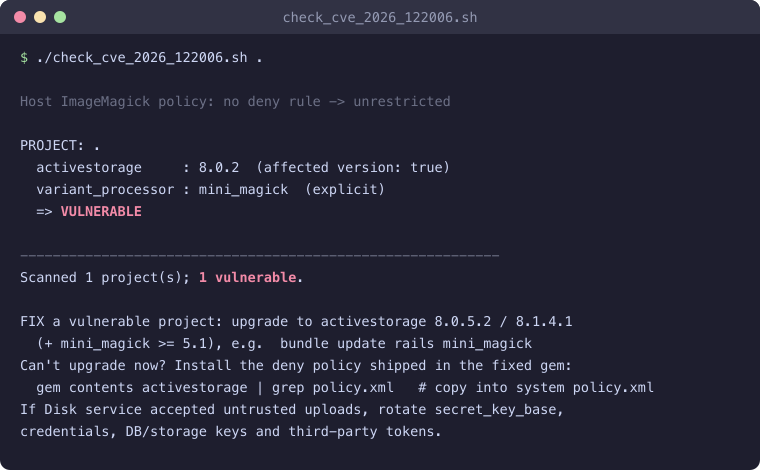
示例运行,标记出一个存在漏洞的 Rails 项目

快速运行(无需下载)

在当前目录下直接从 GitHub 运行:

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash

扫描指定文件夹(在 -- 之后传入根目录):

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects

从本地副本运行

chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT 默认为当前目录
  • 递归扫描 ROOT 下的内容,并检查发现的每一个 Rails 应用(任何包含 config/application.rb 且 Gemfile.lock 中锁定 activestorage 的目录),打印 每个项目的判定结果和汇总信息。将其指向父文件夹即可一次扫描多个项目: ./check_cve_2026_122006.sh ~/projects。
  • 退出码:0 = 无漏洞,2 = 至少存在一个漏洞(适合 CI)。
  • NO_COLOR=1 ./check_cve_2026_122006.sh 禁用彩色输出。
  • 适用于 Linux 和 macOS。需要 bash + ruby;magick/convert 为可选 (仅用于检查宿主机的 ImageMagick 策略)。

当以下三个条件同时满足时,项目会被标记为存在漏洞

  1. activestorage 版本低于 8.0.5.2(8.1 系列:低于 8.1.4.1)。
  2. variant_processor 为 :mini_magick(Rails 8 默认的 :vips 不受 影响)。从你的配置中读取,若未配置则回退到 load_defaults 的默认值。
  3. 宿主机 ImageMagick 没有拒绝危险 coder(MSL/PS/PDF/...)的策略。

修复

bundle update rails mini_magick        # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1

暂时无法升级?将修复版 gem 中附带的拒绝策略安装到 每台宿主机/镜像/容器上:

gem contents activestorage | grep policy.xml   # 复制到你的系统 policy.xml 中

如果 Disk 服务曾接受过不受信任的上传,应假定密钥可能已被读取:轮换 secret_key_base、凭据、数据库/存储密钥以及第三方令牌。

说明

该脚本从 Gemfile.lock 和配置文件读取版本信息(不启动应用),因此 运行速度快,且可安全地在多个仓库中运行。它无法检测修补了 MiniMagick 内部实现或使用 GraphicsMagick 的应用;请手动审查这些情况。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT 平台,可将 Shadowserver 报告导入 MongoDB,并将其重放为交互式地图、分析、发现、公告和高管仪表板。

    352
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    344
  • 5

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    308

探索所有工具

浏览我们的工具集合

查看所有工具 →







