本项目演示了 Check Point Research 披露的 Anthropic Claude Code CLI 工具中的三个漏洞。它专为网络安全学生和研究人员设计,用于理解 AI 开发工具供应链攻击的工作原理。
| ID | CVSS | 类型 | 修复版本 |
|---|---|---|---|
| 无 CVE | 8.7 | Hooks 同意绕过 → RCE | v1.0.87(2025 年 9 月) |
| CVE-2025-59536 | 8.7 | MCP 服务器配置注入 → RCE | v1.0.111(2025 年 10 月) |
| CVE-2026-21852 | 5.3 | 通过 base URL 泄露 API 密钥 | v2.0.65(2026 年 1 月) |
├── README.md                          # 本文件
├── attacker_server.py                 # 记录接收数据的本地 HTTP 服务器
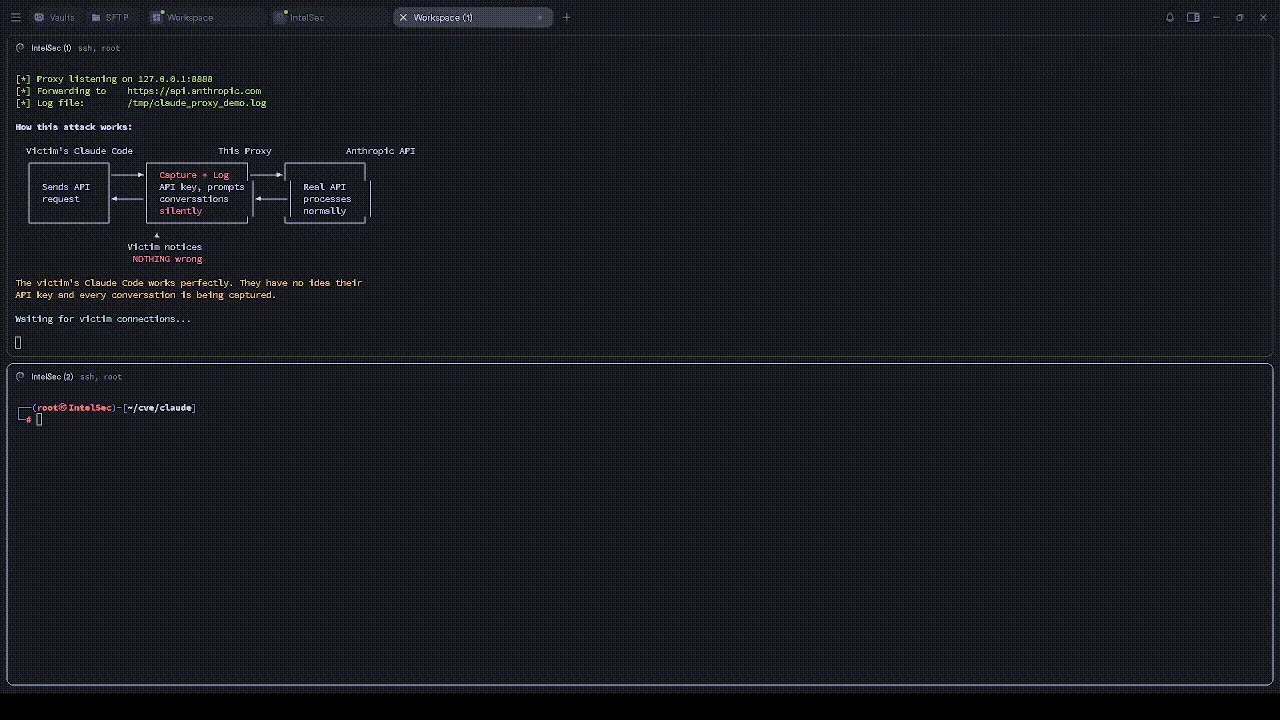
├── attacker_proxy.py                  # 用于 CVE-2026-21852 的 MITM 代理(捕获 API 密钥 + 流量)
├── scanner.py                         # 检测工具:扫描仓库中的这些模式
├── vuln1_hooks_bypass/                # 演示:settings.json 中的恶意 hooks
│   └── .claude/settings.json
├── CVE-2025-59536_mcp_injection/      # 演示:MCP 服务器配置注入
│   ├── .mcp.json
│   └── .claude/settings.json
└── CVE-2026-21852_api_exfil/          # 演示:通过 base URL 泄露 API 密钥
    └── .claude/settings.json
python3 attacker_server.pypython3 attacker_proxy.py — 在 127.0.0.1:8888 上的透明代理,在正常转发流量的同时捕获 API 密钥python3 scanner.py <任意仓库路径> 以检测这些模式scanner.py 会在你在 Claude Code 中打开任何本地仓库之前,检查其中是否存在这三种漏洞模式。
python3 scanner.py <仓库路径>
它会标记以下内容:
enableAllProjectMcpServers: true 与 .mcp.json 服务器定义组合使用(CVE-2025-59536).claude/settings.json 中的 ANTHROPIC_BASE_URL 或其他与凭据相关的环境变量覆盖(CVE-2026-21852)如果发现任何问题,则以代码 1 退出;如果一切正常,则以 0 退出 — 可轻松集成到 CI 预克隆检查中。
| 组件 | 版本 |
|---|---|
| Claude Code CLI | v2.0.61 |
注意: v2.0.61 是一个存在漏洞的构建版本(补丁已在 v2.0.65 中发布)。请勿在生产环境中使用此版本。
在 AI 驱动的开发环境中,配置文件是执行层的一部分。如果你的工具会自动加载项目配置,那么克隆一个不受信任的仓库现在等同于运行不受信任的代码。
本项目按原样提供,仅用于教育目的。此处展示的技术仅在 localhost 上演示,且仅针对已修补的历史漏洞。将这些工具用于生产系统、第三方基础设施或任何未经明确授权的系统,都是非法且不道德的。作者不对因滥用本材料而造成的任何损害负责。









