
自动化Web资产枚举与扫描 [DEPRECATED]



git clone https://github.com/ARPSyndicate/kenzer /home/ubuntu/kenzer && cd /home/ubuntu/kenzer (推荐)设置 > 你的机器人 > 添加新机器人kenzer 的新通用机器人configs/kenzer.conf 中添加所有配置./install.sh -b [如需安装 kenzer-compatible 二进制文件] (推荐)./install.sh [无需安装 kenzer-compatible 二进制文件]./run.sh [完全无需安装]./service.sh [安装后初始化为服务] (推荐)bash swap.sh [若遇到内存问题]kenzer 交互@**kenzer** man 测试,即可显示可用命令@**kenzer**,即你的聊天机器人名称)来使用
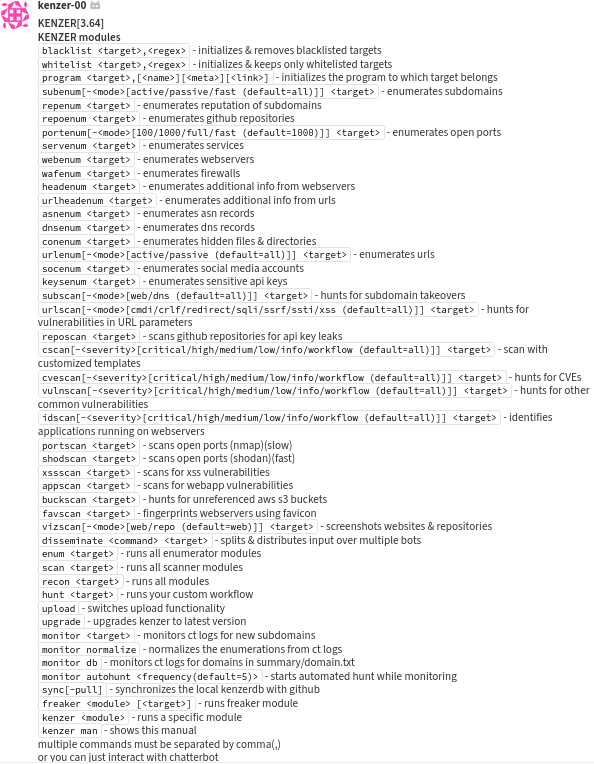
blacklist <target>,<regex>- 初始化并移除黑名单中的目标whitelist <target>,<regex>- 初始化并仅保留白名单中的目标program <target>,[<name>][<meta>][<link>]- 初始化目标所属的项目subenum[-<mode>[active/passive (default=all)]] <target>- 枚举子域名repenum <target>- 枚举子域名的信誉repoenum <target>- 枚举 GitHub 仓库portenum[-<mode>[100/1000/full/fast (default=1000)]] <target>- 枚举开放端口servenum <target>- 枚举服务webenum <target>- 枚举 Web 服务器headenum <target>- 从 Web 服务器枚举附加信息urlheadenum <target>- 从 URL 枚举附加信息asnenum <target>- 枚举 ASN 记录dnsenum <target>- 枚举 DNS 记录conenum <target>- 枚举隐藏文件和目录urlenum[-<mode>[active/passive (default=all)]] <target>- 枚举 URLsocenum <target>- 枚举社交媒体账户keysenum <target>- 枚举敏感 API 密钥wafscan <target>- 扫描防火墙subscan[-<mode>[web/dns (default=all)]] <target>- 寻找子域名接管urlscan[-<mode>[cmdi/crlf/redirect/sqli/ssrf/ssti/xss (default=all)]] <target>- 寻找 URL 参数中的漏洞reposcan <target>- 扫描 GitHub 仓库以发现 API 密钥泄露bakscan <target>- 扫描备份文件cscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- 使用自定义模板扫描cvescan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- 寻找 CVEvulnscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- 寻找其他常见漏洞idscan[-<severity>[critical/high/medium/low/info/workflow (default=all)]] <target>- 识别 Web 服务器上运行的应用portscan <target>- 扫描开放端口(nmap)(慢速)shodscan <target>- 扫描开放端口(shodan)(快速)xssscan <target>- 扫描 XSS 漏洞appscan <target>- 扫描 Web 应用漏洞buckscan <target>- 寻找未被引用的 AWS S3 存储桶favscan <target>- 通过网站图标识别 Web 服务器vizscan[-<mode>[web/repo (default=web)]] <target>- 截取网站和仓库截图enum <target>- 运行所有枚举模块scan <target>- 运行所有扫描模块recon <target>- 运行所有模块hunt <target>- 运行自定义工作流disseminate <command> <target>- 将输入拆分并分发到多个机器人upload- 切换上传功能waf- 切换 WAF 规避功能"proxy- 切换代理功能"upgrade- 将 kenzer 升级到最新版本monitor <target>- 监控证书透明度日志以发现新子域名monitor normalize- 标准化证书透明度日志中的枚举结果monitor db- 监控证书透明度日志以发现 summary/domain.txt 中的域名monitor autohunt <frequency(default=5)>- 在监控的同时启动自动狩猎sync- 将本地 kenzerdb 与 GitHub 同步freaker <module> [<target>]- 运行 freaker 模块kenzer <module>- 运行特定模块kenzer man- 显示本手册
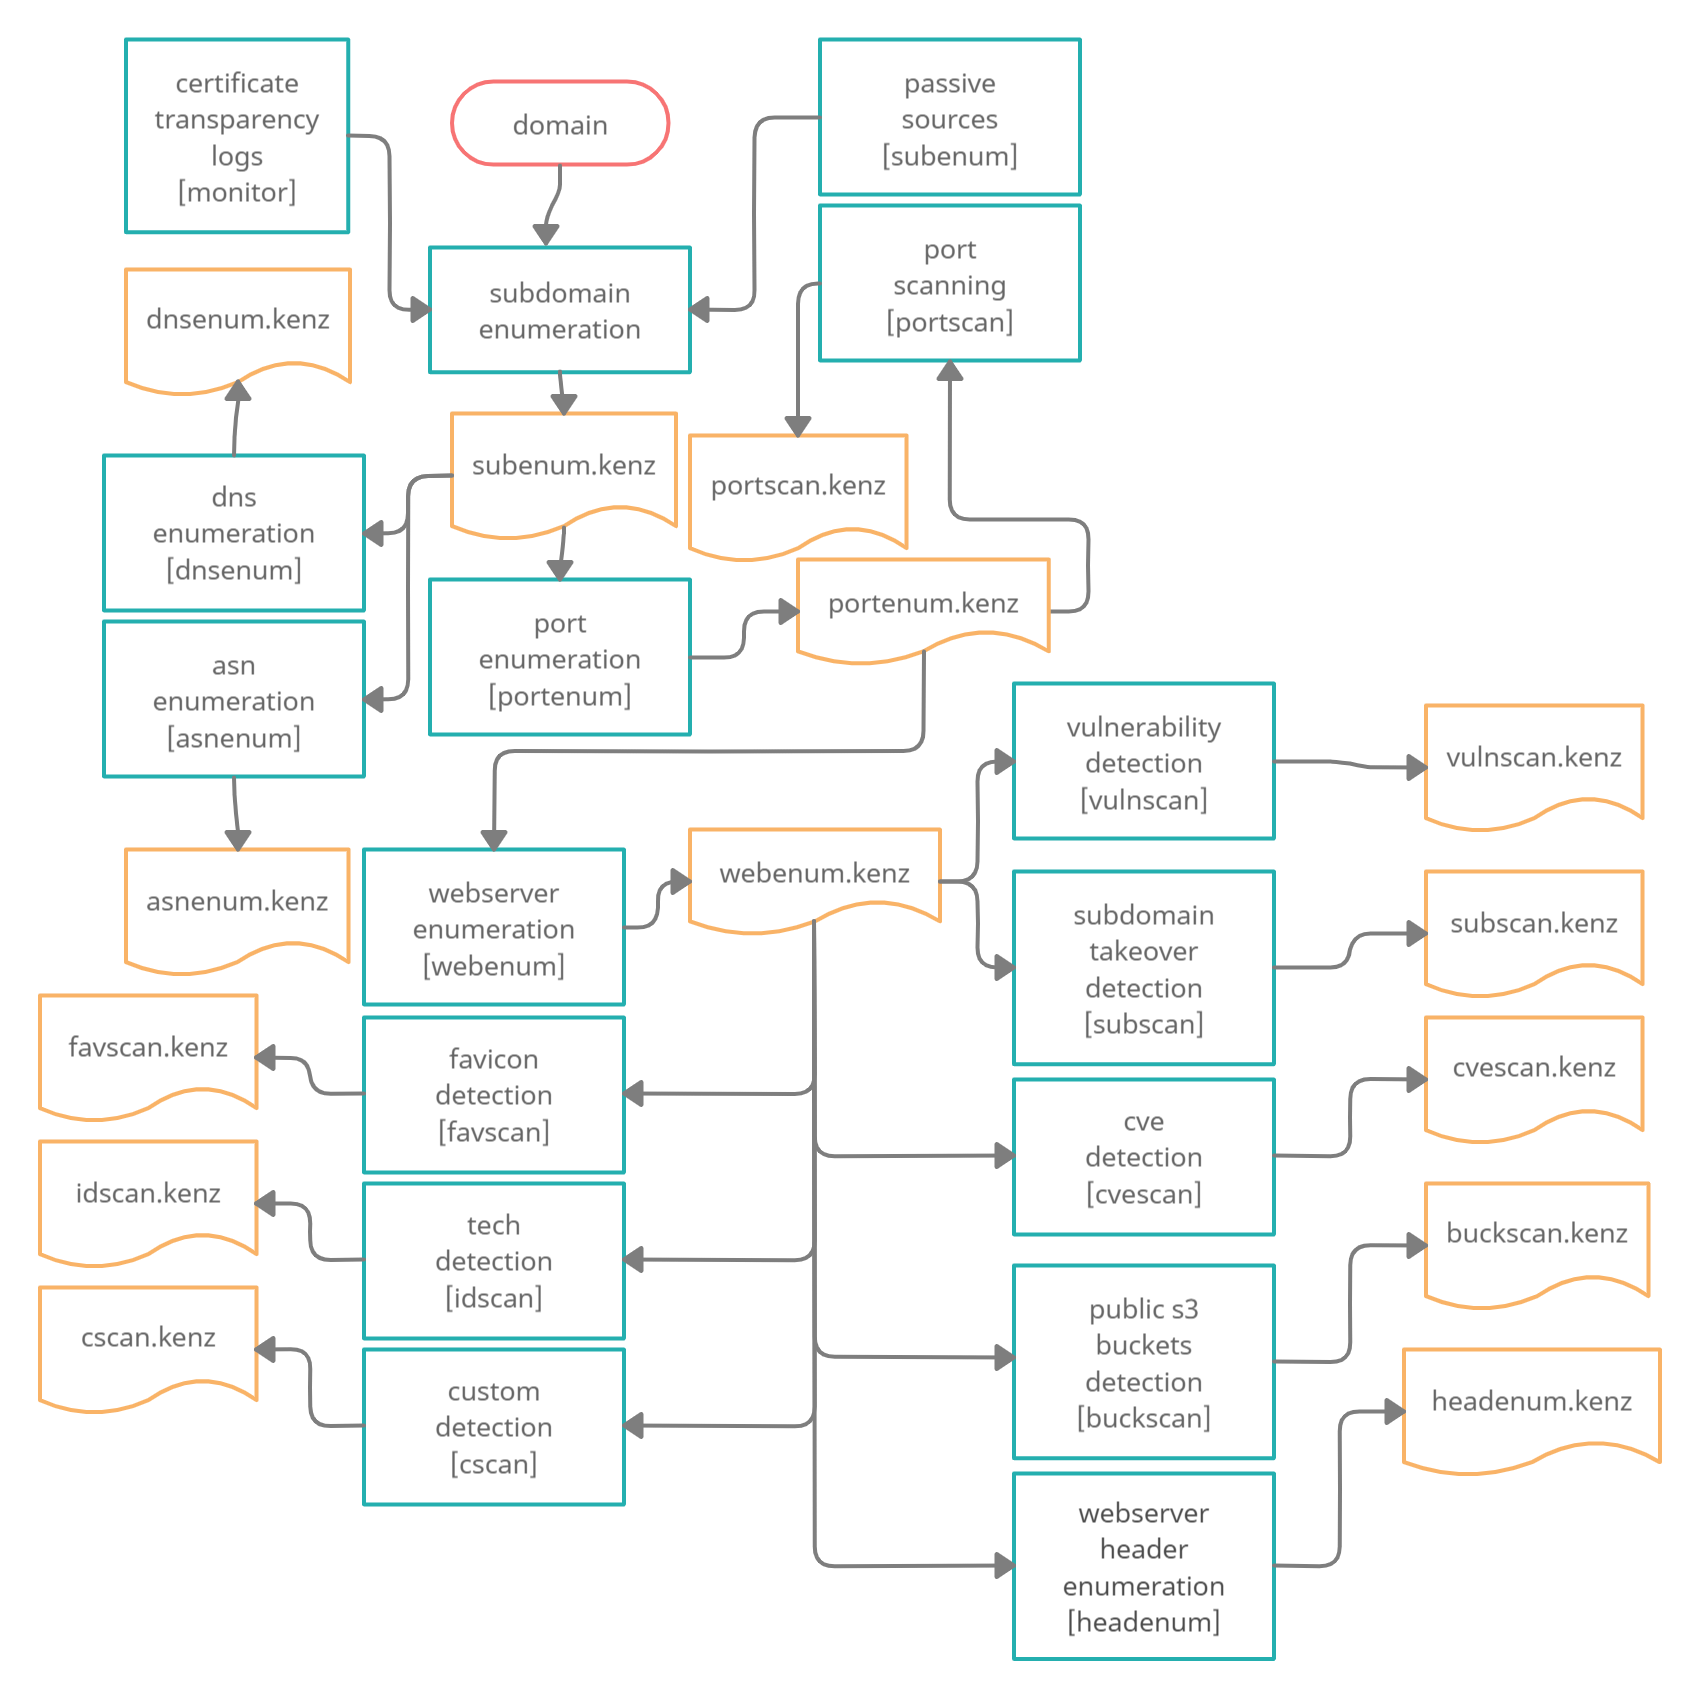
尽管还可以使用更多模块,并且随着时间的推移还会发布更多模块来推进此工作流,但当前的工作流足以让初学者开始使用,以下列出了其中一些成功的狩猎案例。

仅在 UBUNTU 20.04.5 (x86_64) 上测试过兼容性
存在逻辑问题
欢迎提交拉取请求
这是一个非常高级的自动化框架
设计用于部署在 AWS UBUNTU 20.04 AMD64 服务器上
需要具备理解 Python 和 Bash 的能力
我们不提供任何安装支持
与安装相关的问题将被直接关闭,不会提供任何解决方案








