Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
sqliv — 大规模SQL注入漏洞扫描器 | Kitploit
工具/GitHubGitHub/the-robot/sqliv
侦察漏洞扫描器Web漏洞扫描器信息收集网络爬虫Archived
GitHubthe-robot/sqliv

sqliv

大规模SQL注入漏洞扫描器

查看仓库
1.2k378608年前Kitploit 审核通过
分享
网站

SQLiv

大规模SQL注入扫描器

功能

  1. 使用Bing、Google或Yahoo通过SQL注入dork进行多域名扫描
  2. 通过提供特定域名(含爬取)进行定向扫描
  3. 反向域名扫描

SQLi扫描和域名信息检查均采用多进程处理
因此脚本在扫描大量URL时速度极快

快速教程和截图见下方
项目贡献提示见底部


安装

  1. git clone https://github.com/the-robot/sqliv.git
  2. sudo python2 setup.py -i

依赖项

  • bs4
  • termcolor
  • google
  • nyawc

预装系统

  • BlackArch Linux BlackArch

快速教程

1. 使用SQLi dork进行多域名扫描

  • 只需从给定的dork搜索多个网站,然后逐一扫描结果
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE>  
python sqliv.py -d "inurl:index.php?id=" -e google  

2. 定向扫描

  • 可以仅提供域名或带有查询参数的特定URL
  • 如果仅提供域名,将爬取并获取带查询的URL
  • 然后逐一扫描这些URL
python sqliv.py -t <URL>  
python sqliv.py -t www.example.com  
python sqliv.py -t www.example.com/index.php?id=1  

3. 反向域名与扫描

  • 执行反向域名查询,查找与目标URL托管在同一服务器上的网站
python sqliv.py -t <URL> -r

4. 导出扫描结果

  • 可以通过指定参数将扫描结果导出为JSON格式
python sqliv.py -d <SQLI DORK> -e <SEARCH ENGINE> -o result.json

查看帮助

python sqliv.py --help

usage: sqliv.py [-h] [-d D] [-e E] [-p P] [-t T] [-r]

optional arguments:
  -h, --help  show this help message and exit
  -d D        SQL injection dork
  -e E        search engine [Google only for now]
  -p P        number of websites to look for in search engine
  -t T        scan target website
  -r          reverse domain
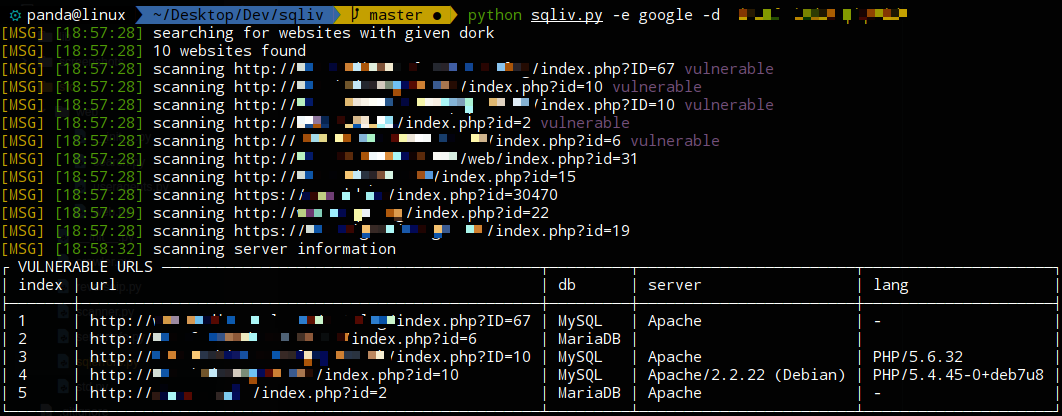
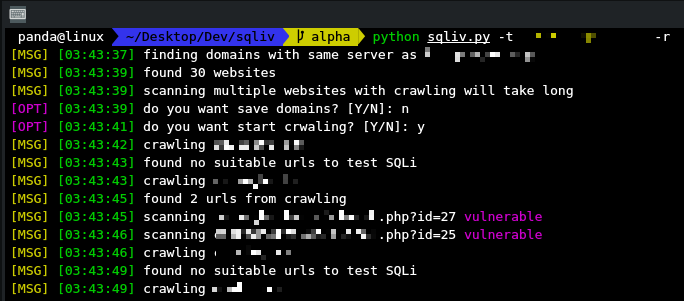
截图

1
2
3
4


开发

待办事项

  1. POST表单SQL注入漏洞测试
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    369
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    319
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    294
  • 6

    opencti

    opencti-platform/opencti

    开放式网络威胁情报平台

    266

探索所有工具

浏览我们的工具集合

查看所有工具 →