#1
 opnsense/core
OPNsense GUI、API 及系统后端
 tanprathan/mobileapp-pentest-cheatsheet
移动应用渗透测试(Mobile App Pentest)速查表旨在提供针对特定移动应用渗透测试主题的高价值信息的简明集合。
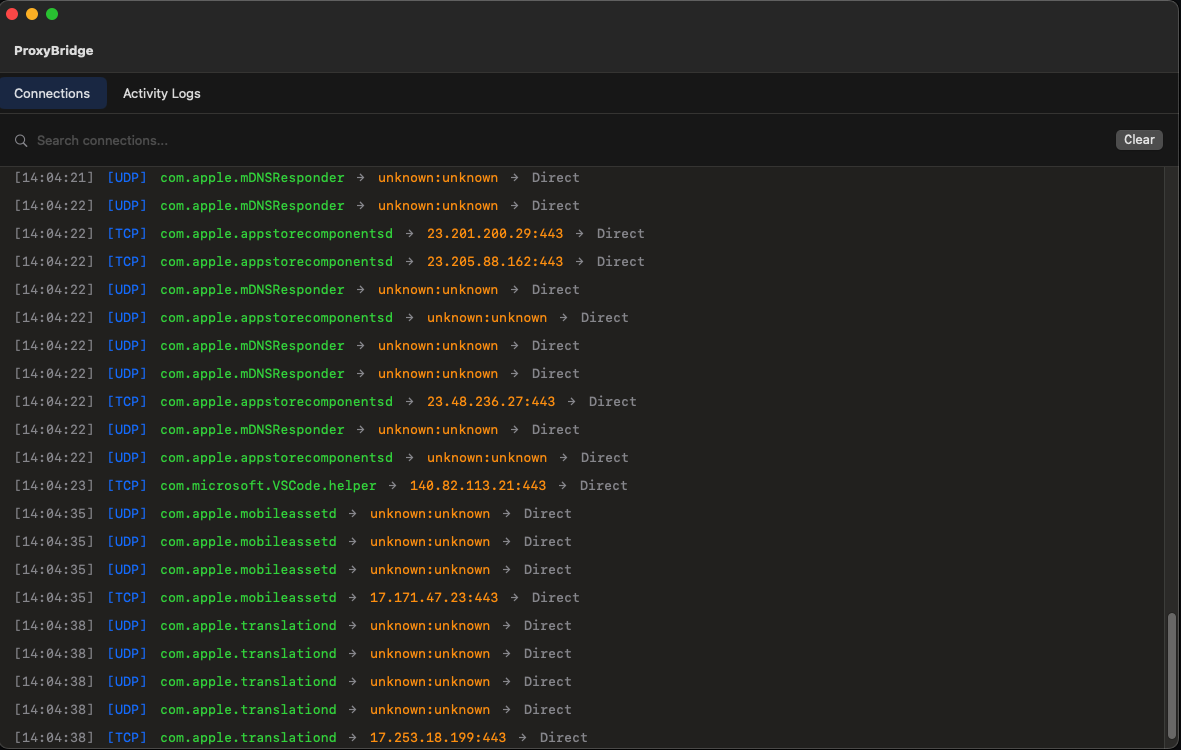 interceptsuite/proxybridge
强制将任意 Windows/MacOS/Linux 应用程序的 TCP 和 UDP 流量代理
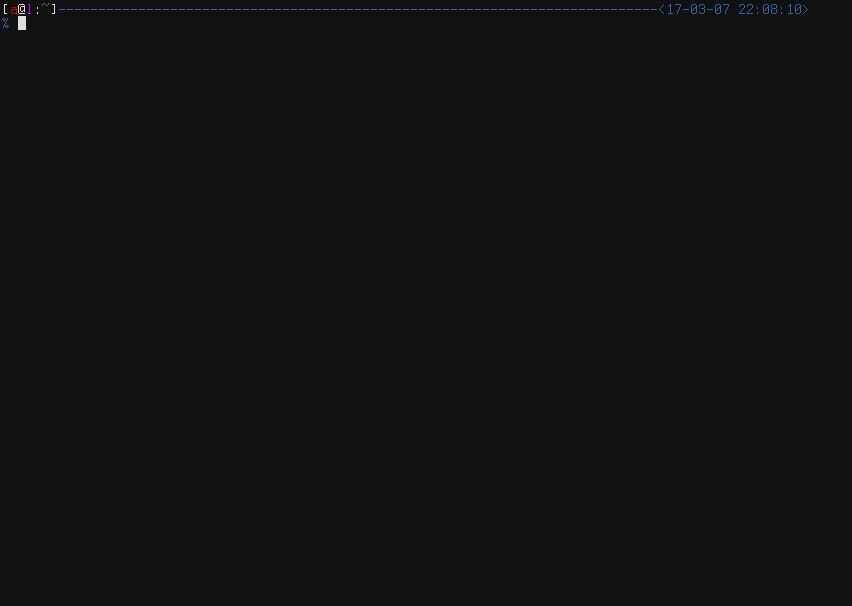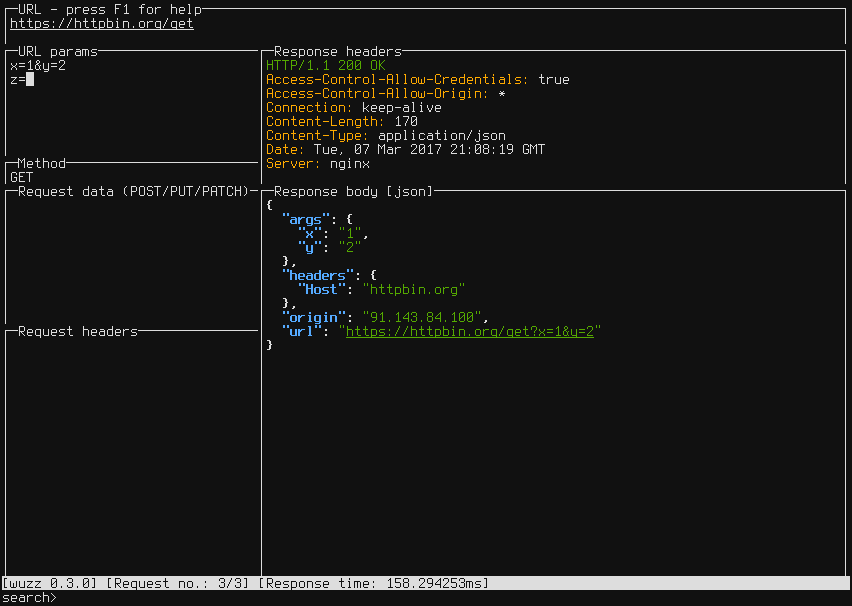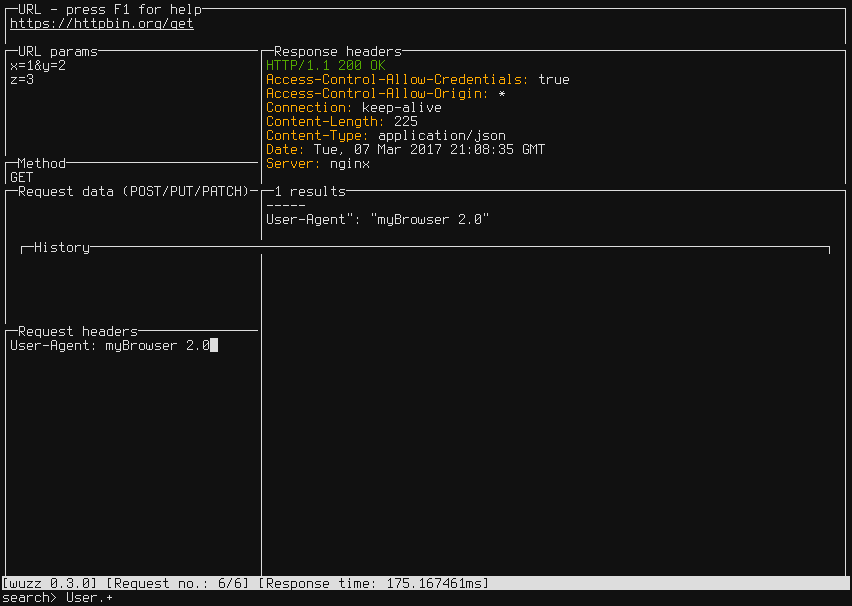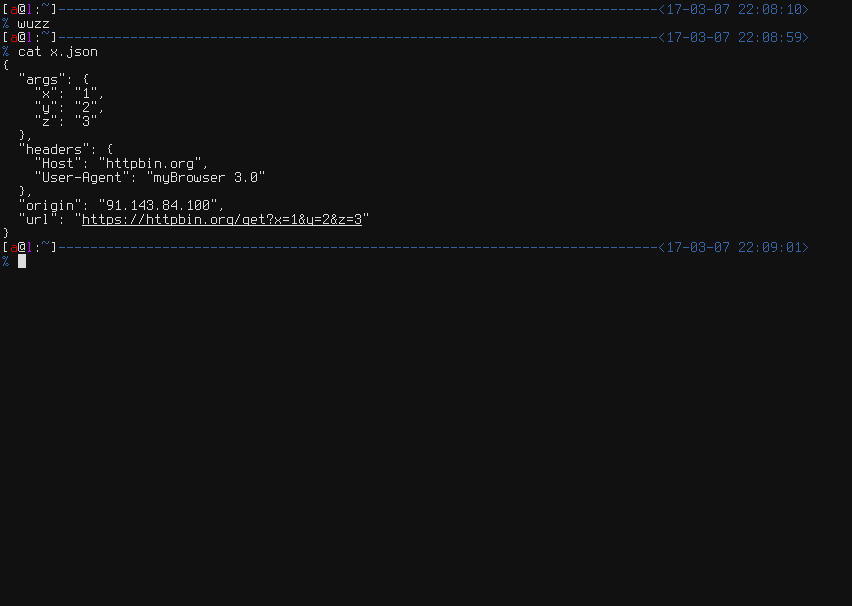 asciimoo/wuzz
用于 HTTP 检查的交互式 CLI 工具
 drk1wi/modlishka
Modlishka. 反向代理。
 masterking32/masterhttprelayvpn
基于域前置的HTTP/SOCKS5代理隧道,通过Google Apps Script传输流量,具备中间人TLS拦截、HTTP/1-2多路复用和DPI规避功能。
 squid-cache/squid
Squid Web代理缓存 - 源代码
 venomous/cloudscraper
一个用于绕过 Cloudflare 反机器人页面的 Python 模块。
 httptoolkit/frida-interception-and-unpinning
用于在运行时重写移动应用,以直接中间人攻击(MitM)所有 HTTPS 流量的 Frida 脚本
 ignitetechnologies/burpsuite-for-pentester
本速查表专为漏洞赏金猎人和渗透测试人员打造,旨在帮助他们仅使用“BurpSuite”即可完全独立地追踪从 P4 到 P1 的漏洞。
 spectolabs/hoverfly
轻量级的服务虚拟化/API模拟/API Mock工具,适用于开发者和测试人员
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 denuitt1/mhr-cfw
一个域前置中继,通过 GAS(Google Apps Script)路由流量,并将其转发到 Cloudflare Workers。设计用于绕过 DPI。
 httptoolkit/httptoolkit
HTTP Toolkit 是一款精美且开源的 HTTP(S) 调试、测试和构建工具,支持 Windows、Linux 和 Mac :tada: 在此处提交 issue 以提供反馈或寻求帮助。
 vmoranv/jshookmcp
面向 AI 代理的搜索优先、配置文件感知逆向工程工作区——一个 MCP 服务器中涵盖 36 个领域的 735 款工具。
 bugcrowd/hunt
通过被动式 Burp/ZAP 扫描来标记通常与注入、SSRF、路径遍历、IDOR 和 SSTI 相关的参数;同时还整理手动测试方法。