#1
 akamajoris/cve-2019-11043-docker
针对CVE-2019-11043的Docker化易受攻击PHP-FPM环境,附有构建和运行phuip-fpizdam漏洞利用以实现远程代码执行的说明。
 sensepost/cve-2025-64446
用于FortiNet漏洞CVE-2025-64446的扫描器
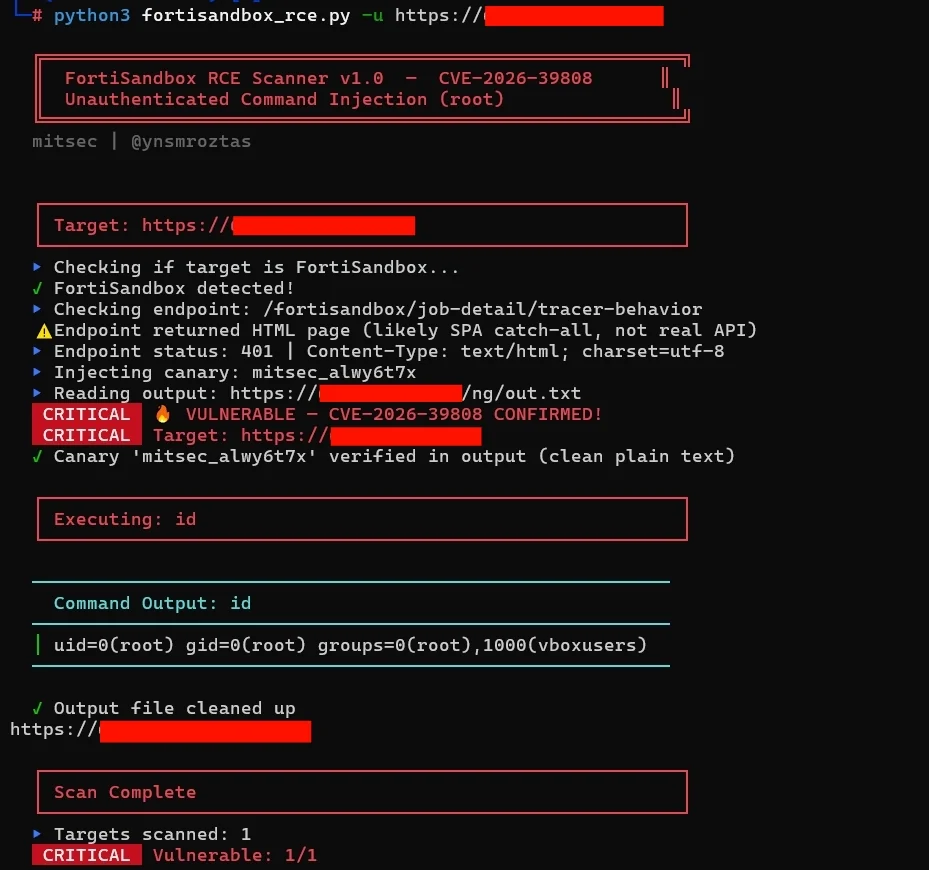 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
未认证的 FortiSandbox CVE-2026-39808 RCE 扫描器,具备基于 canary 的验证、命令执行功能,并支持管道集成以进行批量扫描。
 jun-5heng/cve-2021-22005
VMware vCenter Server任意文件上传漏洞 / Code By:Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql 未授权SQL注入批量扫描poc Jeecg-Boot是一款基于Spring Boot和Jeecg-Boot-Plus的快速开发平台,最新的jeecg-boot 3.5.0 中被爆出多个SQL注入漏洞。
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
针对Oracle WebLogic CVE-2019-2725的Python漏洞利用程序,通过构造特定HTTP请求向易受攻击的服务器实现未授权远程代码执行。
 kljunowsky/cve-2024-27348
概念验证漏洞利用程序,通过 Groovy 注入在 Apache HugeGraph Server 中实现未认证远程代码执行。支持单目标和多目标命令执行。
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297:在 pyLoad 中发现预认证 RCE 的故事
 sh4den/cve-2022-27925
用于 zimbra 2022 rce (cve-2022-27925) 的加载器
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
基于Python的检测工件生成器,针对CVE-2025-57819,利用FreePBX预认证RCE漏洞,通过SQL注入和认证绕过部署webshell或创建后门用户。
 herculeszxc/cve-2024-2879
针对 CVE-2024-2879 的概念验证(PoC)漏洞利用:LayerSlider WordPress 插件(7.9.11-7.10.0)中的未认证 SQL 注入。包含扫描器脚本和 SQLMap 利用指南,用于提取数据库信息。
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - 交互式Shell (HTTP hijack + POST + AES-256-CBC/BASE64)
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
针对 CVE-2022-44268 的概念验证漏洞利用程序,可通过恶意构造的 PNG 图片上传至存在漏洞的 ImageMagick 实例,实现任意文件读取。包含 Docker 支持及基于 URL 的文件提取功能。
 grrrdog/acedcup
针对 Commons FileUpload(CVE-2013-2186)的 Java 二进制反序列化攻击 Payload 生成器