#1
 exp-docs/cve-2021-22192
CVE-2021-22192靶场:未授权用户RCE漏洞
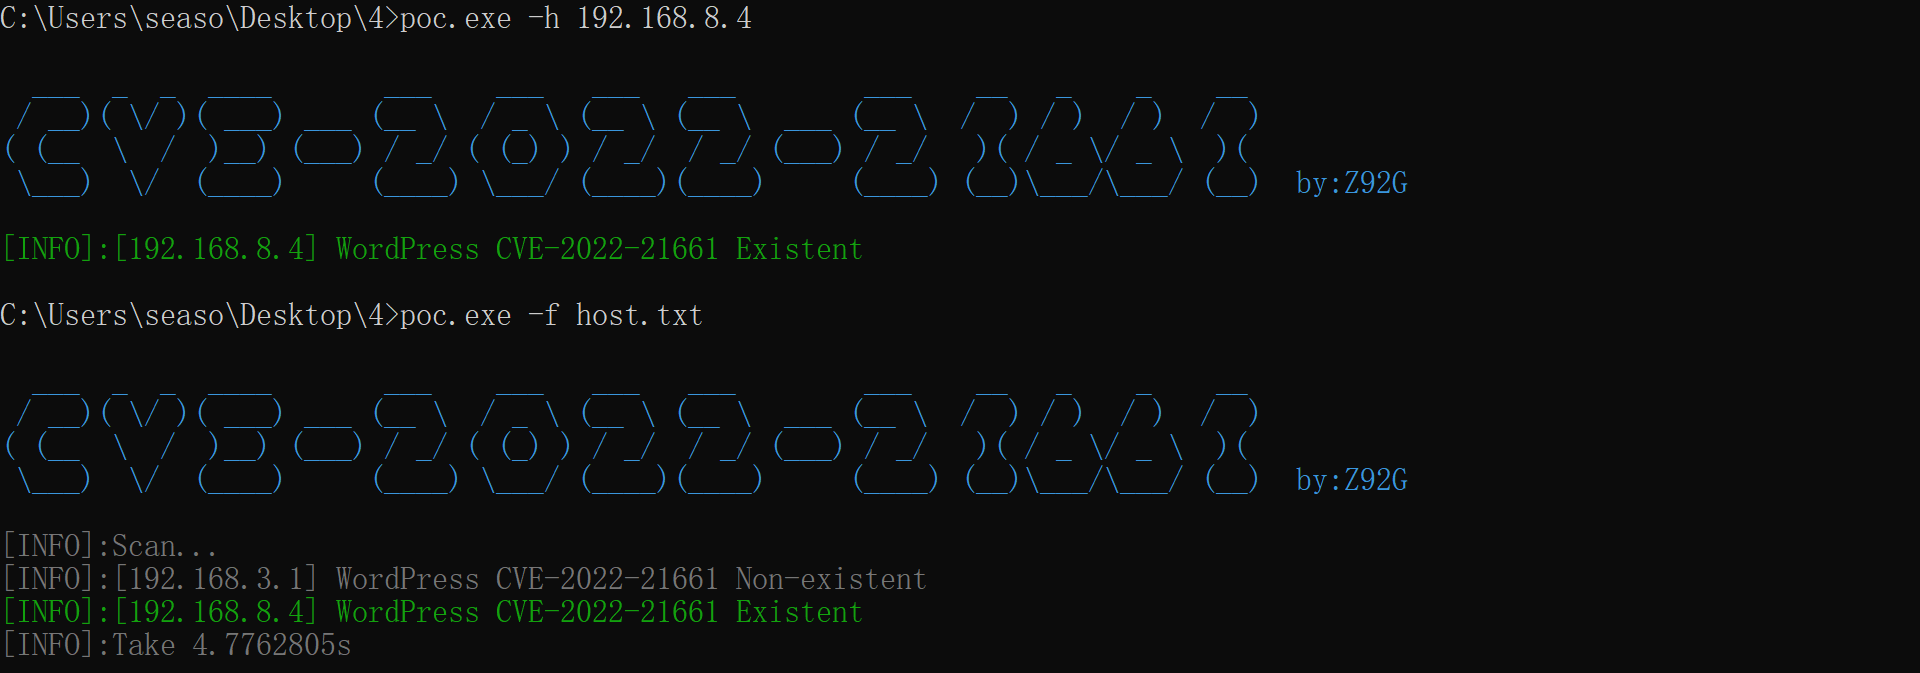 z92g/cve-2022-21661
WordPress WP_Query SQL 注入 POC
 x-f1v3/cve-2019-3396
Confluence Widget Connector 路径遍历漏洞(CVE-2019-3396)
 secforce/cve-2017-3599
CVE-2017-3599的概念验证利用代码
 red-darkin/cve-2026-18963-keycloak
针对 CVE-2026-18963 的概念验证漏洞利用,这是一个严重的 Keycloak 重置凭据绕过漏洞,可实现未认证的账户接管。包含实验环境搭建、检测指南以及供授权测试使用的修复步骤。
 infobyte/isr-sqlget
ISR-sqlget 这是一个用 Perl 开发的盲注 SQL 注入工具。
 redtimmy/oambuster
针对 Oracle OAM 的多线程填充预言机攻击(CVE-2018-2879)
 night-have-dreams/php-cgi-injector
一個測試CVE-2024-4577和CVE-2024-8926的安全滲透工具
 eqstlab/cve-2026-72898
未认证的 Metabase 盲 SQL 注入漏洞利用工具,利用密码重置端点中的原始 SQL 注入,通过基于时间的技巧提取数据。
 ibonok/cve-2020-1611
Juniper Junos Space (CVE-2020-1611) (PoC)
 zz-socmap/cve-2021-31166
Windows HTTP协议栈远程代码执行漏洞 CVE-2021-31166
 0xaj2k/cve-2020-11022-cve-2020-11023
快速拼凑的小东西,用于演示此CVE。
 testanull/project_cve-2021-21985_poc
CVE-2021-21985的概念验证漏洞利用,这是VMware vCenter Server中的一个严重远程代码执行漏洞,支持基于JNI的载荷编译。
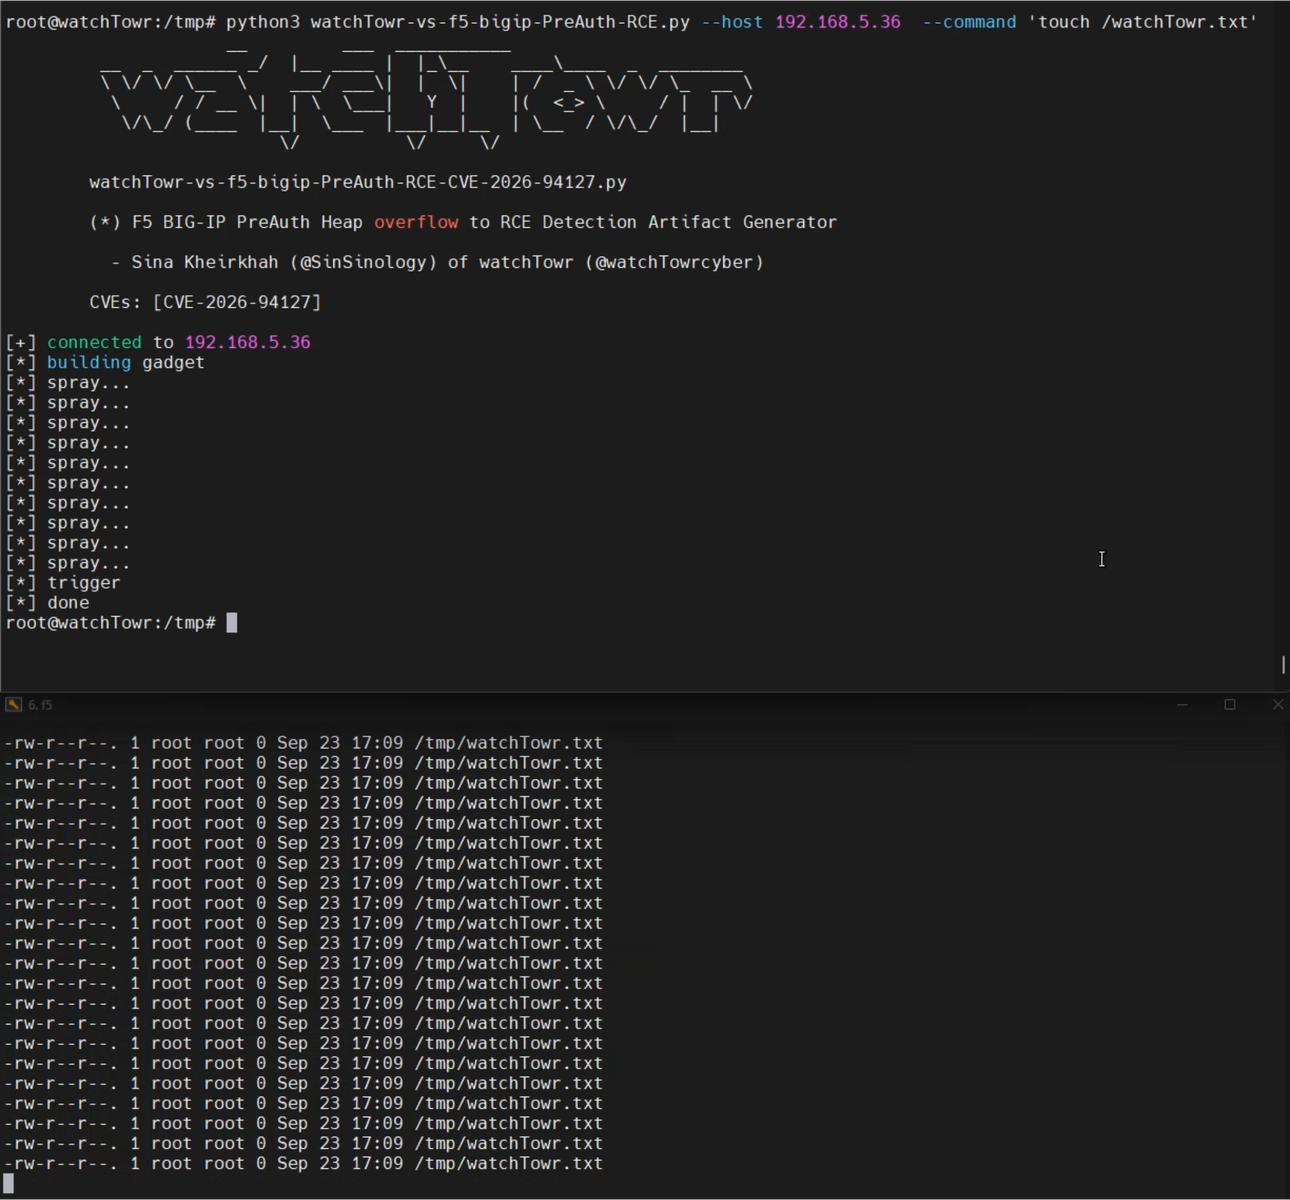 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Python 检测工件生成器及 CVE-2026-94127 的 PoC,该漏洞是 F5 BIG-IP 中可通过 OAuth 配置的虚拟服务器触发的预认证 RCE,并包含针对 21.1.0 的硬编码偏移量。
 arlenhiack/activemq-rce-exploit
CVE-2023-46604(Apache ActiveMQ)漏洞利用工具,支持带外利用、自定义字节码执行,以及通过 Shiro ini 配置实现命令执行。
 k8gege/cve-2019-11043
针对 CVE-2019-11043(PHP-FPM 远程代码执行)的概念验证漏洞利用模块,具备批量扫描易受攻击的 Nginx 配置的能力。
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina 一键