#1
 hancheng-lei/hacking-vulnerability-cve-2020-1938-ghostcat
CVE-2020-1938(Ghostcat)Apache Tomcat 漏洞的案例研究与漏洞利用演示,包括分析与概念验证代码。
 3ndg4me/cve-2020-3452-exploit
只是一个基本的扫描器,利用 CVE-2020-3452 来枚举 CISCO ASA 设备 Web 目录中可访问的标准文件。
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind 远程代码执行漏洞
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 图形化利用工具,支持各个JDK版本利用以及回显、内存马实现
 1337g/cve-2017-17215
CVE-2017-17215 HuaWei Router RCE(未测试)
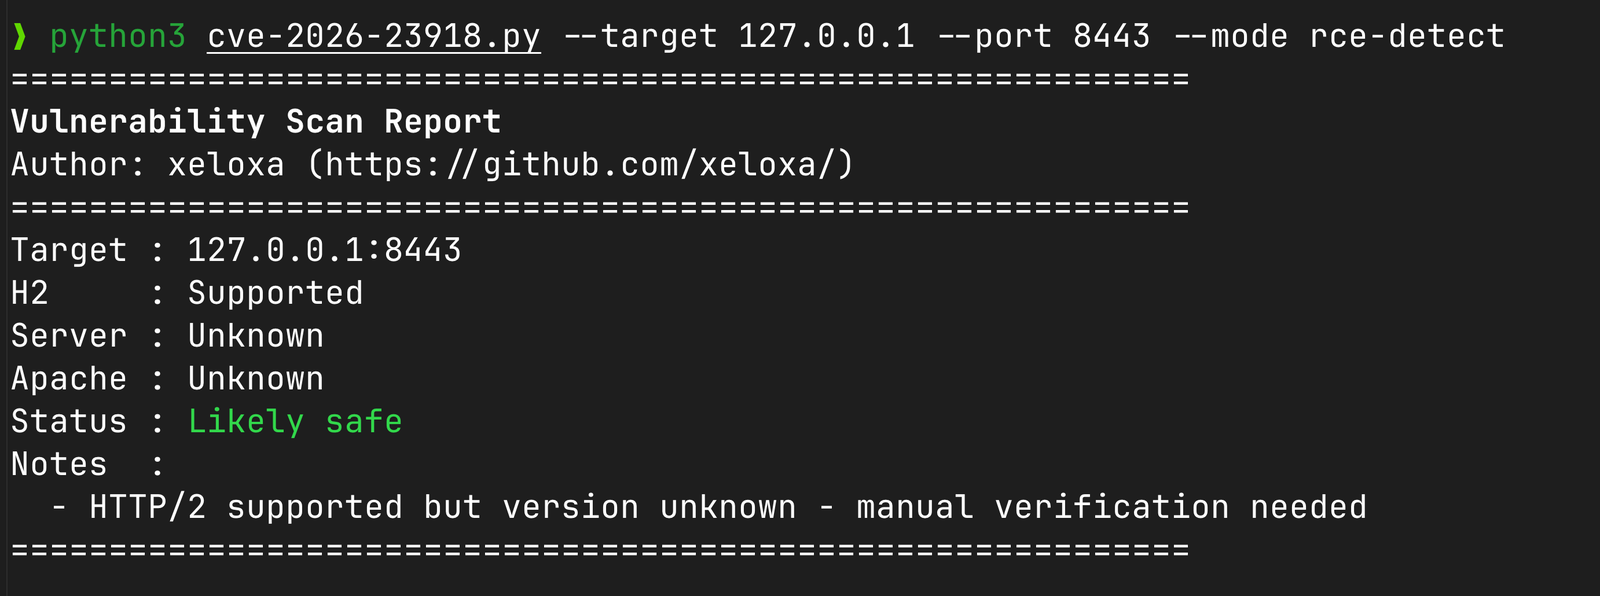 xeloxa/cve-2026-23918-apache-h2-poc
CVE-2026-23918(Apache mod_http2 双重释放)的概念验证漏洞利用。支持多模式 DoS(Rapid-RST、Slow-Drip)以及针对 Apache 2.4.66 的被动 RCE/漏洞检测。
 nccgroup/readable-thrift
人类友好的 Thrift 编码器/解码器
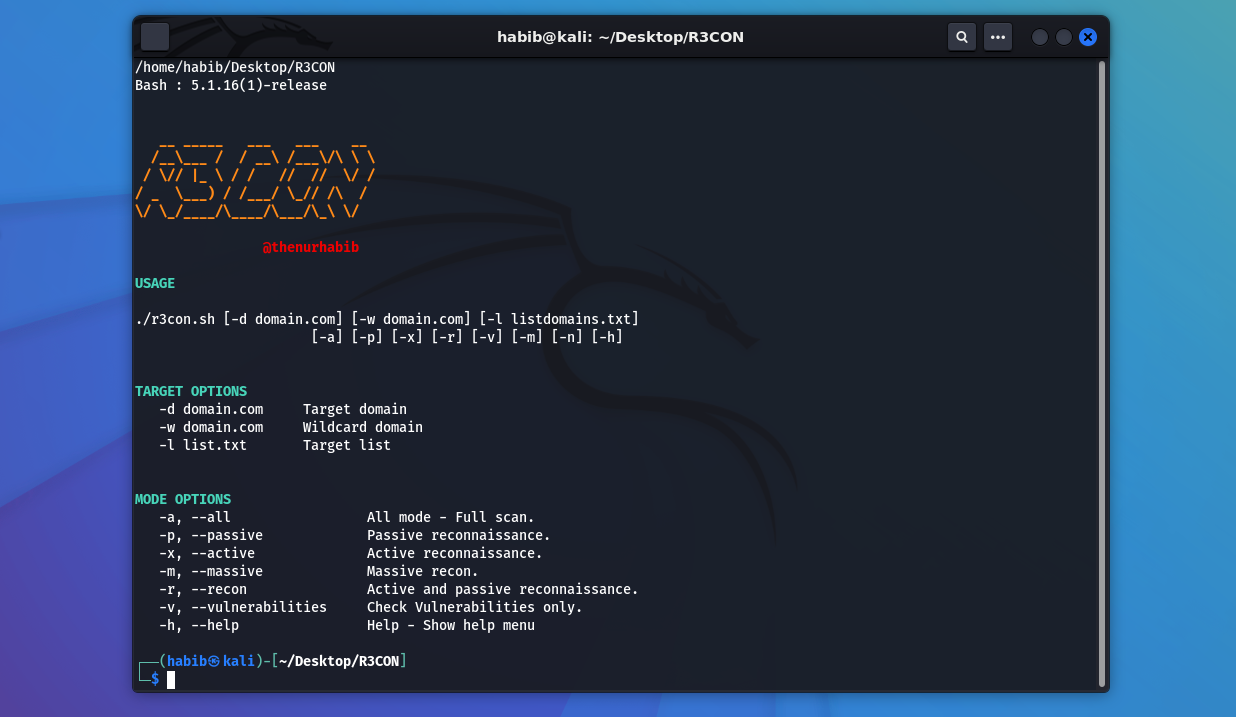 thenurhabib/r3con
多功能Web侦察与漏洞扫描工具
 invicti-security/web-inf-path-trav
用于帮助利用 Java Web 应用程序中路径遍历漏洞的工具
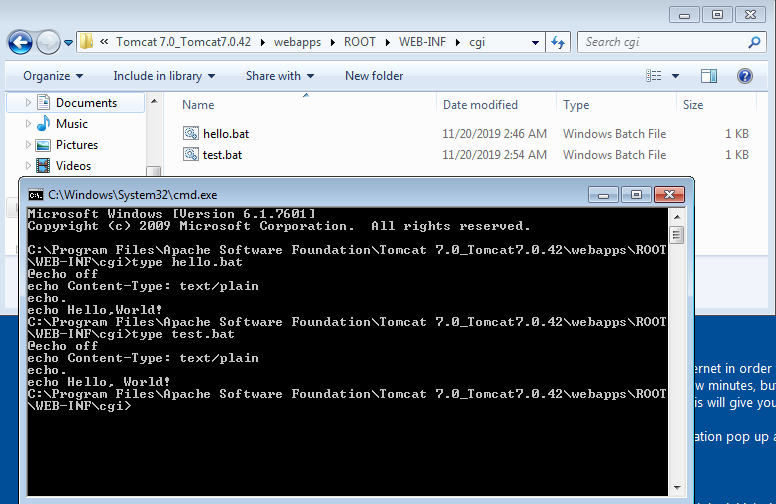 setrus/cve-2019-0232
CVE-2019-0232 - Apache Tomcat 7.0.42 上的远程代码执行
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 w0rty/cve-2021-39165
包含 CVE-2021-39165 功能利用的 Github 仓库。
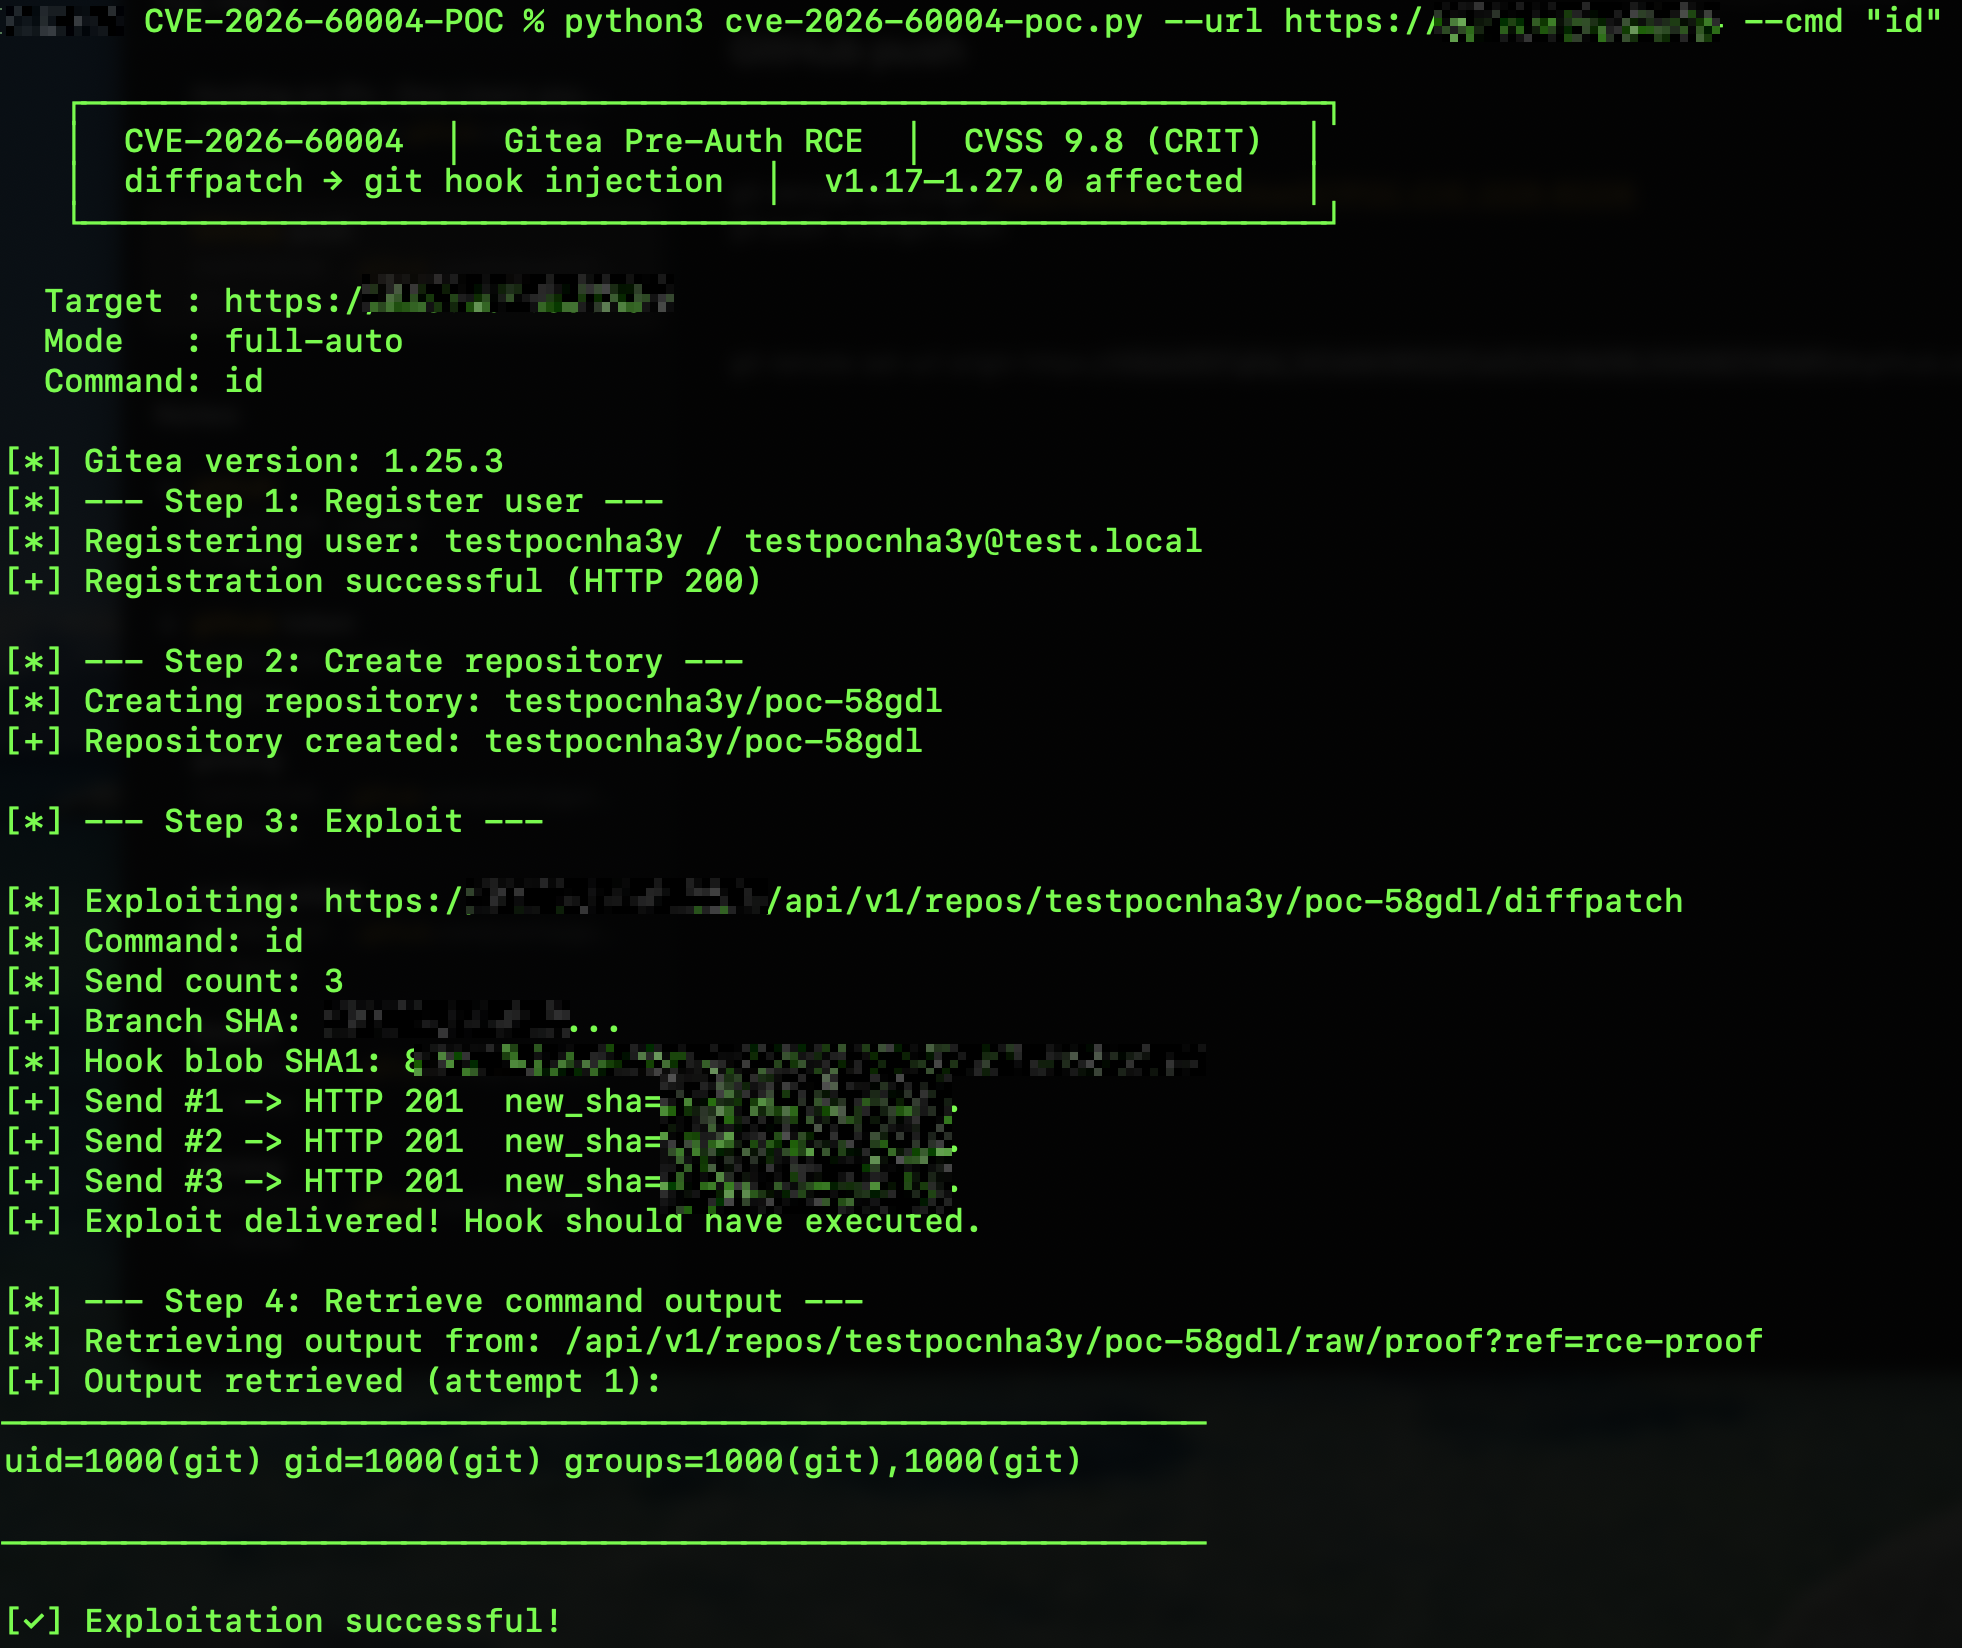 imbas007/cve-2026-60004-poc
CVE-2026-60004 预认证 RCE 漏洞利用 — Gitea <= 1.27.0 diffpatch git hook 注入 (CVSS 9.8)
 zi0black/poc-cve-2018-0114
此仓库包含针对 node-jose < 0.11.0 漏洞利用的概念验证(POC)代码。
 snyk-labs/pdfjs-vuln-demo
此项目旨在作为概念验证,用于演示如何利用 PDF.js (pdfjs-dist) 库中报告的 CVE-2024-4367 漏洞。
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI 到 RCE 工具包,包含武器化利用链(PEAR RCE、webshell、创建管理员、窃取数据)以及非侵入式 SafeChecker 版本和风险审计器。
 mistymntncop/cve-2024-7971
CVE-2024-7971 的概念验证文章,详细介绍了漏洞发现过程,并为安全研究人员和渗透测试人员提供了可用的 POC。