#1
 hakivvi/proxylogon
针对 Microsoft Exchange Server 的 RCE 漏洞利用 (CVE-2021-26855)。
 taroballzchen/cve-2021-22005-metasploit
关于 CVE-2021-22005 VMware vCenter Server 的 Metasploit 脚本(POC/EXP)包含一个任意文件上传漏洞
 jas502n/cve-2019-10392
经过身份验证的远程代码执行漏洞利用程序,针对 Jenkins Git Client 插件 2.8.2,利用 Jackson 反序列化漏洞(CVE-2019-10392)实现攻击。
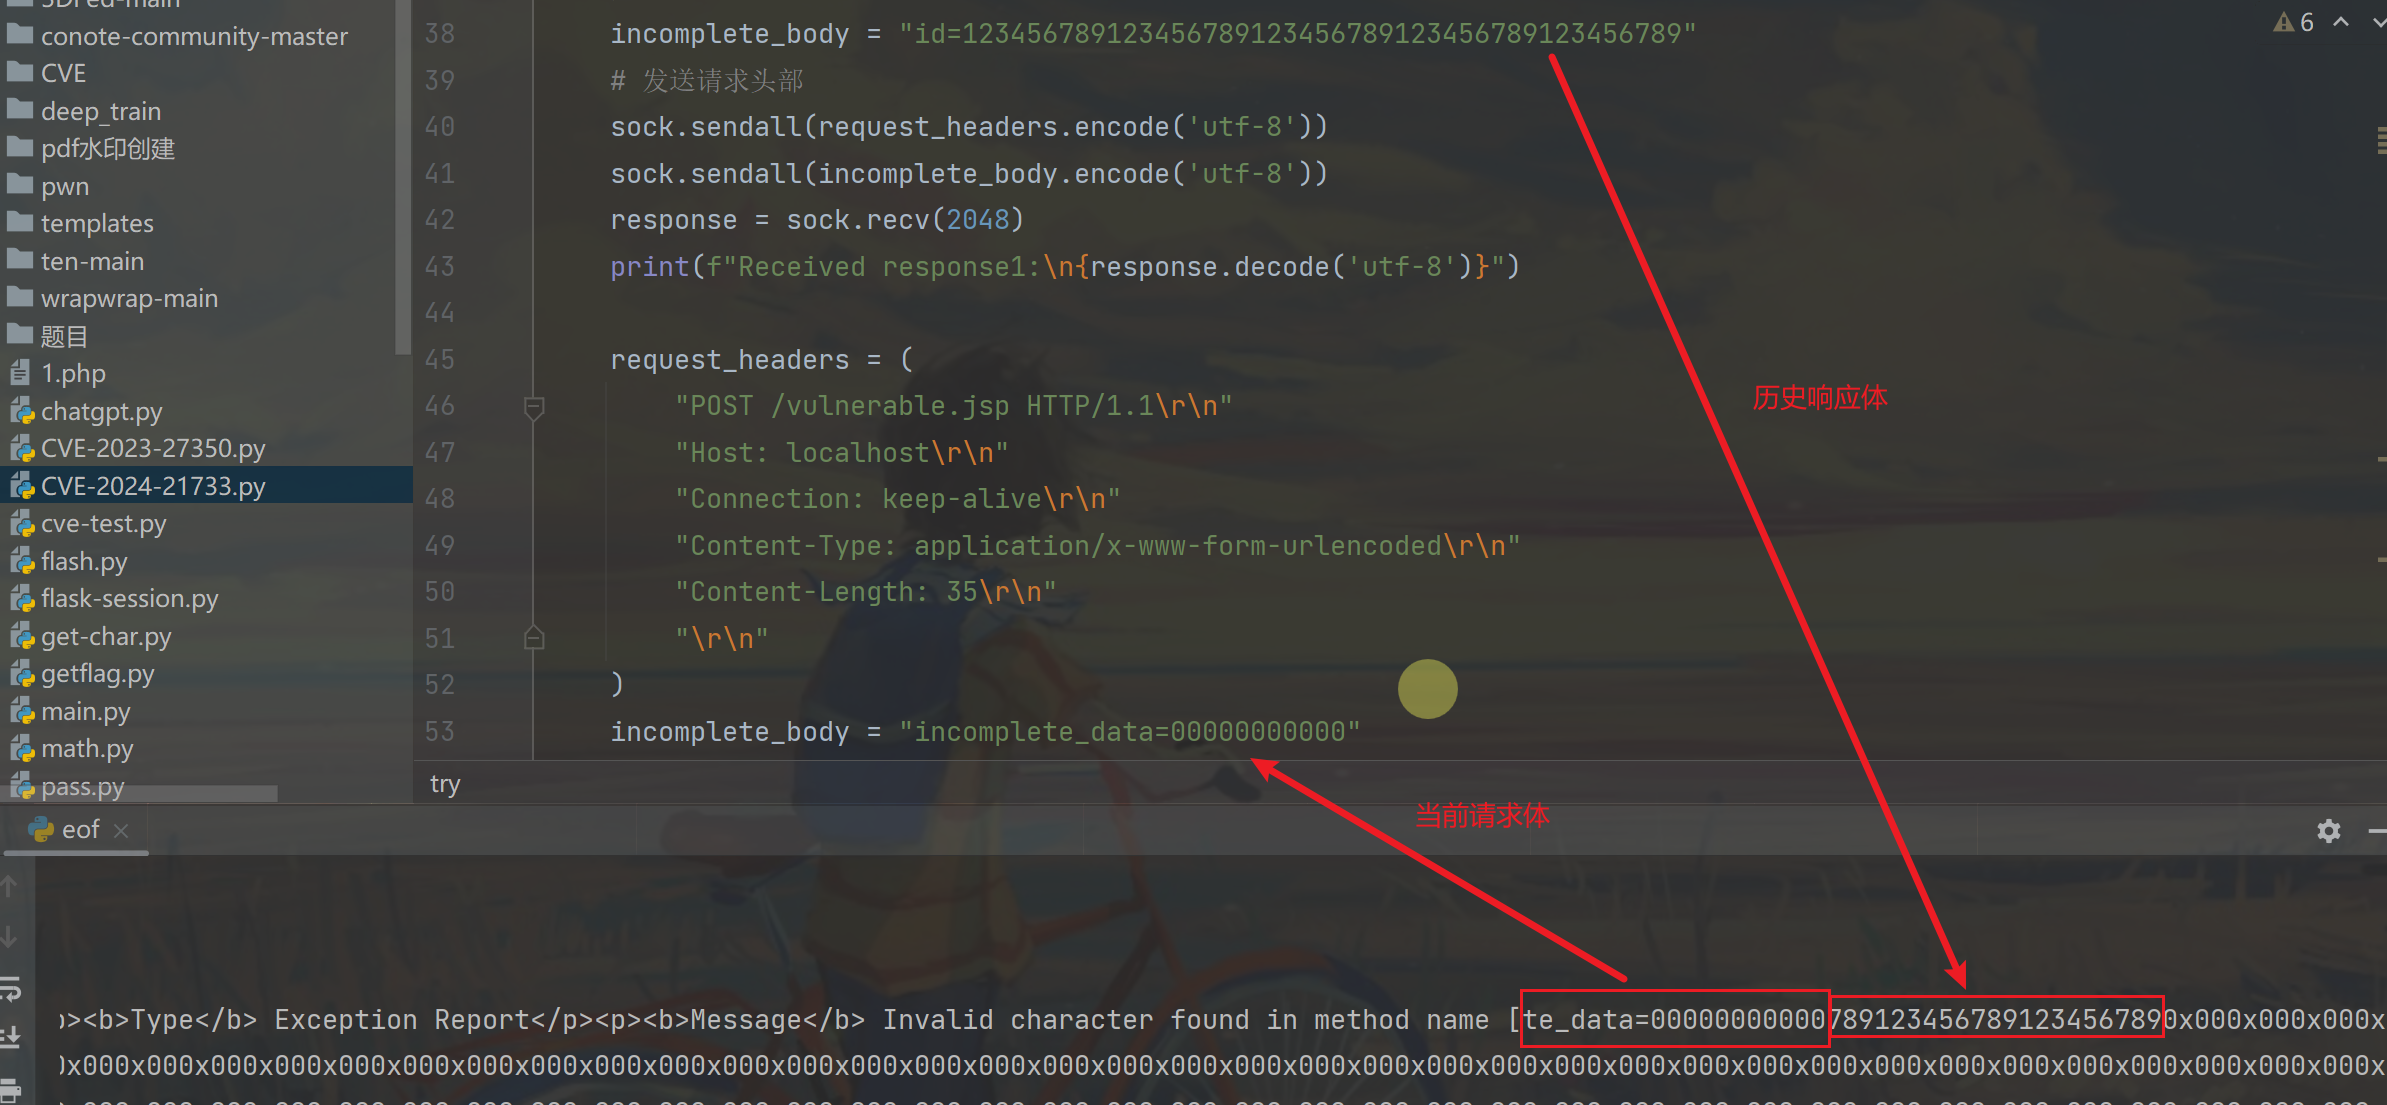 ltmthink/cve-2024-21733
一个验证对CVE-2024-21733
 mayaseven/cve-2016-6662
利用 CVE-2016-6662 从 SQL 注入到 root shell by MaYaSeVeN
 k3rwin/spring-core-rce
spring框架RCE漏洞 CVE-2022-22965
 nu11secur1ty/xssight
关于跨站脚本(XSS)攻击技术的教育资源,涵盖非持久性、持久性和基于DOM的攻击向量,并附有安全学习的实践示例。
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT 网页面板路径 RCE PoC
 yuriisanin/cve-2022-24342
CVE-2022-24342的PoC:通过GitHub认证中的CSRF实现账户接管
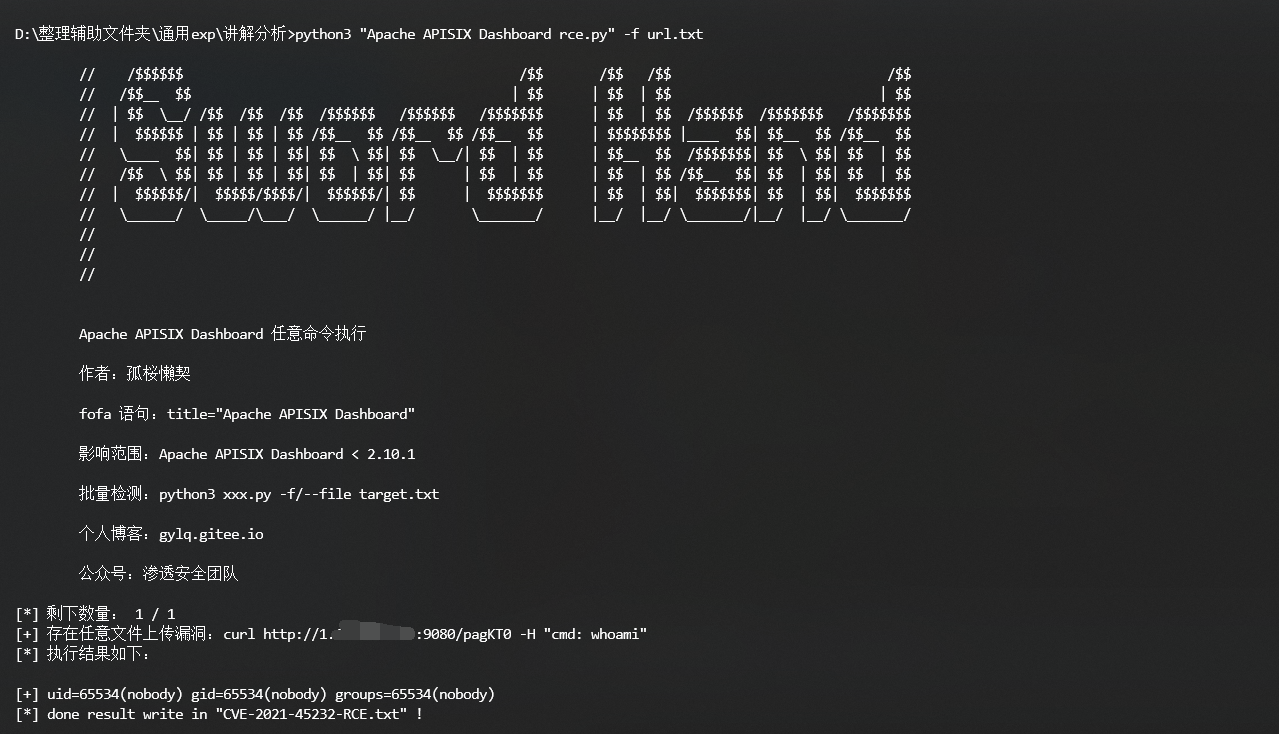 gylq/cve-2021-45232-rce
针对 CVE-2021-45232 的多线程批量漏洞扫描器,利用 FOFA 查询支持针对 Apache APISIX Dashboard 的远程代码执行(RCE)。
 sfewer-r7/cve-2026-63077
未认证的 JetBrains TeamCity 远程代码执行漏洞(CVE-2026-63077)
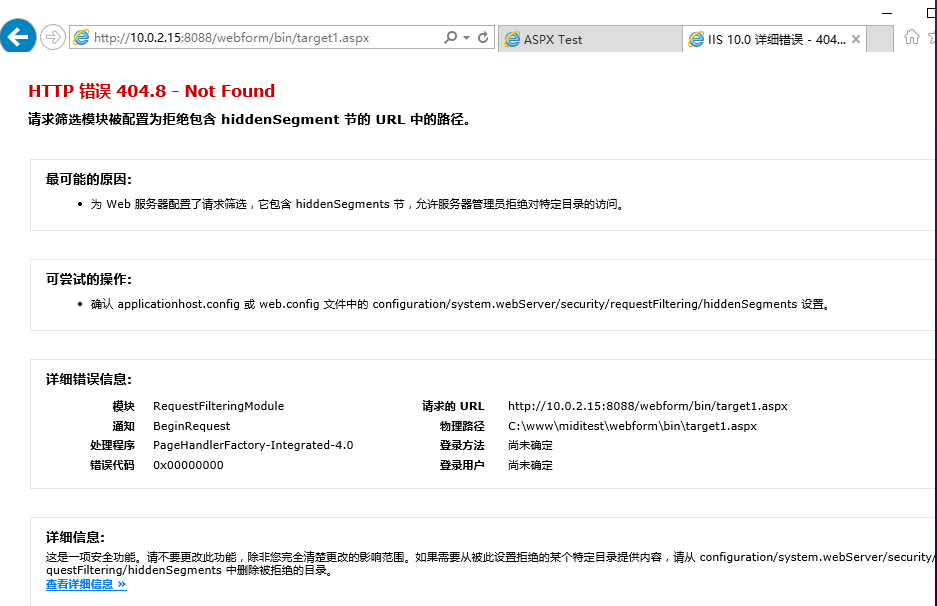 midisec/cve-2023-36899
CVE-2023-36899 漏洞的复现环境和工具,针对 ASP.NET 框架中的无 cookie 会话身份验证绕过。
 karthikuj/cve-2022-31101
PrestaShop bockwishlist 模块 2.1.0 SQLi (CVE-2022-31101) 利用
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - 目录遍历 / 认证后的任意文件删除(Python3)
 jonirinta-kahila/wpcracker
WordPress 渗透测试工具
 makiraid/remot3d
Remot3d: 是一个简单的工具,专为大型渗透测试人员以及为了篡改者的乐趣而创建,用于利用运行PHP程序语言的系统或服务器……
 brucessking/cve-2021-36749
Apache Druid 任意文件读取