#1

 mpgn/cve-2018-16341
CVE-2018-16341 - Nuxeo 未经身份验证即可利用服务端模板注入实现远程代码执行
 scanfsec/cve-2018-15982
用于针对 CVE-2018-15982 发起 IE 路过式下载(driveby)攻击的 Aggressor 脚本。
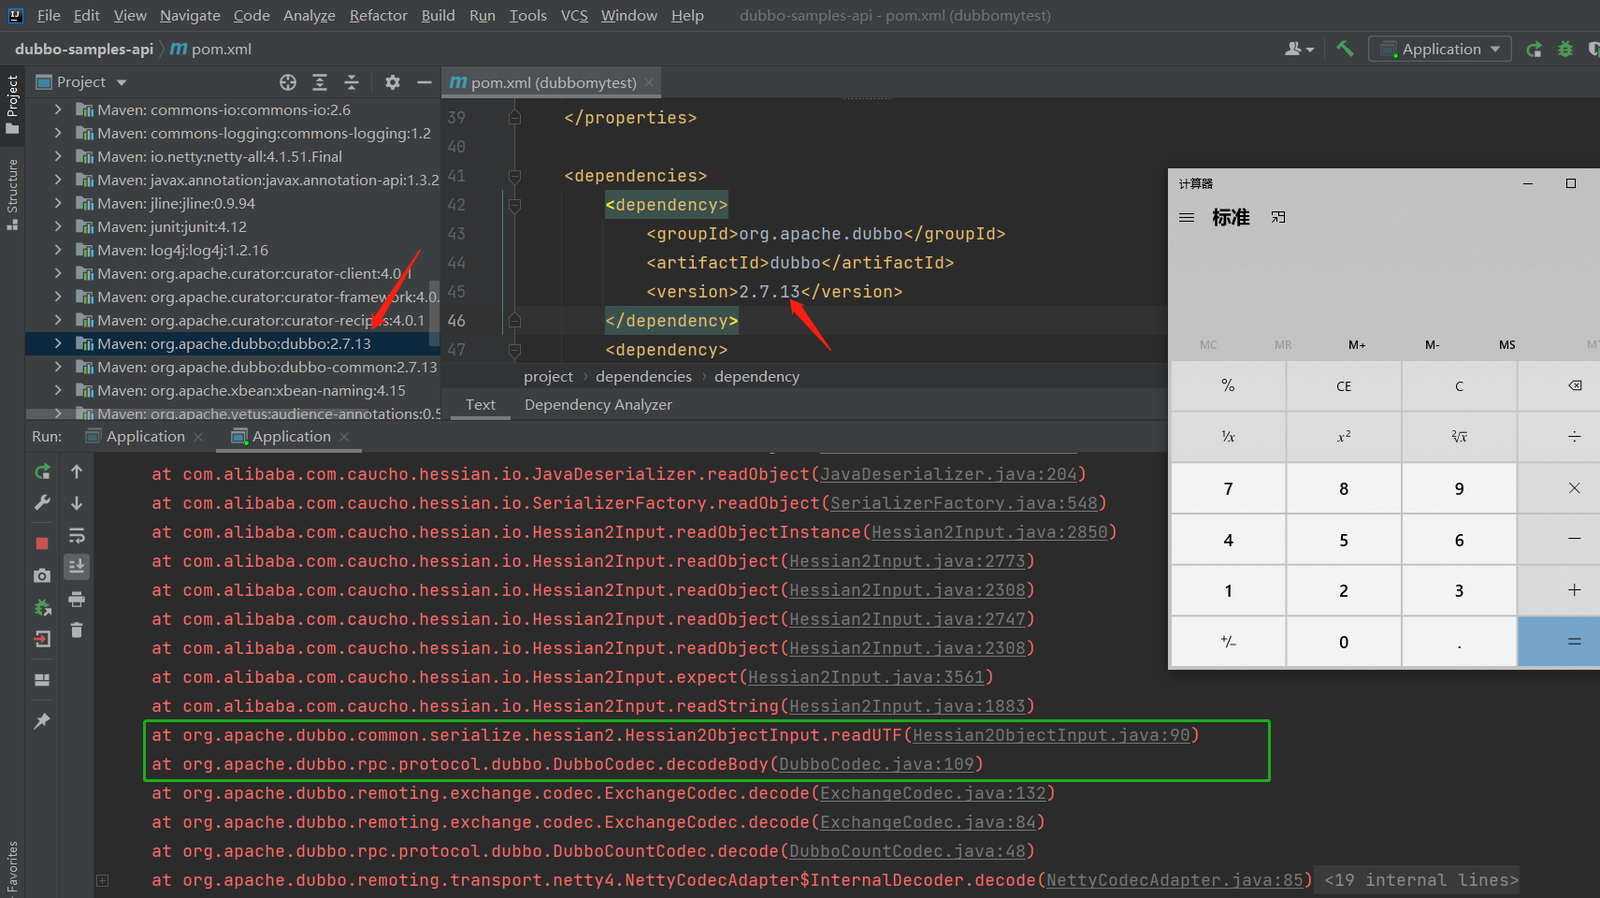 bitterzzzz/cve-2021-43297-poc
针对 CVE-2021-43297 的概念验证漏洞利用,通过 Hessian-Lite 反序列化在 Apache Dubbo <= 2.7.13 中实现远程代码执行。
 malwareman007/deathnote
CVE-2022-30190的概念验证
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366:Oracle PeopleSoft 8.54、8.55、8.56 Java 反序列化漏洞利用
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
针对 Dolibarr <= 17.0.0 (CVE-2023-30253) 的反向 Shell POC 漏洞利用程序,PHP 代码注入
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
# 针对 CVE-2021-26855(Microsoft Exchange Server SSRF)的 Python 漏洞利用脚本,集成 ZoomEye 搜索语法,用于批量扫描和检测易受攻击的服务器。
 alewong/apache-solr-rce-via-velocity-template
Apache Solr 远程代码执行漏洞的利用工具,通过 Velocity 模板注入实现命令执行,借助精心构造的 POST 请求在存在漏洞的实例上执行命令。
 prodigiousmind/cve-2023-41425
WonderCMS 认证远程代码执行 - CVE-2023-41425
 bigb0x/cve-2024-34102
CVE-2024-34102 的 POC。Magento / Adobe Commerce 中的一个预认证 XML 实体注入问题。
 erpscanteam/cve-2018-2636
ERPScan 针对 CVE-2018-2636 的公开 PoC
 vigneshsrao/cve-2019-11707
在Ubuntu上运行的Firefox 66.0.3的CVE-2019-11707漏洞利用代码
 walnutsecurity/cve-2021-42013
cve-2021-42013.py 是一个 Python 脚本,可帮助发现 Apache 2.4.50 中的路径遍历或远程代码执行漏洞。
 gbrsh/cve-2023-3460
针对 CVE-2023-3460 的概念验证漏洞利用程序,可在 2.6.7 以下版本的 Ultimate Member WordPress 插件中实现未授权管理员访问。仅供教育性安全研究使用。
 ioactive/aosp-downloadproviderdbdumpersqliwhere
利用Android下载提供商选择参数中的SQL注入漏洞的PoC(CVE-2019-2198)
 jas502n/burp_aes_plugin
Burpsuite 插件,用于 AES 破解