
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Web应用程序漏洞利用 — 第 79 页 | Kitploit
分类

Web应用程序漏洞利用

专门用于利用常见Web应用程序漏洞(例如SQL注入、XSS)的工具。

Kitploit 推荐

精选工具

10 已选择
sqlmap preview#1

sqlmap

GitHubsqlmapproject/sqlmap
38.2k6天前
beef preview#2

beef

GitHubbeefproject/beef
11.0k2天前
nuclei preview#3

nuclei

GitHubprojectdiscovery/nuclei
30.4k17小时39分前
zaproxy preview#4

zaproxy

GitHubzaproxy/zaproxy
15.6k1天前
XSStrike preview#5

XSStrike

GitHubs0md3v/xsstrike
15.1k1年前
ffuf preview#6

ffuf

GitHubffuf/ffuf
16.5k1个月前
dirsearch preview#7

dirsearch

GitHubmaurosoria/dirsearch
14.6k15天前
feroxbuster preview#8

feroxbuster

GitHubepi052/feroxbuster
8.0k6天前
nikto preview#9

nikto

GitHubsullo/nikto
10.6k3个月前
wpscan preview#10

wpscan

GitHubwpscanteam/wpscan
9.7k12天前
最新相关性最受欢迎最近更新
14824 结果
CVE-2024-24401 preview

CVE-2024-24401

GitHubmawk0235/cve-2024-24401

CVE-2024-24401 的自动利用工具。

vulnerability-analysisexploitationweb-application-exploitation+2
362年前
CVE-2024-29824 preview

CVE-2024-29824

GitHubhorizon3ai/cve-2024-29824

Ivanti EPM SQL注入远程代码执行漏洞

vulnerability-analysisexploitationweb-application-exploitation+3
252年前
CVE-2020-9484 preview

CVE-2020-9484

GitHubpentestical/cve-2020-9484

Bash 概念验证漏洞利用程序,针对 CVE-2020-9484,通过文件上传中的不安全反序列化在 Apache Tomcat 上实现远程代码执行,并支持生成反向 Shell 载荷。

payload-generationexploitationshellcode+3
354年前
CVE-2020-8209 preview

CVE-2020-8209

GitHubb1anda0/cve-2020-8209

This script is a batch detection script for the Citrix XenMobile directory traversal vulnerability (CVE-2020-8209).
vulnerability-analysisexploitationweb-application-exploitation+2
305年前
CVE-2022-30525 preview

CVE-2022-30525

GitHubshuai06/cve-2022-30525

Zyxel 防火墙远程命令注入漏洞(CVE-2022-30525)批量检测脚本

vulnerability-scannersexploitationweb-application-exploitation+3
334年前
nexus_rce_CVE-2019-7238 preview

nexus_rce_CVE-2019-7238

GitHubverctor/nexus_rce_cve-2019-7238

一些调试笔记和漏洞利用(非盲注)

vulnerability-analysisexploitationweb-application-exploitation+2
397年前
CVE-2026-22812-exploit preview

CVE-2026-22812-exploit

GitHubrohmatariow/cve-2026-22812-exploit

针对 CVE-2026-22812(OpenCode 未授权远程代码执行)的利用工具包,提供交互式 Shell、任意命令执行、文件上传/下载以及系统枚举功能,适用于授权安全测试。
vulnerability-analysisexploitationweb-application-exploitation+3
3410个月前
CVE-2026-0300-POC preview

CVE-2026-0300-POC

GitHubp3nt3st3r-star/cve-2026-0300-poc

CVE-2026-0300 的概念验证,这是 PAN-OS User-ID Portal 中的一个严重缓冲区溢出漏洞,可导致未经身份验证的远程代码执行并获得 root 权限。

vulnerability-analysisexploitationweb-application-exploitation+3
226个月前
CVE-2018-9276 preview

CVE-2018-9276

GitHubwildkindcc/cve-2018-9276

CVE-2018-9276 PRTG < 18.2.39 认证命令注入(反向shell)

payload-generationvulnerability-analysisexploitation+3
365年前
spring-core-rce preview

spring-core-rce

GitHubliangyueliangyue/spring-core-rce

基于Python的CVE-2022-22965(Spring4Shell)利用,具有漏洞检测和webshell注入(Behinder/Godzilla)到Spring Web应用的功能。

payload-generationvulnerability-analysisexploitation+3
264年前
CVE-2022-40127 preview

CVE-2022-40127

GitHubmr-xn/cve-2022-40127

Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
vulnerability-analysisexploitationweb-application-exploitation+3
414年前
springcss-cve-2014-3625 preview

springcss-cve-2014-3625

GitHubilmila/springcss-cve-2014-3625

spring mvc cve-2014-3625

vulnerability-analysisexploitationweb-application-exploitation+1
3210年前
CVE-2024-3656 preview

CVE-2024-3656

GitHubh4x0r-dz/cve-2024-3656

Keycloak admin API 允许低权限用户使用管理功能
authentication-authorizationvulnerability-analysisexploitation+3
312年前
MetabaseRceTools preview

MetabaseRceTools

GitHubboogipop/metabasercetools

CVE-2023-38646 Metabase RCE
payload-generationvulnerability-analysisexploitation+3
543年前
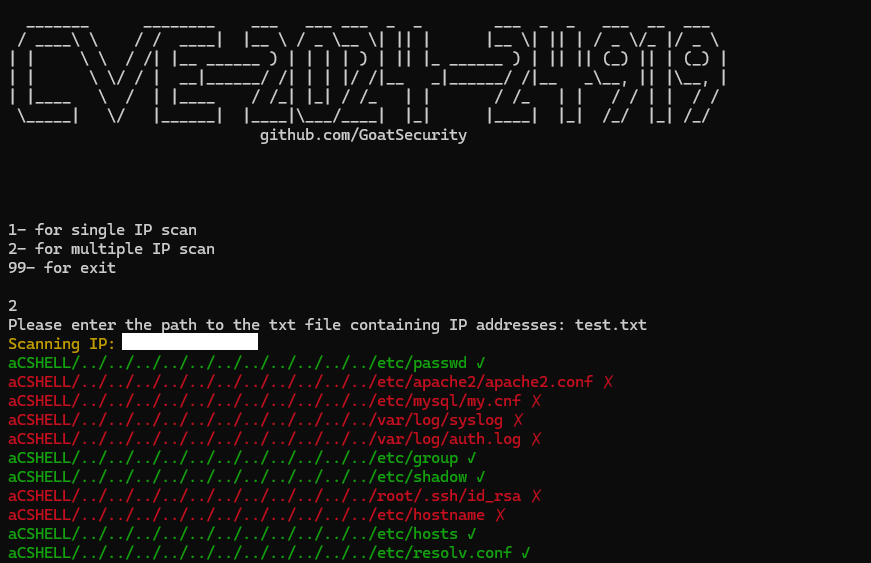
CVE-2024-24919 preview

CVE-2024-24919

GitHubgoatsecurity/cve-2024-24919

CVE-2024-24919 漏洞利用

reconnaissancevulnerability-analysisexploitation+3
202年前
CVE-2022-25765-pdfkit-Exploit-Reverse-Shell preview

CVE-2022-25765-pdfkit-Exploit-Reverse-Shell

GitHubpurplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell

pdfkit <0.8.6 命令注入shell。来自0.0.0版本的pdfkit包存在命令注入漏洞,原因是URL没有被正确清理。(在0.8.6版本上测试) - CVE-2022-25765

payload-generationexploitationweb-application-exploitation+2
203年前
scaredycat preview

scaredycat

GitHubeudemonics/scaredycat

Python脚本,用于生成恶意的MP4文件并启动CherryPy Web服务器,托管一个包含嵌入文件的简单HTML页面。利用另一个Stagefright漏洞,即整数溢出(CVE-2015-3864)。
android-securitypayload-generationvulnerability-analysis+4
1710年前
FaceBrute preview

FaceBrute

GitHubemerinohdz/facebrute

Facebook 暴力破解脚本

password-attacksweb-application-exploitationpenetration-testing+2
2714年前
上一页1…787980…100下一页