
 #1

 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
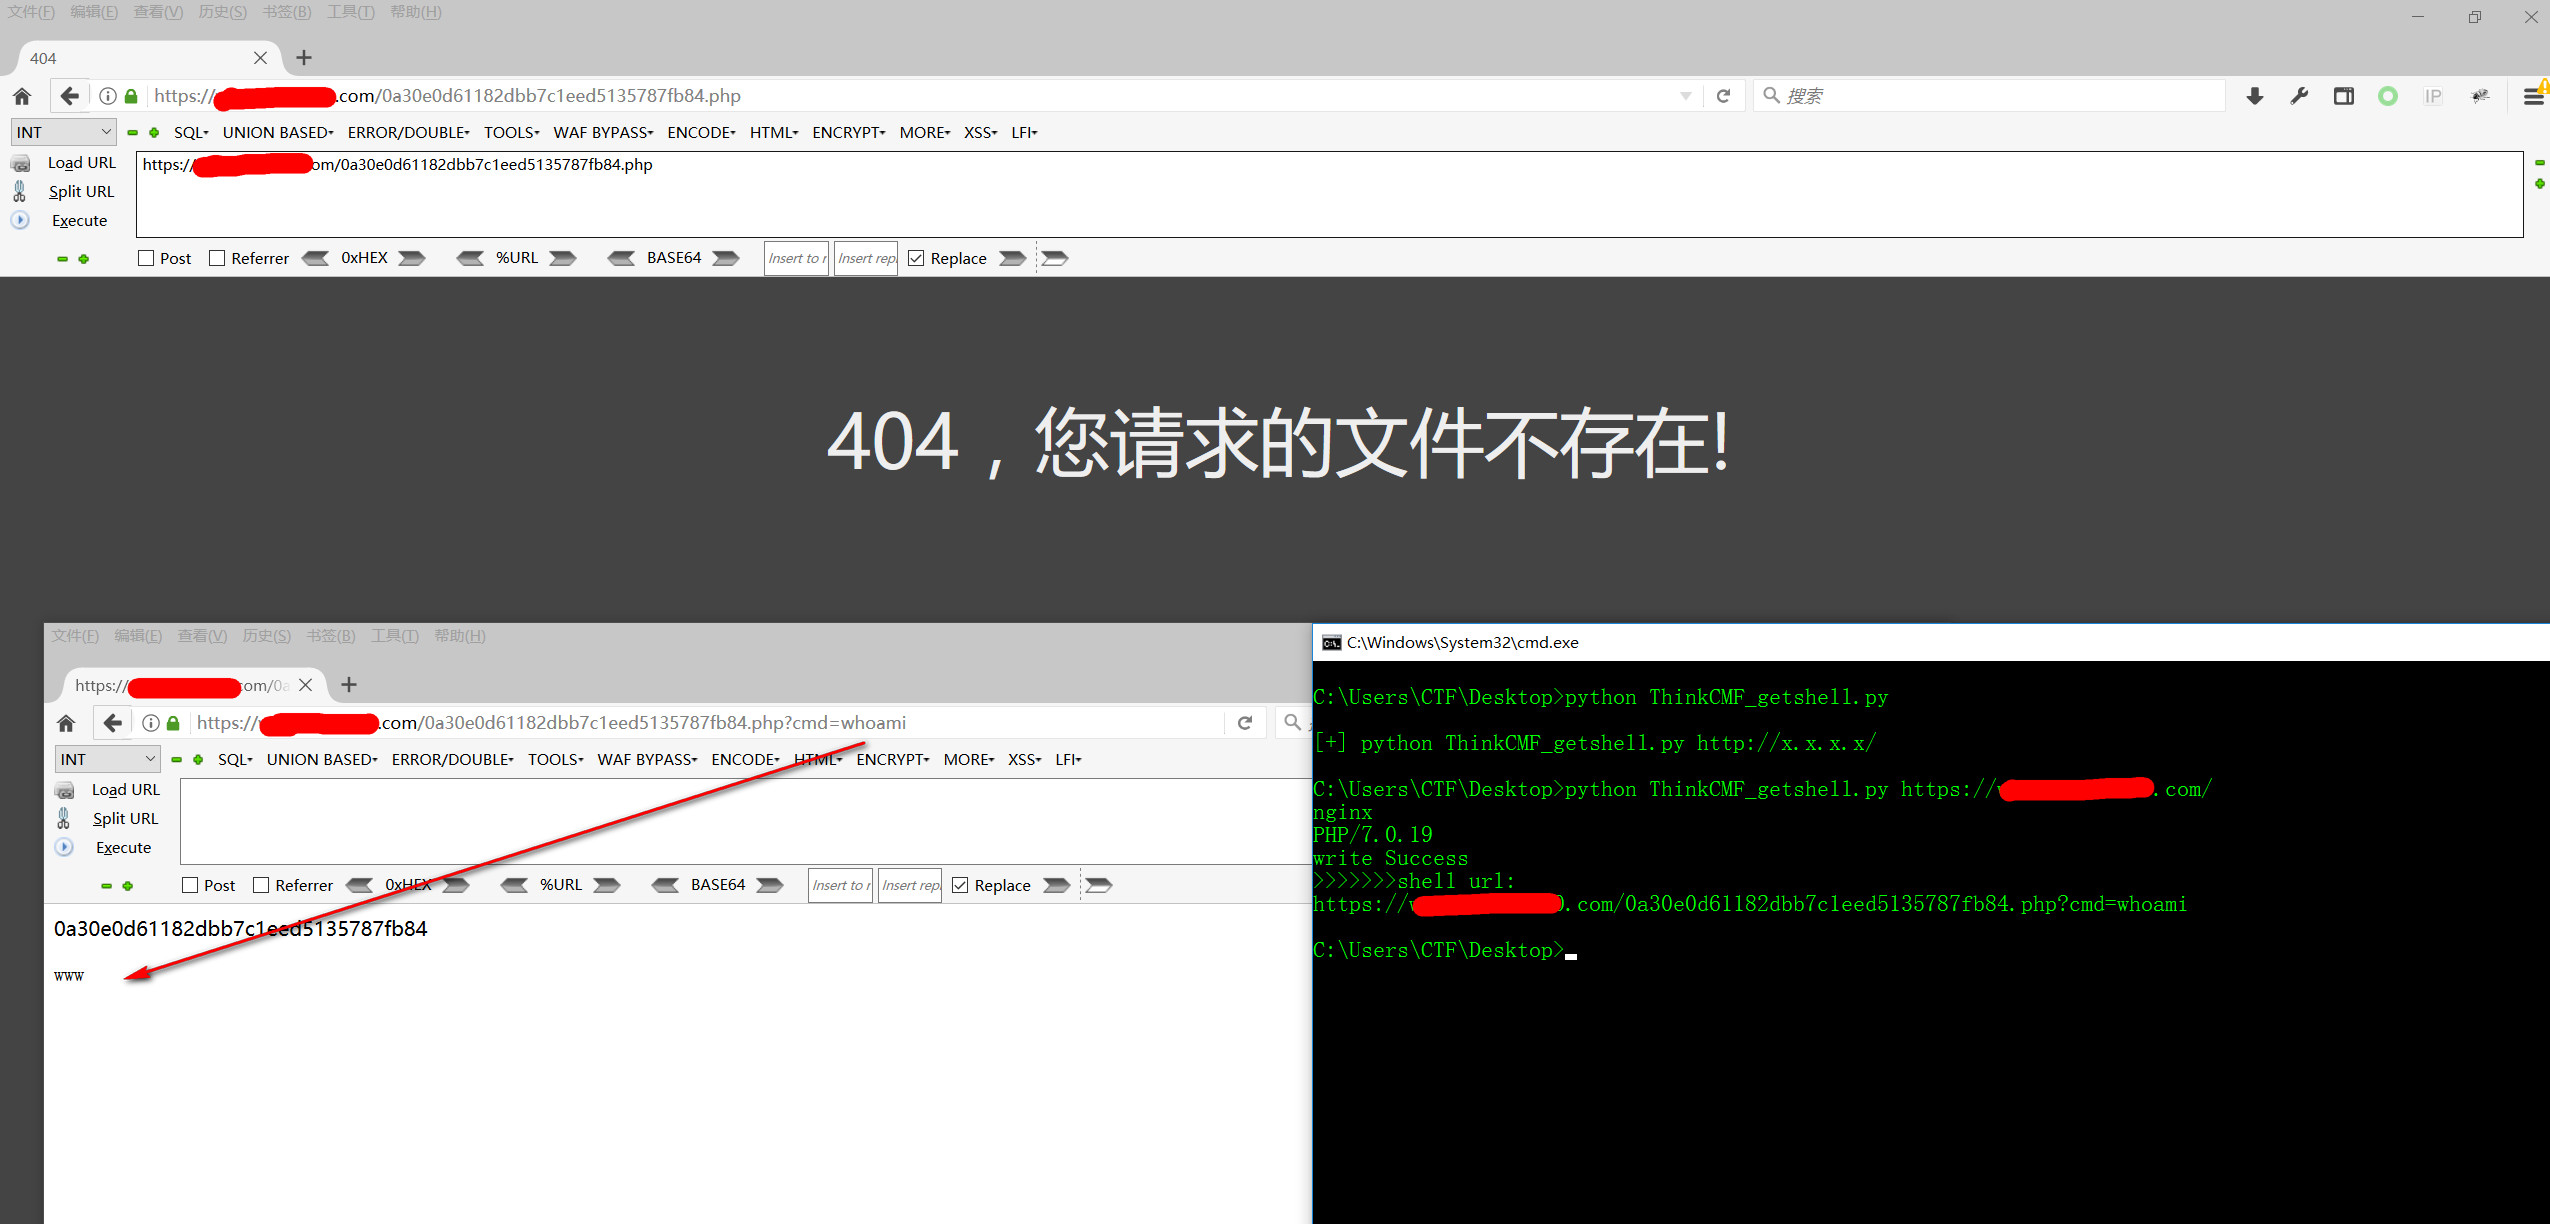 jas502n/thinkcmf_getshell
Arbitrary content inclusion vulnerability in ThinkCMF framework
 holygu/cve-2023-42442
基于Go的JumpServer未授权访问漏洞(CVE-2023-42442)利用工具,提供单命令执行接口,用于渗透测试。
 lz2y/cve-2021-2394
针对 CVE-2021-2394 的概念验证漏洞利用,这是 Oracle WebLogic Server 中的一个远程代码执行漏洞。利用 LDAP 或 RMI 反序列化来传递有效载荷。
 infobyte/ai-pentest-agent
独立自主的 AI 渗透测试代理,具备 plan→act→judge 循环、通用技能、破坏性操作门控以及可替换的 LLM 提供商,并附带一个用于演示的易受攻击 API 目标。
 knqyf263/cve-2019-6340
CVE-2019-6340(Drupal)的环境
 d0n601/pentest-cheat-sheet
网上的速查表有很多,但这份是我的。
 kiddo-pwn/cve-2024-50629_50631
DEVCORE 针对 Synology BeeStation RCE 的 N-day 漏洞利用 (Pwn2Own 2024)
 jofpin/compaxss
绕过反射型跨站脚本(XSS)
 pwnedshell/larascript
Laravel RCE 漏洞利用程序。CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 远程代码执行漏洞利用工具及易受攻击的容器
 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x 上的预认证远程 root(CVSS 10.0)
 mr-xn/cve-2021-42342
CVE-2021-42342 的概念验证漏洞利用程序,该漏洞是 GoAhead Web 服务器中的一个远程代码执行漏洞,演示了通过 CGI 进行 LD_PRELOAD 注入,以实现代码执行和反弹 Shell。
 eviladan0s/cve-2019-16097
CVE-2019-16097 在 Harbor 中的概念验证漏洞利用,允许攻击者创建管理员账户并上传恶意镜像。仅限授权的安全研究使用。
 win3zz/cve-2026-1731
CVE-2026-1731 - BeyondTrust Remote Support 和 Privileged Remote Access 中的严重命令注入漏洞,源于 WebSocket 可访问脚本中不安全的 Bash 算术求值。
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450









