
 #1
 thewhiteh4t/cve-2020-10977
GitLab 12.9.0 任意文件读取
 ressl/cve-2026-87902-poc
针对 CVE-2026-87902 的 PoC —— WordPress 页面模板解析中的未认证路径遍历(本地 PHP 包含,条件性 RCE),附带固定版本的易受攻击实验环境
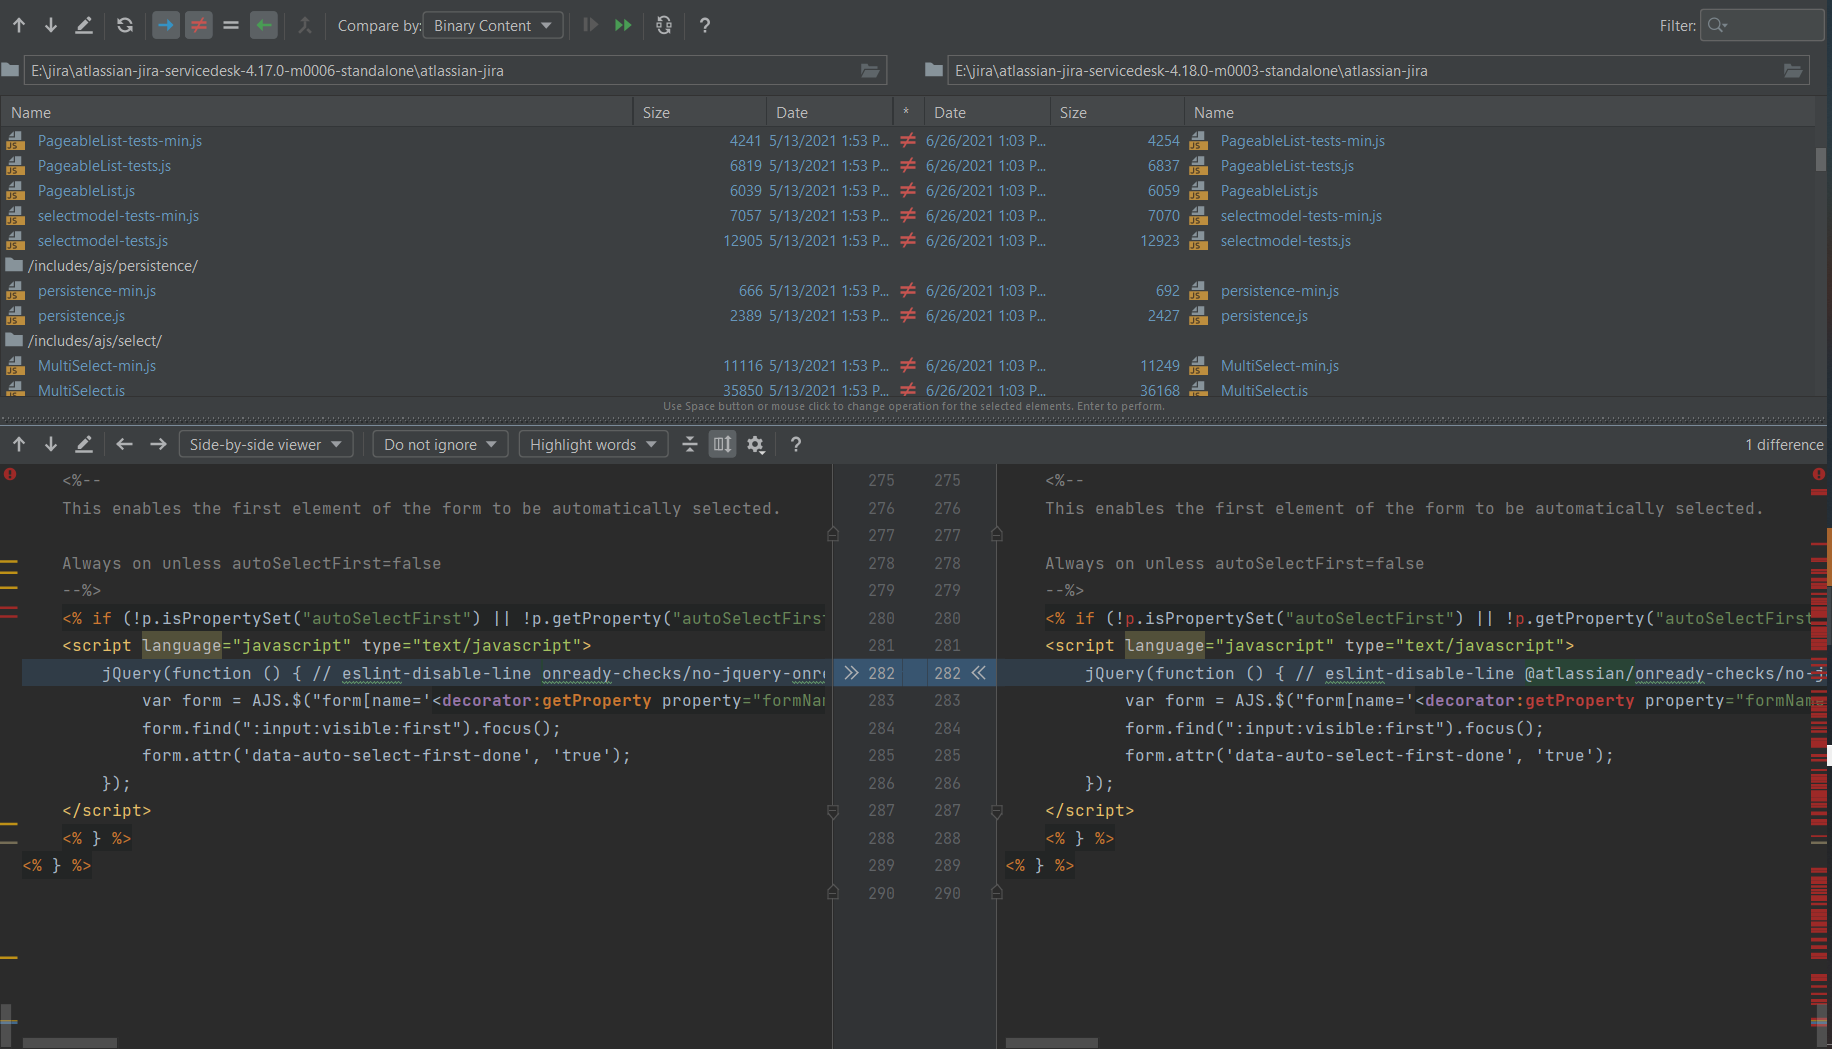 petrusviet/cve-2021-39115
电子邮件模板中的模板注入导致Jira Service Management Server上的代码执行
 sunlight-rim/sqlbit
一个用于自动化基于布尔的盲SQL注入的脚本 (MVP)。
 smokeintheshell/cve-2023-20198
CVE-2023-20198漏洞利用PoC
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
利用 Microsoft Office Word 中的 CVE-2021-40444,通过 MSHTML 引擎将恶意内容注入精心制作的文档来实现远程代码执行;打包用于 Metasploit。
 momenbasel/vulnhawk
AI驱动的SAST扫描器,能发现Semgrep/CodeQL遗漏的身份验证绕过、IDOR和逻辑漏洞。免费的GitHub Action。支持Python、JS/TS、Go、PHP、Ruby。
 fsecurelabs/n1qlmap
该工具通过利用 N1QL 注入漏洞,从 Couchbase 数据库中窃取数据。
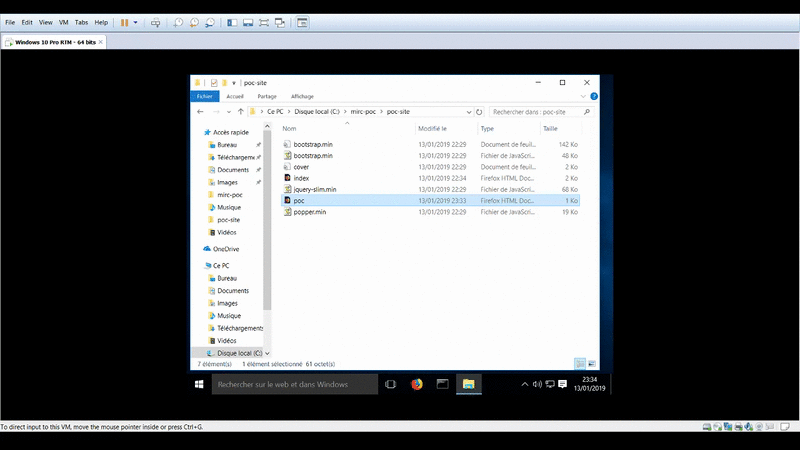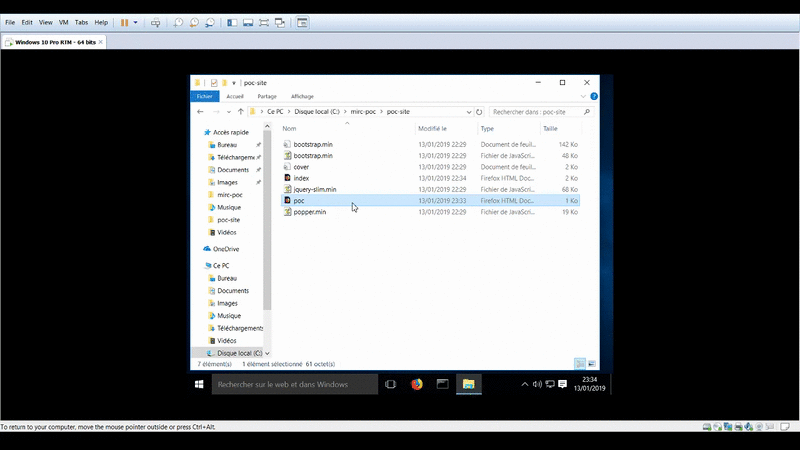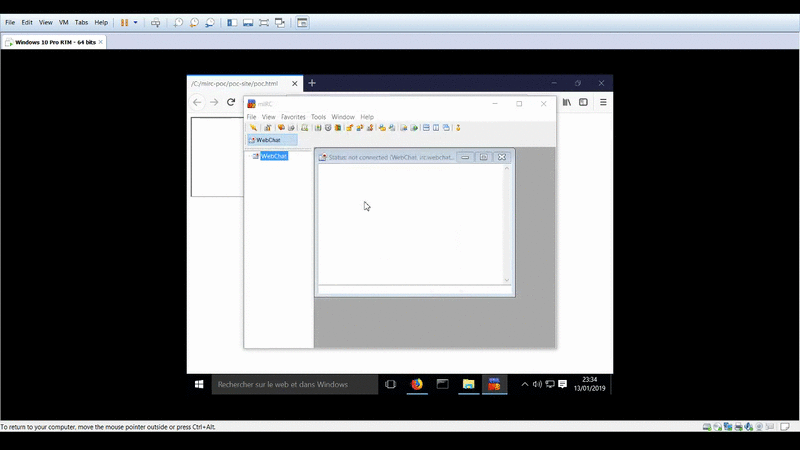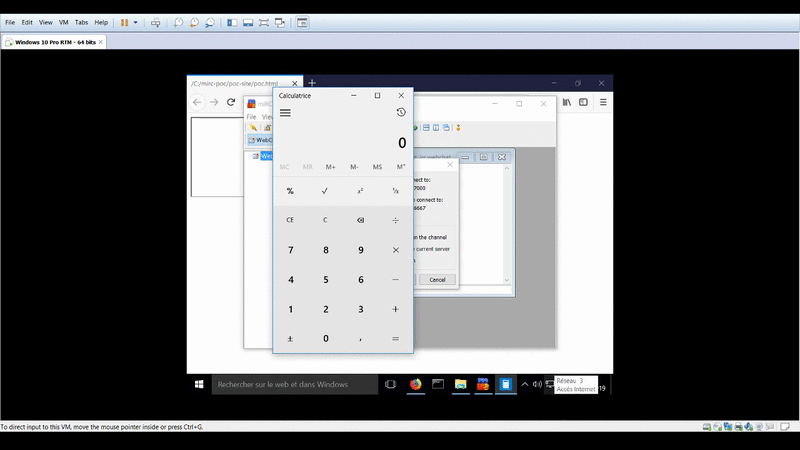 proofofcalc/cve-2019-6453-poc
CVE-2019-6453 的 calc 概念验证
 sfewer-r7/cve-2023-34362
CVE-2023-34362: MOVEit Transfer 未认证 RCE
 jiansiting/cve-2019-2725
CVE-2019-2725 漏洞利用程序,针对 WebLogic WLS 远程代码执行漏洞,使未经身份验证的攻击者能够在受影响的服务器上执行任意命令。
 jas502n/cve-2020-2551
针对CVE-2020-2551的概念验证漏洞利用,演示通过IIOP协议在Oracle WebLogic Server中实现远程代码执行。包含默认启用检查和PoC演示。
 itsmmdoha/ducklogger
一个基于ESP32-S3的USB键盘记录器,支持WiFi,易于DIY,使用广泛可用的硬件。
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind 远程代码执行漏洞
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 的概念验证漏洞利用程序,可伪造 JWT 令牌、绕过身份验证、自动发现元数据,并通过 SID 枚举冒充站点管理员。
 horizon3ai/cve-2023-27350
针对PaperCut CVE-2023-27350的概念验证漏洞利用,将身份验证绕过与内置脚本滥用相结合,在易受攻击的MF/NG实例上实现远程代码执行。
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(概念验证)









