#1

 synacktiv/ps4-webkit-exploit-6.xx
可在 6.XX PS4 固件上实现任意读写(R/W)的 Webkit 漏洞利用
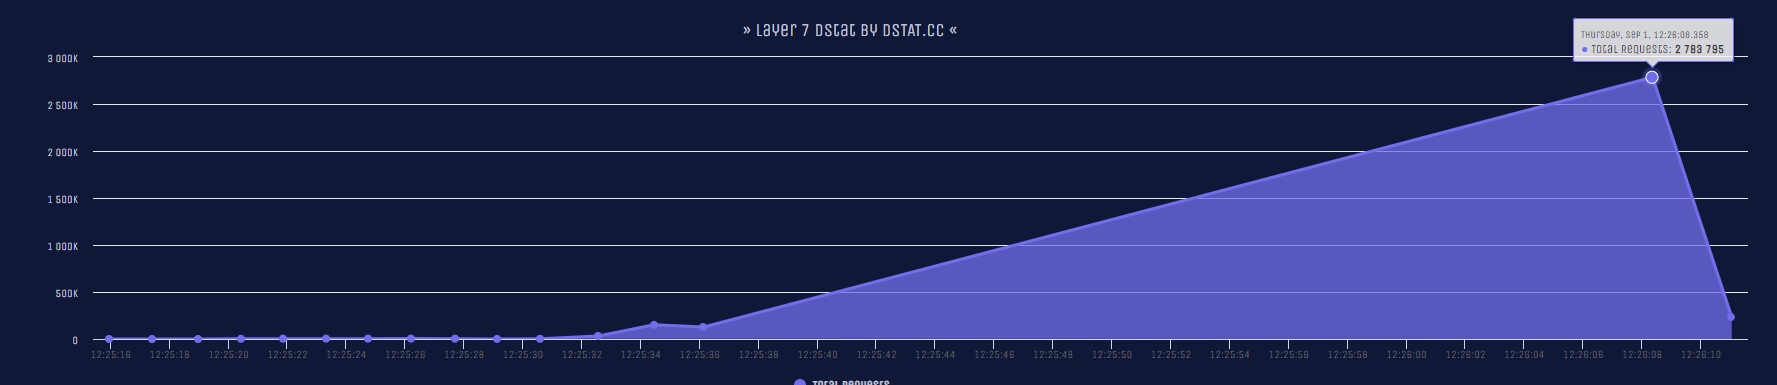 nayumidev/cc-ddos
一个Python脚本,用于使用多种HTTP洪水方法对网站进行DDOS攻击,一个普通网站只需5秒就能完全瘫痪!
 wuhan005/cve-2022-30781
🍵 Gitea 仓库迁移远程命令执行漏洞利用。
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 synacktiv/cve-2024-45409
Ruby-SAML / GitLab 认证绕过(CVE-2024-45409)利用
 watchtowrlabs/watchtowr-vs-fortiweb-authbypass
基于 Python 的 FortiWeb 身份验证绕过检测器(CVE-2025-xxxxx)。发送漏洞利用载荷以创建测试用户,作为漏洞利用的证明。
 gh1mau/masta-cve-2026-48907
CVE-2026-48907(Joomla JCE Editor RCE)的单文件Python扫描器。检测Joomla/JCE,执行侵入性的数学验证载荷测试,支持批量线程扫描、WAF检测,并生成样式化的Excel报告。
 sherlocksecurity/cve-2022-1388-exploit-poc
CVE-2022-1388_F5_BIG-IP 的 PoC
 watchtowrlabs/fortios-auth-bypass-poc-cve-2024-55591
针对CVE-2024-55591的概念验证利用,演示通过WebSocket竞态条件绕过FortiOS管理接口的身份验证,以未认证方式执行CLI命令。
 hakaioffsec/cve-2025-49113-exploit
概念验证,演示通过不安全的反序列化在Roundcube中实现远程代码执行(CVE-2025-49113)。
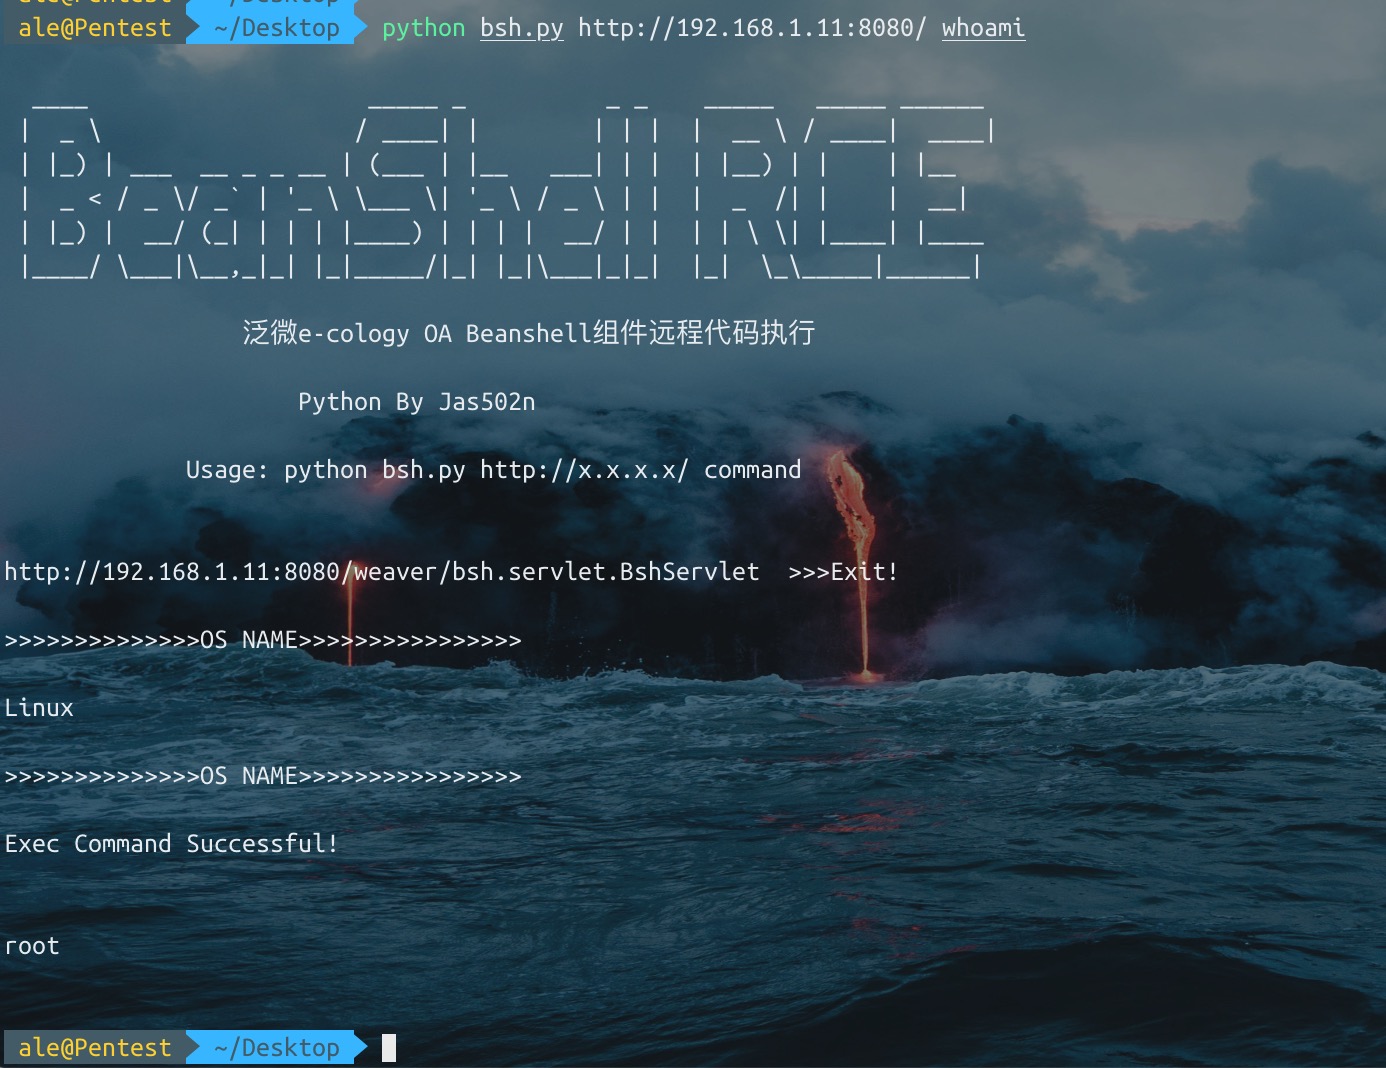 jas502n/e-cology
e-cology OA_Beanshell_RCE
 kaist-hacking/cve-2023-6702
Chrome 渲染器 1day RCE:异步堆栈追踪中的类型混淆漏洞(v8ctf submission)
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 针对某个固定版本 WordPress Docker 官方镜像的 RCE PoC
 yehia-mamdouh/xssya-v-2.0
Python XSS 扫描器,可确认反射型和编码载荷注入,执行载荷以捕获 cookie,检测 WAF,并使用包含 44 个载荷的 HTML5 库测试 XST。
 sourceincite/cve-2021-24085
CVE-2021-24085的概念验证漏洞利用:通过msExchEcpCanary令牌伪造实现基于CSRF的Microsoft Exchange Server权限提升,从而能够接管账户。
 fatguru/cve-2025-55182-scanner
针对 CVE-2025-55182(React 服务端组件远程代码执行)的非侵入式表面扫描器。检测 React 19 和 Next.js 应用中暴露的 RSC 端点。
 0xf4n9x/cve-2023-0669
CVE-2023-0669 GoAnywhere MFT 在 License Response Servlet 中存在预认证命令注入漏洞,该漏洞源于反序列化攻击者控制的任意对象。