
 #1

 jas502n/cve-2018-3191
针对 CVE-2018-3191 的利用工具,目标为 Oracle WebLogic Server 的 T3 协议,能够实现未认证的远程代码执行,包含 JNDI payload 生成和用于 shell 访问的 RMI 监听器。
 vainlystrain/vailyn
一个分阶段、规避检测的路径遍历 + LFI 扫描与利用工具(Python)
 dobin/burpsentinel
用于简化 Web 应用中安全漏洞发现的 GUI Burp 插件
 ajnik/joomla-bruteforce
Python 脚本,使用字典对 Joomla 管理员登录凭据进行暴力破解,提供代理和详细输出选项,用于渗透测试。
 horizon3ai/proxyshell
CVE-2021-34473、CVE-2021-34523 和 CVE-2021-31207 的概念验证
 0x09al/cve-2017-11882-metasploit
这是一个 Metasploit 模块,它使用此处发布的 POC 来利用 CVE-2017-11882 漏洞:https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 svdwi/oswe-labs-poc
Docker 化的 Web 专家 (OSWE) 认证实验环境。为即将到来的 AWAE 培训做准备...
 horizon3ai/cve-2022-47966
针对CVE-2022-47966的概念验证漏洞利用,该漏洞是多个ManageEngine产品中通过SAML响应操纵实现的未认证远程代码执行漏洞。
 w01fh4cker/screenconnect-authbypass-rce
用于 ConnectWise ScreenConnect 中 CVE-2024-1708 和 CVE-2024-1709 的漏洞利用脚本,可实现身份验证绕过与远程代码执行,并支持用户创建和代理功能。
 devploit/put2win
用于自动化利用PUT HTTP方法获取Shell的脚本
 saelo/jscpwn
CVE-2016-4622 的 PoC 漏洞利用程序
 w01fh4cker/cve-2024-22120-rce
Zabbix服务器审计日志中的基于时间SQL注入导致远程代码执行
 arthurgervais/mapta
多智能体 LLM 系统,可自主评估 Web 应用安全性,编排基于工具的执行并端到端验证漏洞利用。
 gabrielg/cve-2014-1266-poc
针对iOS和OS X中Apple SSL/TLS验证漏洞(CVE-2014-1266)的概念验证利用,演示通过代理服务器进行HTTPS拦截。
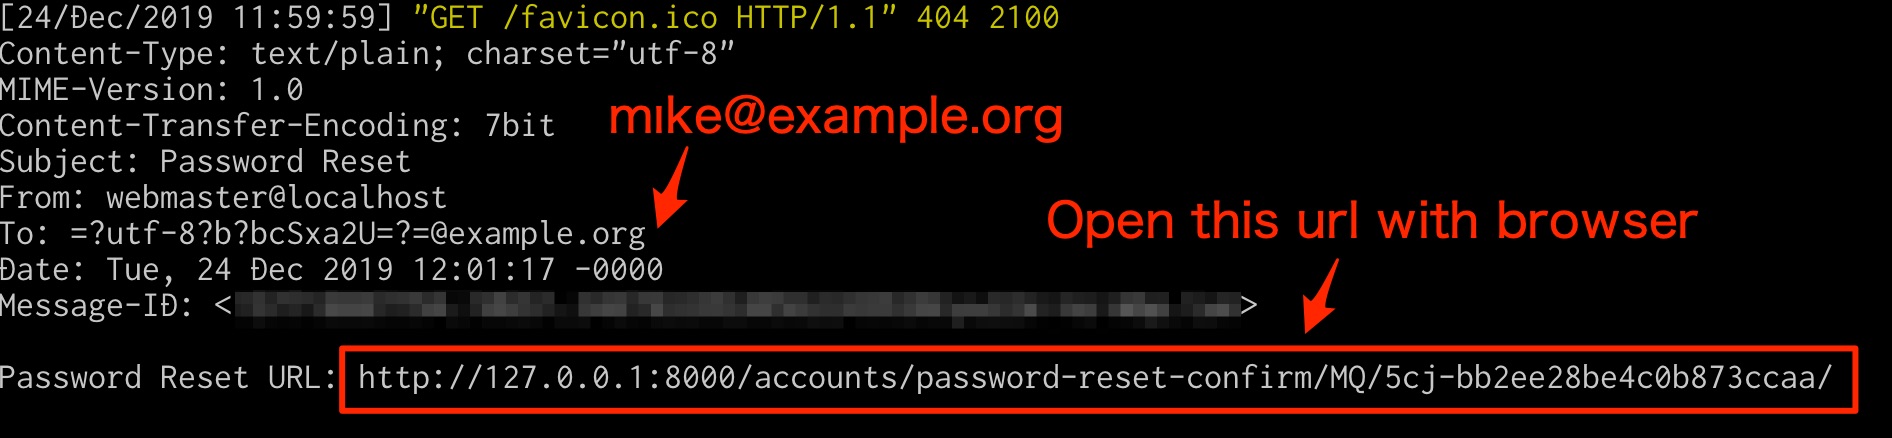 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844 的 PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 未授权远程代码命令执行 (Need Timelion And Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence 认证后远程代码执行









