#1
 jbaines-r7/through_the_wire
CVE-2022-26134 的概念验证漏洞利用(Atlassian Confluence 中的 OGNL 注入)。为 Linux 目标提供反向 Shell 和内存文件读取器。
 saelo/cve-2018-4233
CVE-2018-4233的漏洞利用,这是Pwn2Own 2018期间使用的WebKit JIT优化错误
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
一个小米路由器R3G(版本2.28.23及之前)存在一个登录绕过漏洞(CVE-2019-18371)和一个命令注入漏洞(CVE-2019-18370)。
 takito1812/web-hacking-playground
包含在渗透测试和漏洞赏金计划中发现的真实漏洞的Web应用程序。
 k8gege/ciscoexploit
思科漏洞利用工具 (CVE-2019-1821 Cisco Prime Infrastructure 远程代码执行/CVE-2019-1653/Cisco SNMP 远程代码执行/导出 Cisco RV320 密码)
 orwagodfather/xss-payloads
精心整理的 XSS Payload 集合,用于 Web 安全测试、渗透测试以及跨站脚本漏洞的手动验证。
 mpgn/cve-2019-5418
CVE-2019-5418 - Ruby on Rails 文件内容泄露
 census/whatsapp-mitd-mitm
用于利用CVE-2020-6516(Chrome)和CVE-2021-24027(WhatsApp)的PoC和工具
 y4er/cve-2020-2883
Weblogic coherence.jar RCE
 pyroxenites/s2-062
远程代码执行S2-062 CVE-2021-31805验证POC
 an0nlk/nosql-mongodb-injection-username-password-enumeration
使用此脚本,您可以枚举存在NoSQL(MongoDB)注入漏洞的Web应用程序的用户名和密码。
 airboi/cve-2020-17144-exp
Exchange2010 授权远程代码执行
 jas502n/cve-2019-3396
Confluence 未授权 RCE (CVE-2019-3396) 漏洞
 bo0om/cve-2017-5124
Chrome < 62 UXSS 漏洞利用 (CVE-2017-5124)
 mistymntncop/cve-2022-1802
针对 Firefox CVE(2022-1802、1529、2200)的概念验证漏洞利用代码,目标为 Windows 上的 100.0.1 版本,展示浏览器漏洞利用技术。
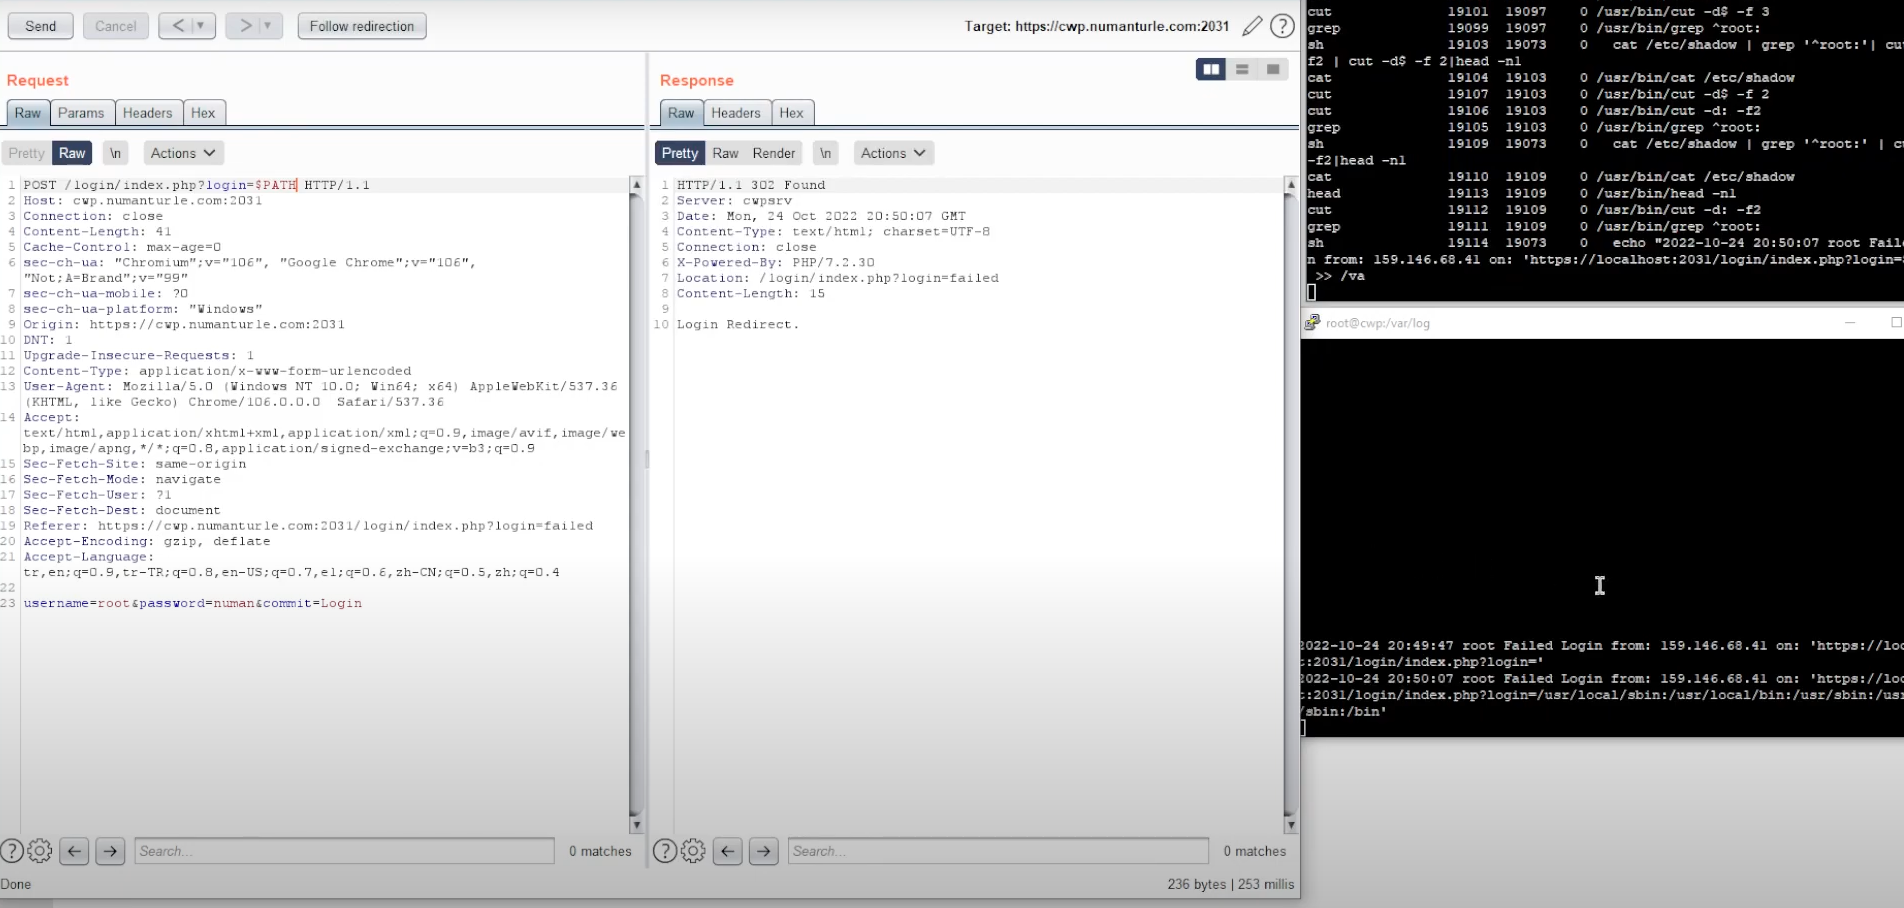 numanturle/cve-2022-44877
CVE-2022-44877 的概念验证漏洞利用,该漏洞存在于 Centos Web Panel 7(低于 0.9.8.1147 版本)中,通过登录参数中的命令注入实现未经身份验证的远程代码执行。
 mpgn/cve-2019-19781
CVE-2019-19781 - Citrix ADC Netscaler远程代码执行漏洞利用