
 #1
 onecloudemoji/cve-2022-30190
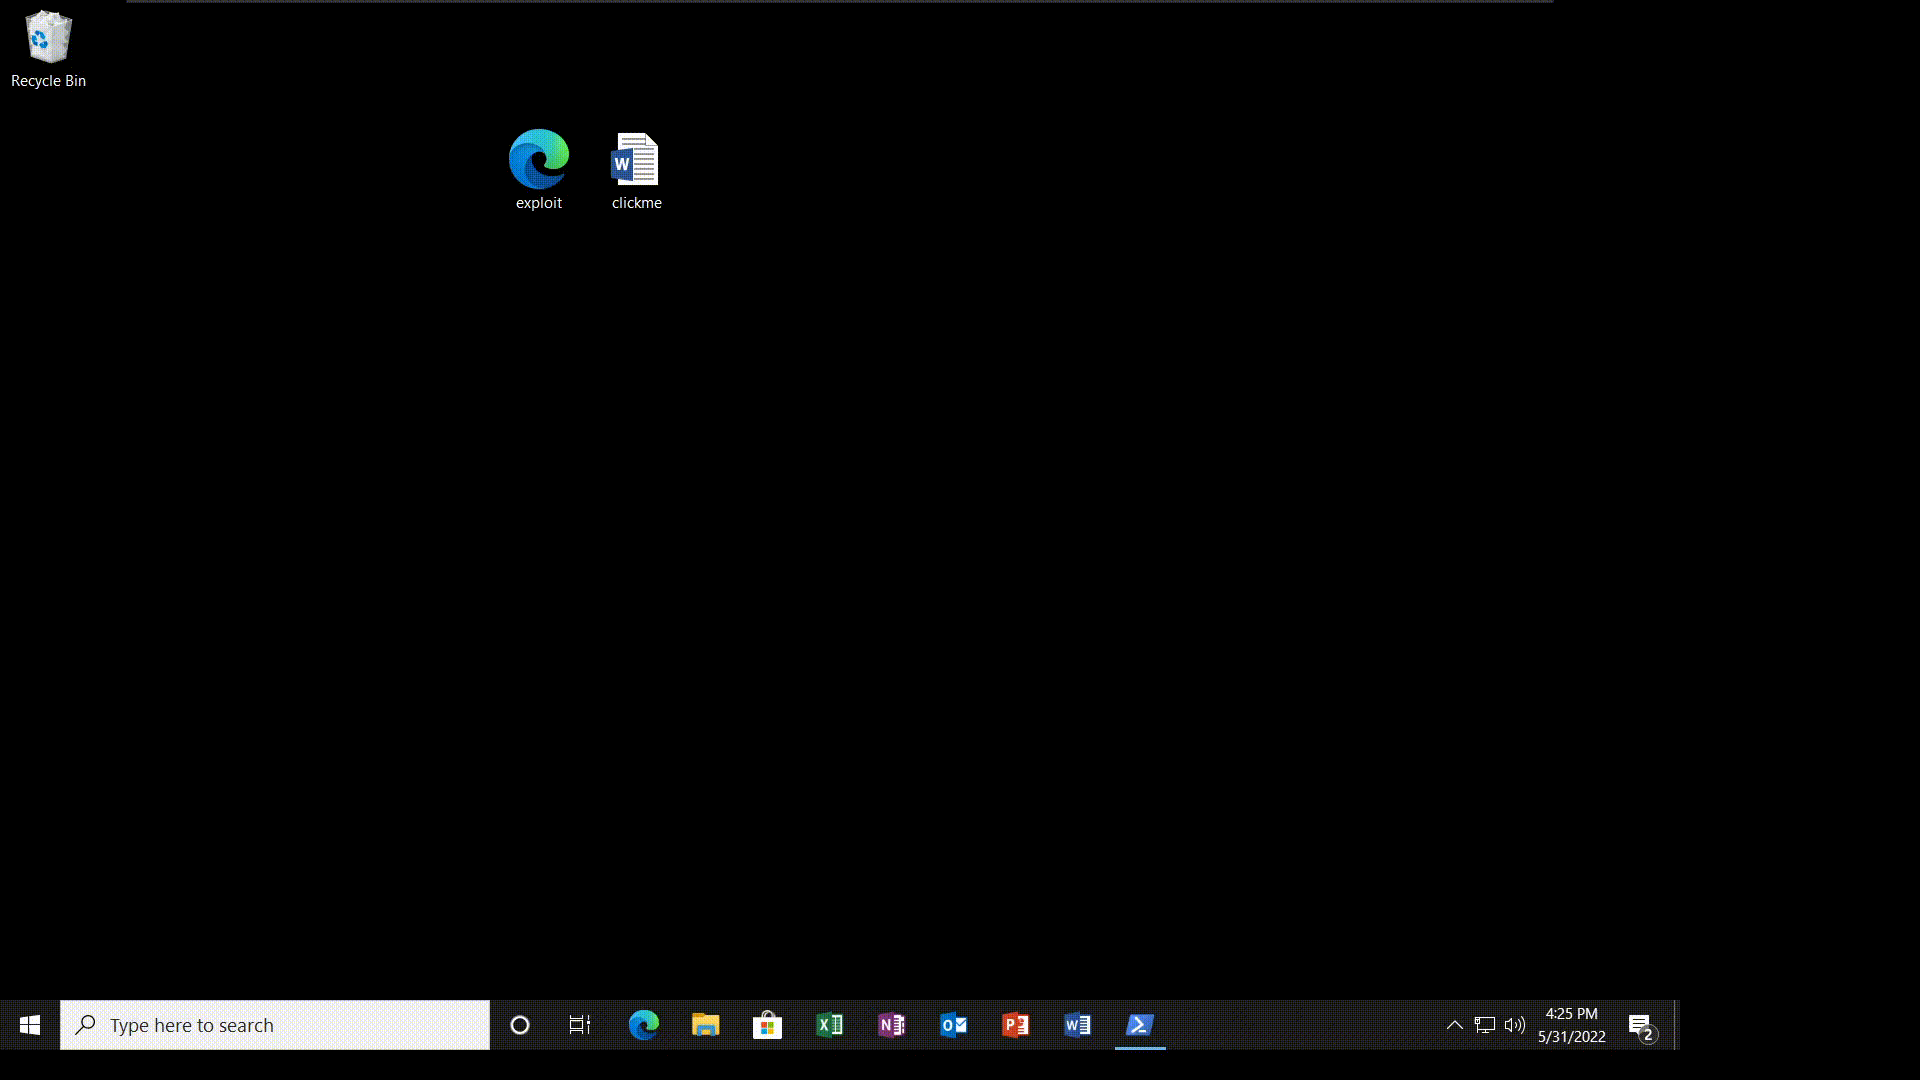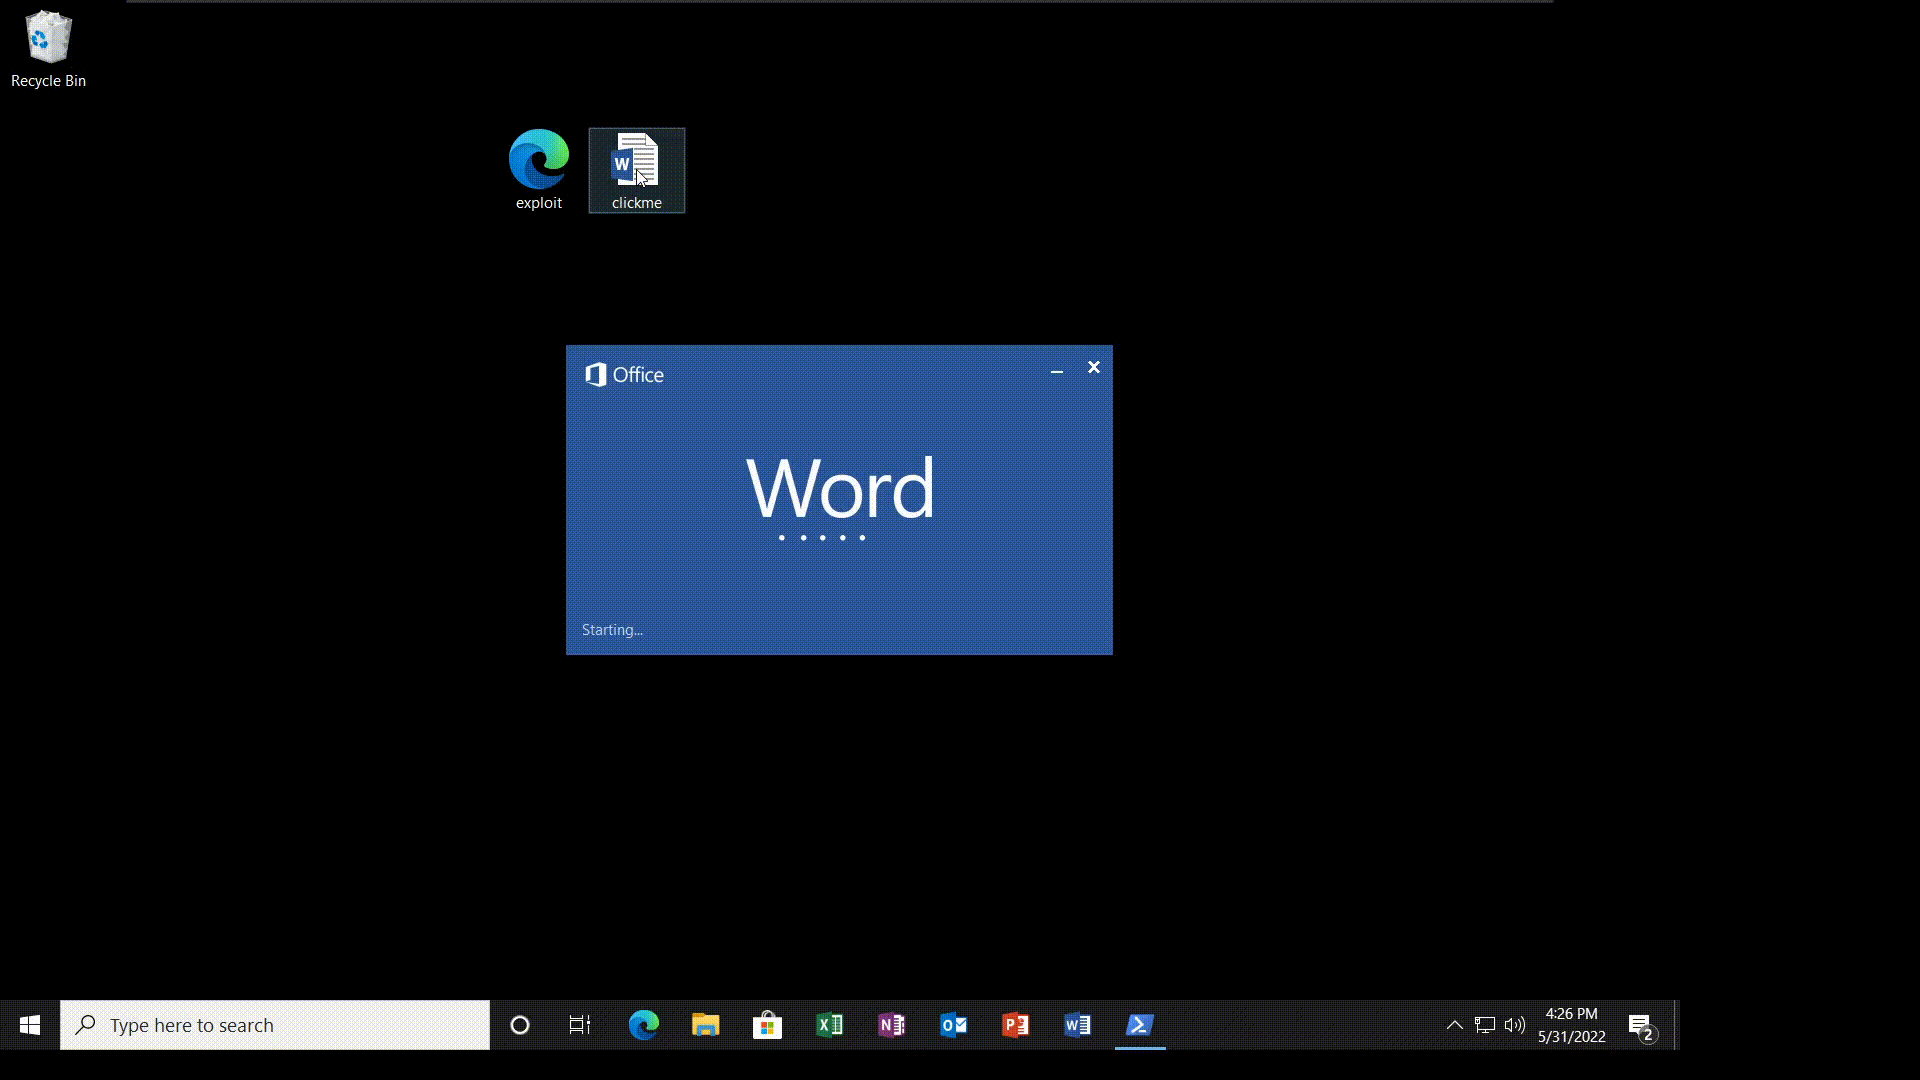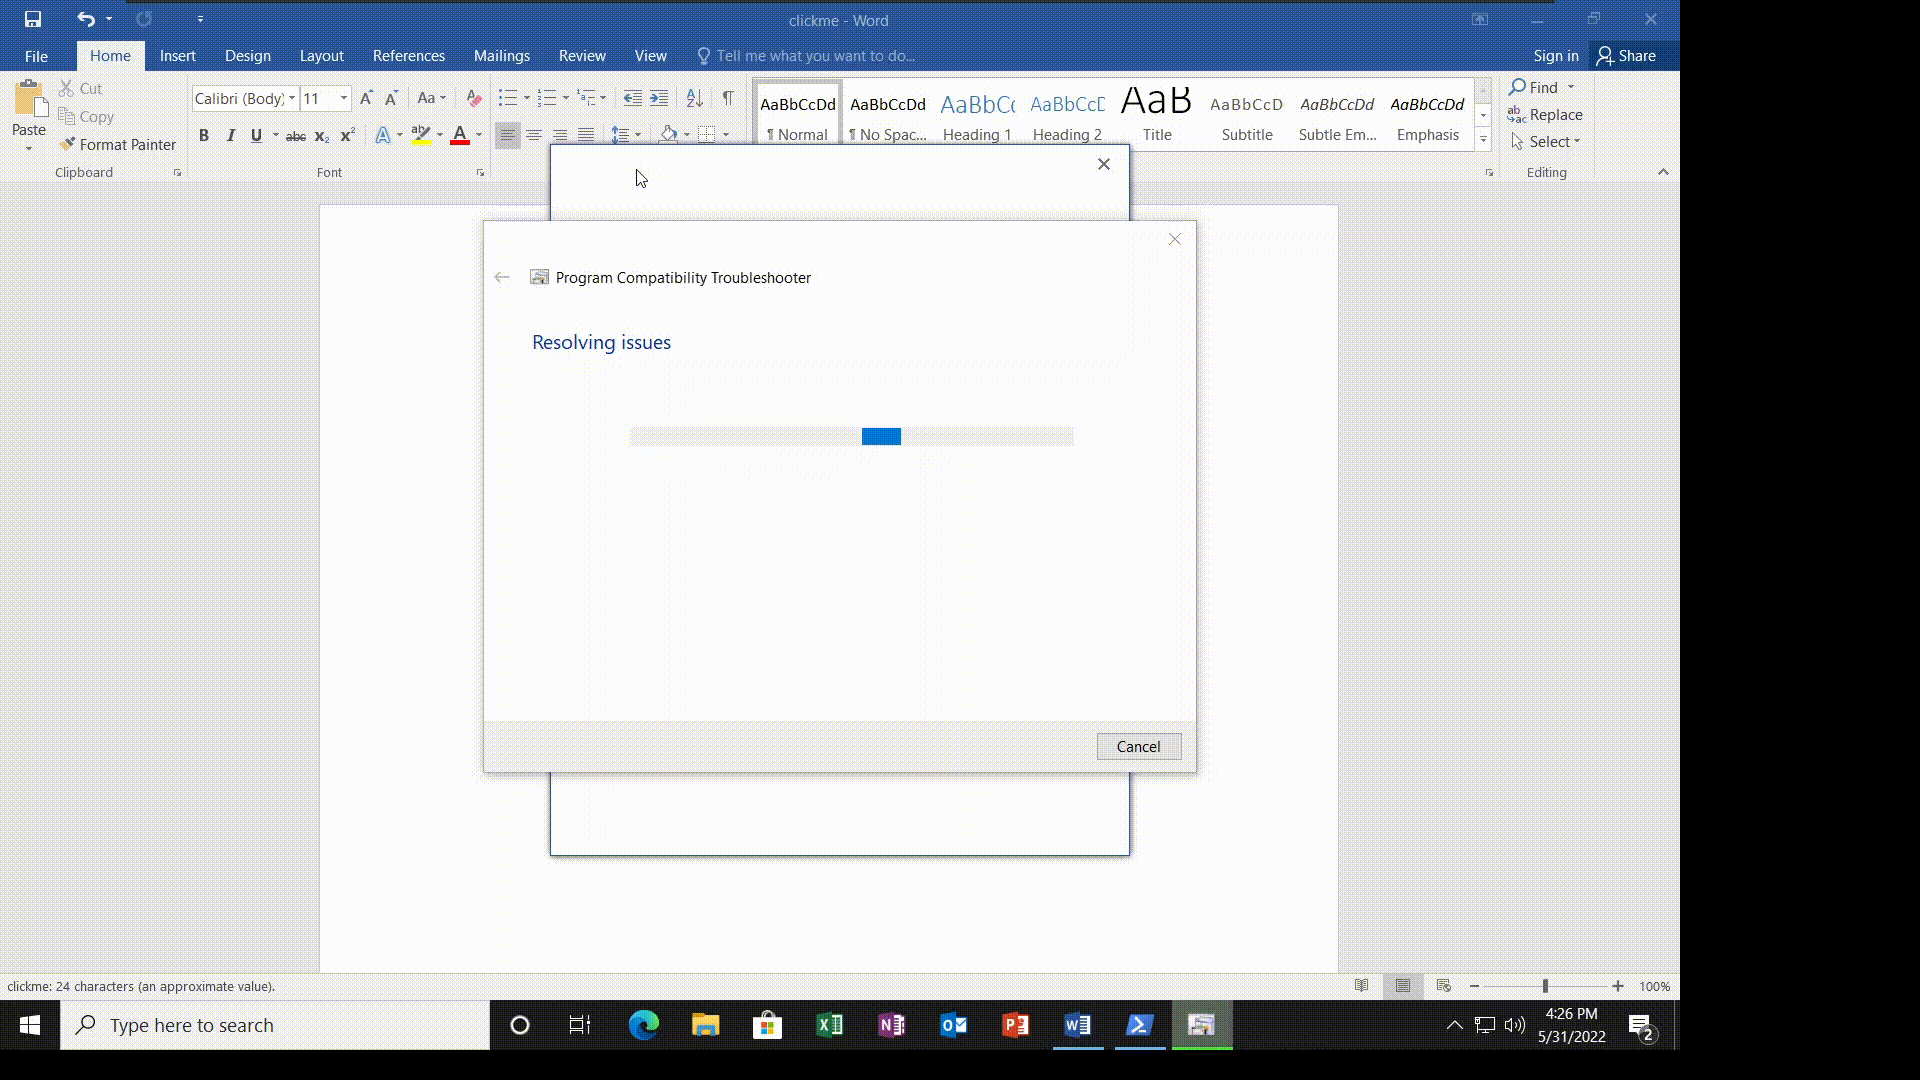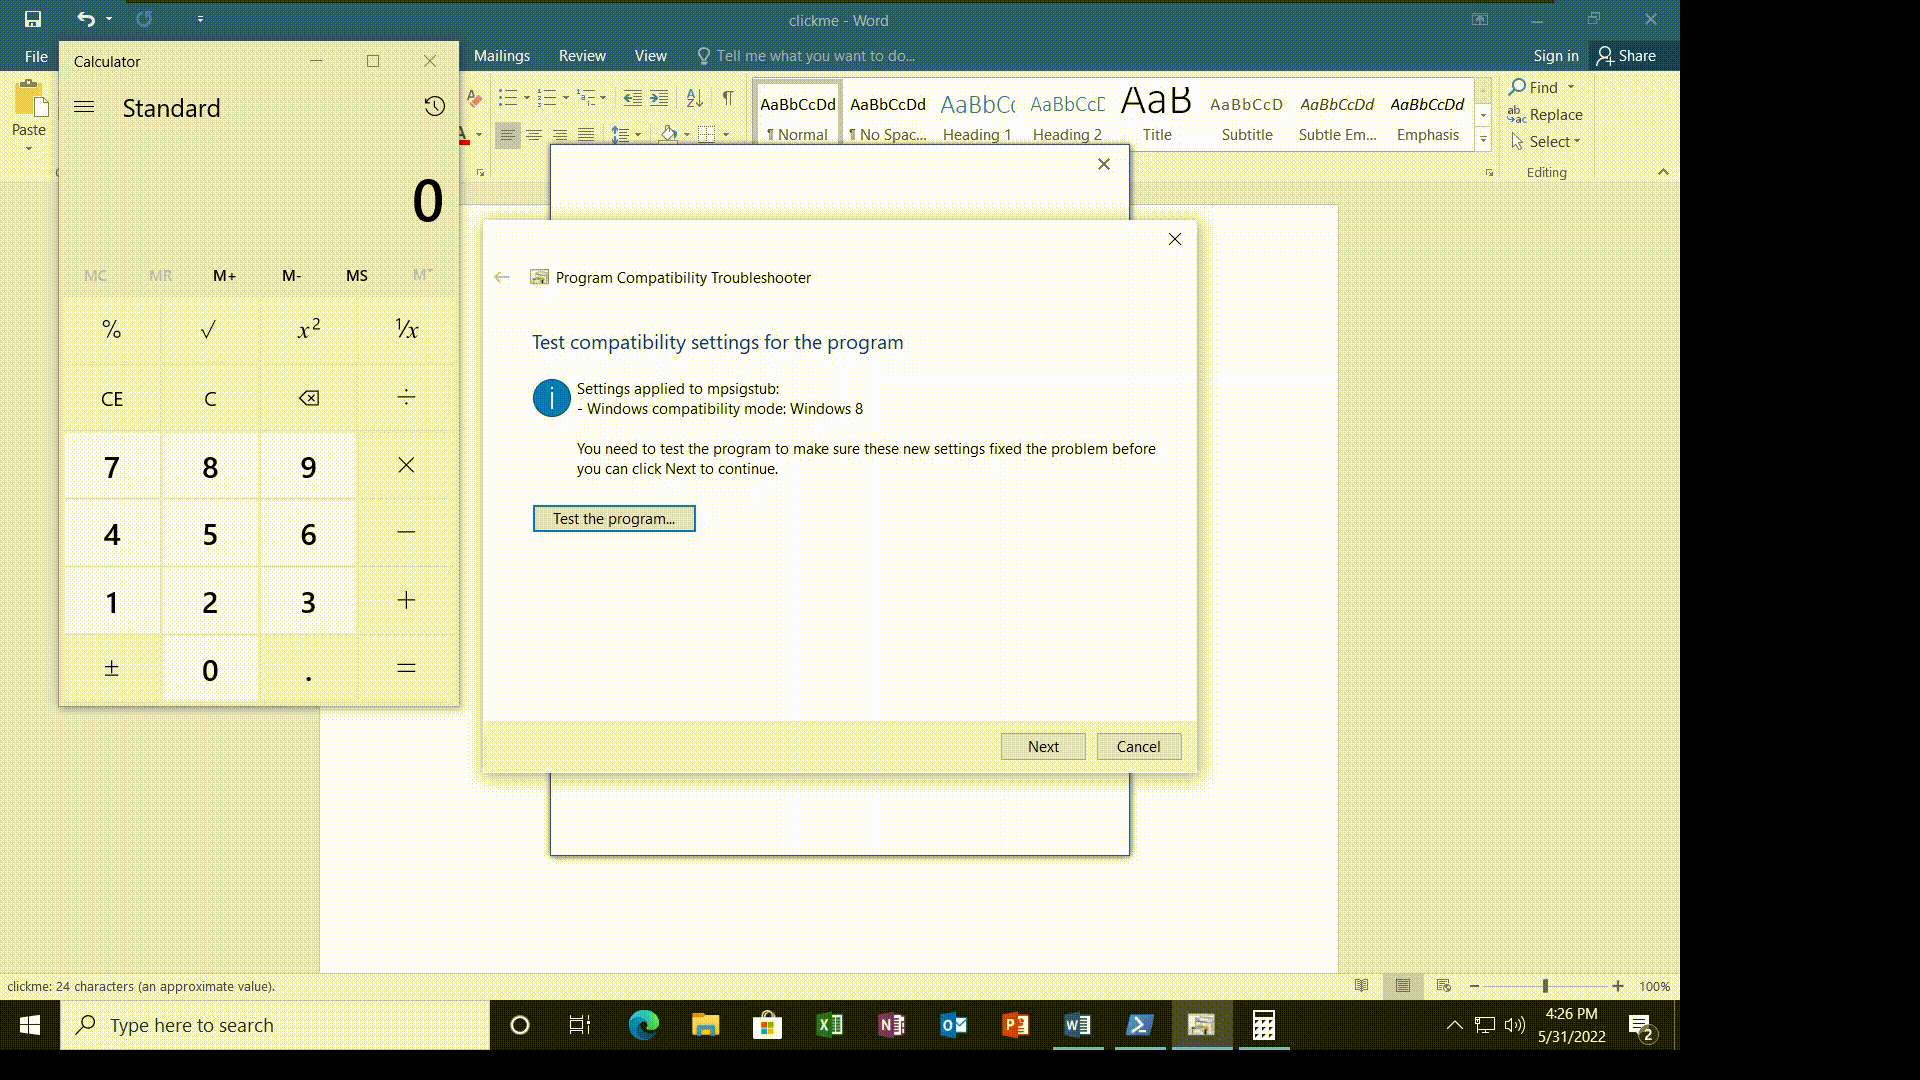
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
易受攻击的C#应用程序(API)
 tuhinshubhra/shellstack
一个基于PHP的工具,帮助你高效管理所有已植入后门的网站。
 sma11new/poclist
漏洞POC、EXP合集,持续更新。Apache Druid-任意文件读取(CVE-2021-36749)、ConfluenceRCE(CVE-2021-26084)、ZeroShell防火墙RCE(CVE-2019-12725)、ApacheSolr任意文件读取、蓝凌OA任意文件读取、phpStud…
 mrd0x/webview2-cookie-stealer
将JavaScript键盘记录器注入WebView2页面,以捕获按键并通过HTTP GET请求从Microsoft身份验证会话中窃取Cookie。
 ethicalhackingplayground/tproxer
一个用于自动化发现基于反向代理路径的SSRF的Burp Suite扩展。
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
绕过 4xx HTTP 响应状态码等。该工具基于 Python Requests、PycURL 和 HTTP Client。
 convisolabs/cve-2024-43044-jenkins
针对 Jenkins 中漏洞 CVE-2024-43044 的利用工具
 theori-io/chakra-2016-11
针对 Edge 漏洞(CVE-2016-7200 与 CVE-2016-7201)的概念验证漏洞利用程序
 mr-r3bot/gitlab-cve-2021-22205
针对 GitLab 版本 < 13.10.3 的未经身份验证的远程代码执行漏洞,利用 ExifTool DjVu 注释解析功能,通过精心构造的图像上传执行任意命令。
 esmog/nodexp
NodeXP - 一款能够检测和利用Node.js漏洞的服务器端JavaScript注入工具
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855和CVE-2021-27065 RawIdentity漏洞利用修复。 [ProxyOracle] CVE-2021-31195和CVE-2021-31196利用链。 [ProxyShell]…
 offxec/thedoc
自动使用SQLMAP进行SQL注入利用,爬取漏洞,提取数据库凭据,查找管理员登录页面,并使用hashcat破解哈希值。
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190:CVE 0-day MS Office RCE又名msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) 未认证远程代码执行漏洞
 bishopfox/json-interop-vuln-labs
《JSON 互操作性漏洞探索》的配套实验









