#1

 dinosn/fastjson-jsontype-rce-lab
Docker 实验环境 + 针对 fastjson 远程类加载 RCE 的防御性扫描器。fastjson 1.2.66-1.2.83:@JSONType 资源探测(CVE-2026-16723)。fastjson2 2.0.57:攻击者的 @type…
 paradoxis/flask-unsign
用于通过猜测密钥来获取、解码、暴力破解和伪造 Flask 应用程序会话 cookie 的命令行工具。
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE 远程代码执行

 bobtheshoplifter/spring4shell-poc
Spring4Shell 概念验证以及存在漏洞的应用程序 CVE-2022-22965

 jas502n/cnvd-c-2019-48814
WebLogic wls9-async反序列化远程命令执行漏洞
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882未授权RCE漏洞利用,包含补丁绕过、命令执行和webshell部署,用于渗透测试。
 appsecco/vulnerable-mcp-servers-lab
一系列故意存在漏洞的服务器,用于学习渗透测试MCP服务器。
 horizon3ai/cve-2021-21972
vCenter CVE-2021-21972 概念验证漏洞利用
 ynsmroztas/nextrce
React Shell & Next.js RSC 漏洞利用工具 (CVE-2025-55182)
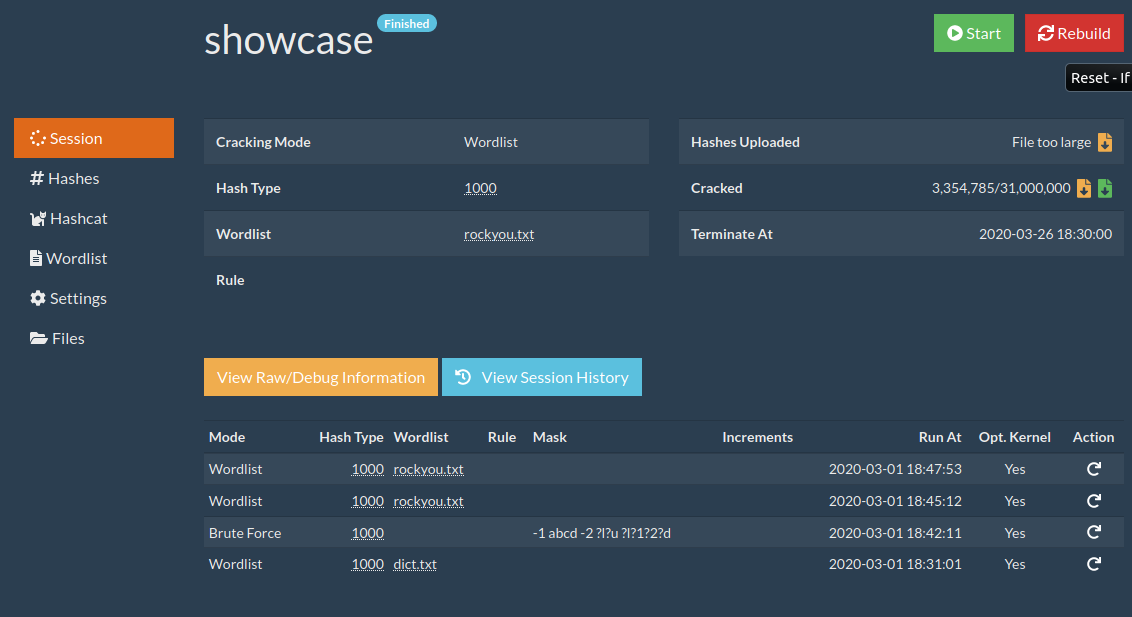 ctxis/crackerjack
CrackerJack / Hashcat Web 界面 / Context Information Security
 bdblackhat/admin-panel-finder
用于发现网站后台管理面板URL的Python脚本,辅助安全侦察与渗透测试。
 paralelo14/google_explorer
用Python编写的大规模利用工具
 teycir/burpapisecuritysuite
用于API安全测试的Burp Suite扩展,支持15种攻击类型、108+种payload、智能模糊测试、BOLA/IDOR检测、AI集成和自动化侦察。支持REST/GraphQL/SOAP API,可集成Nuclei、Turbo Intruder和外部工具。覆盖OWASP API Top 10。
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP 自动触发有效载荷与加密方法