#1
 crussella0129/tricorne
一个专注于渗透测试和紫帽工具的Fedora改装版
 wildandeveloper/cve-2026-58231
用于 CVE-2026-58231 的非破坏性检测与前置条件验证工具,探测 SAP Commerce Cloud Data Hub 端点、默认 OAuth 客户端和授权边界。
 funfactor1/cve-2026-82090-18-years-all-versions-cvss-9.2-critical-the-pocket-forever-day
CVE-2026-82090 · CVSS 9.2 严重 · Mozilla Pocket 中的 0-click 存储型 XSS — 所有版本(v0 → v8.33.0.0)· 18 年永久漏洞 · 无补丁 · MITRE 已发布
 pedrocruz2202/mongobleed-scanner
🔍 使用MongoBleed扫描MongoDB漏洞,这是一款高性能工具,用于快速高效地检测大型网络中的CVE-2025-14847。
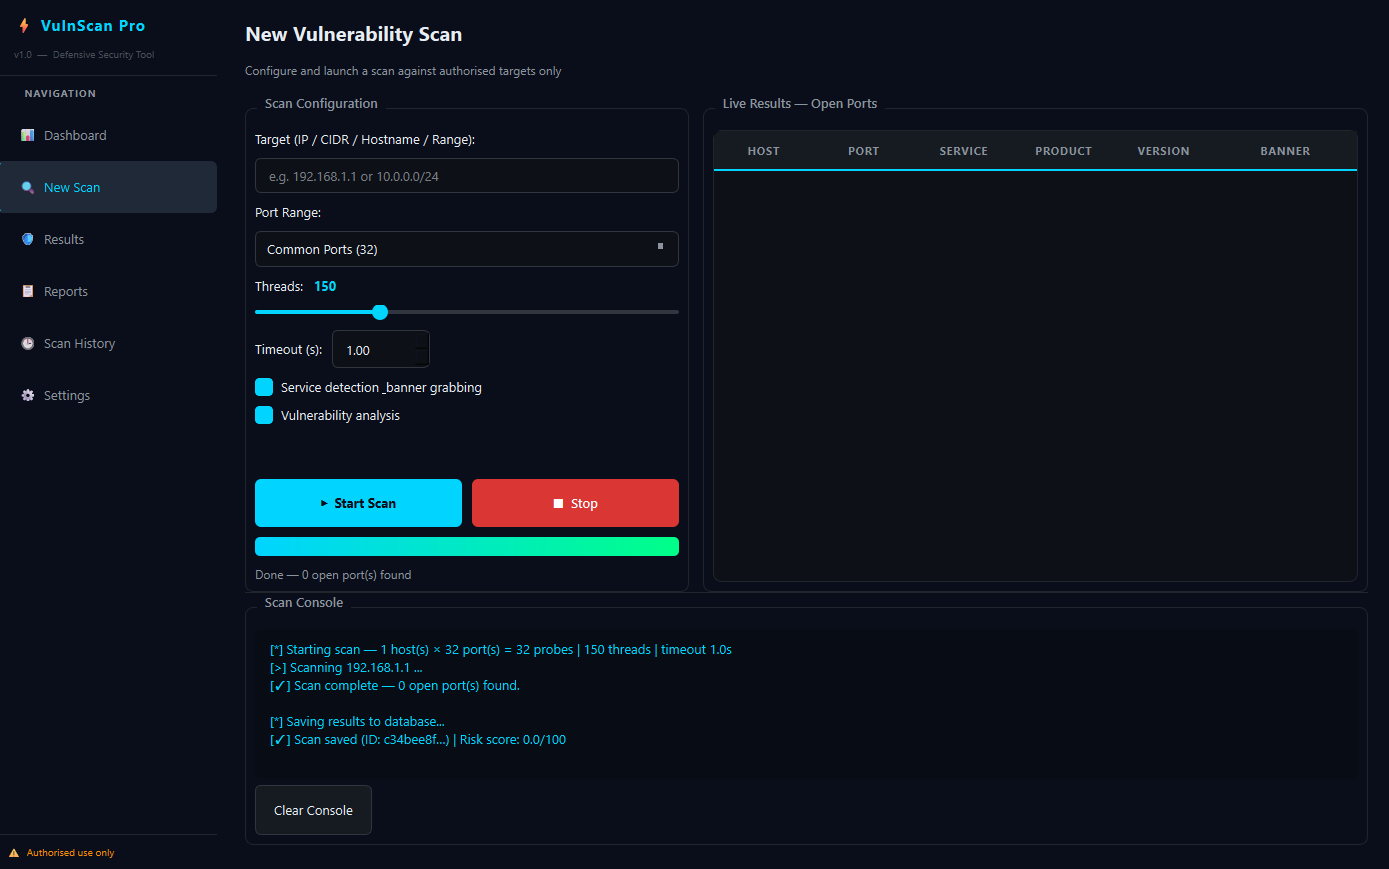 guppss/vulnscan-pro
⚡ 专业漏洞扫描器 — 端口扫描、CVE检测、风险评分及PDF报告,基于暗色PyQt6仪表盘
 abraxas/cakephp-window-sqli
CakePHP 5.4.2 - 高危 - 远程 - SQLi - WindowExpression 范围/帧偏移被拼接进 SQL
 abhishekghosh/freak-attack-cve-2015-0204-testing-script
简单的BASH脚本,用于按Akamai建议自动化基于OpenSSL的FREAK攻击(CVE-2015-0204)测试。
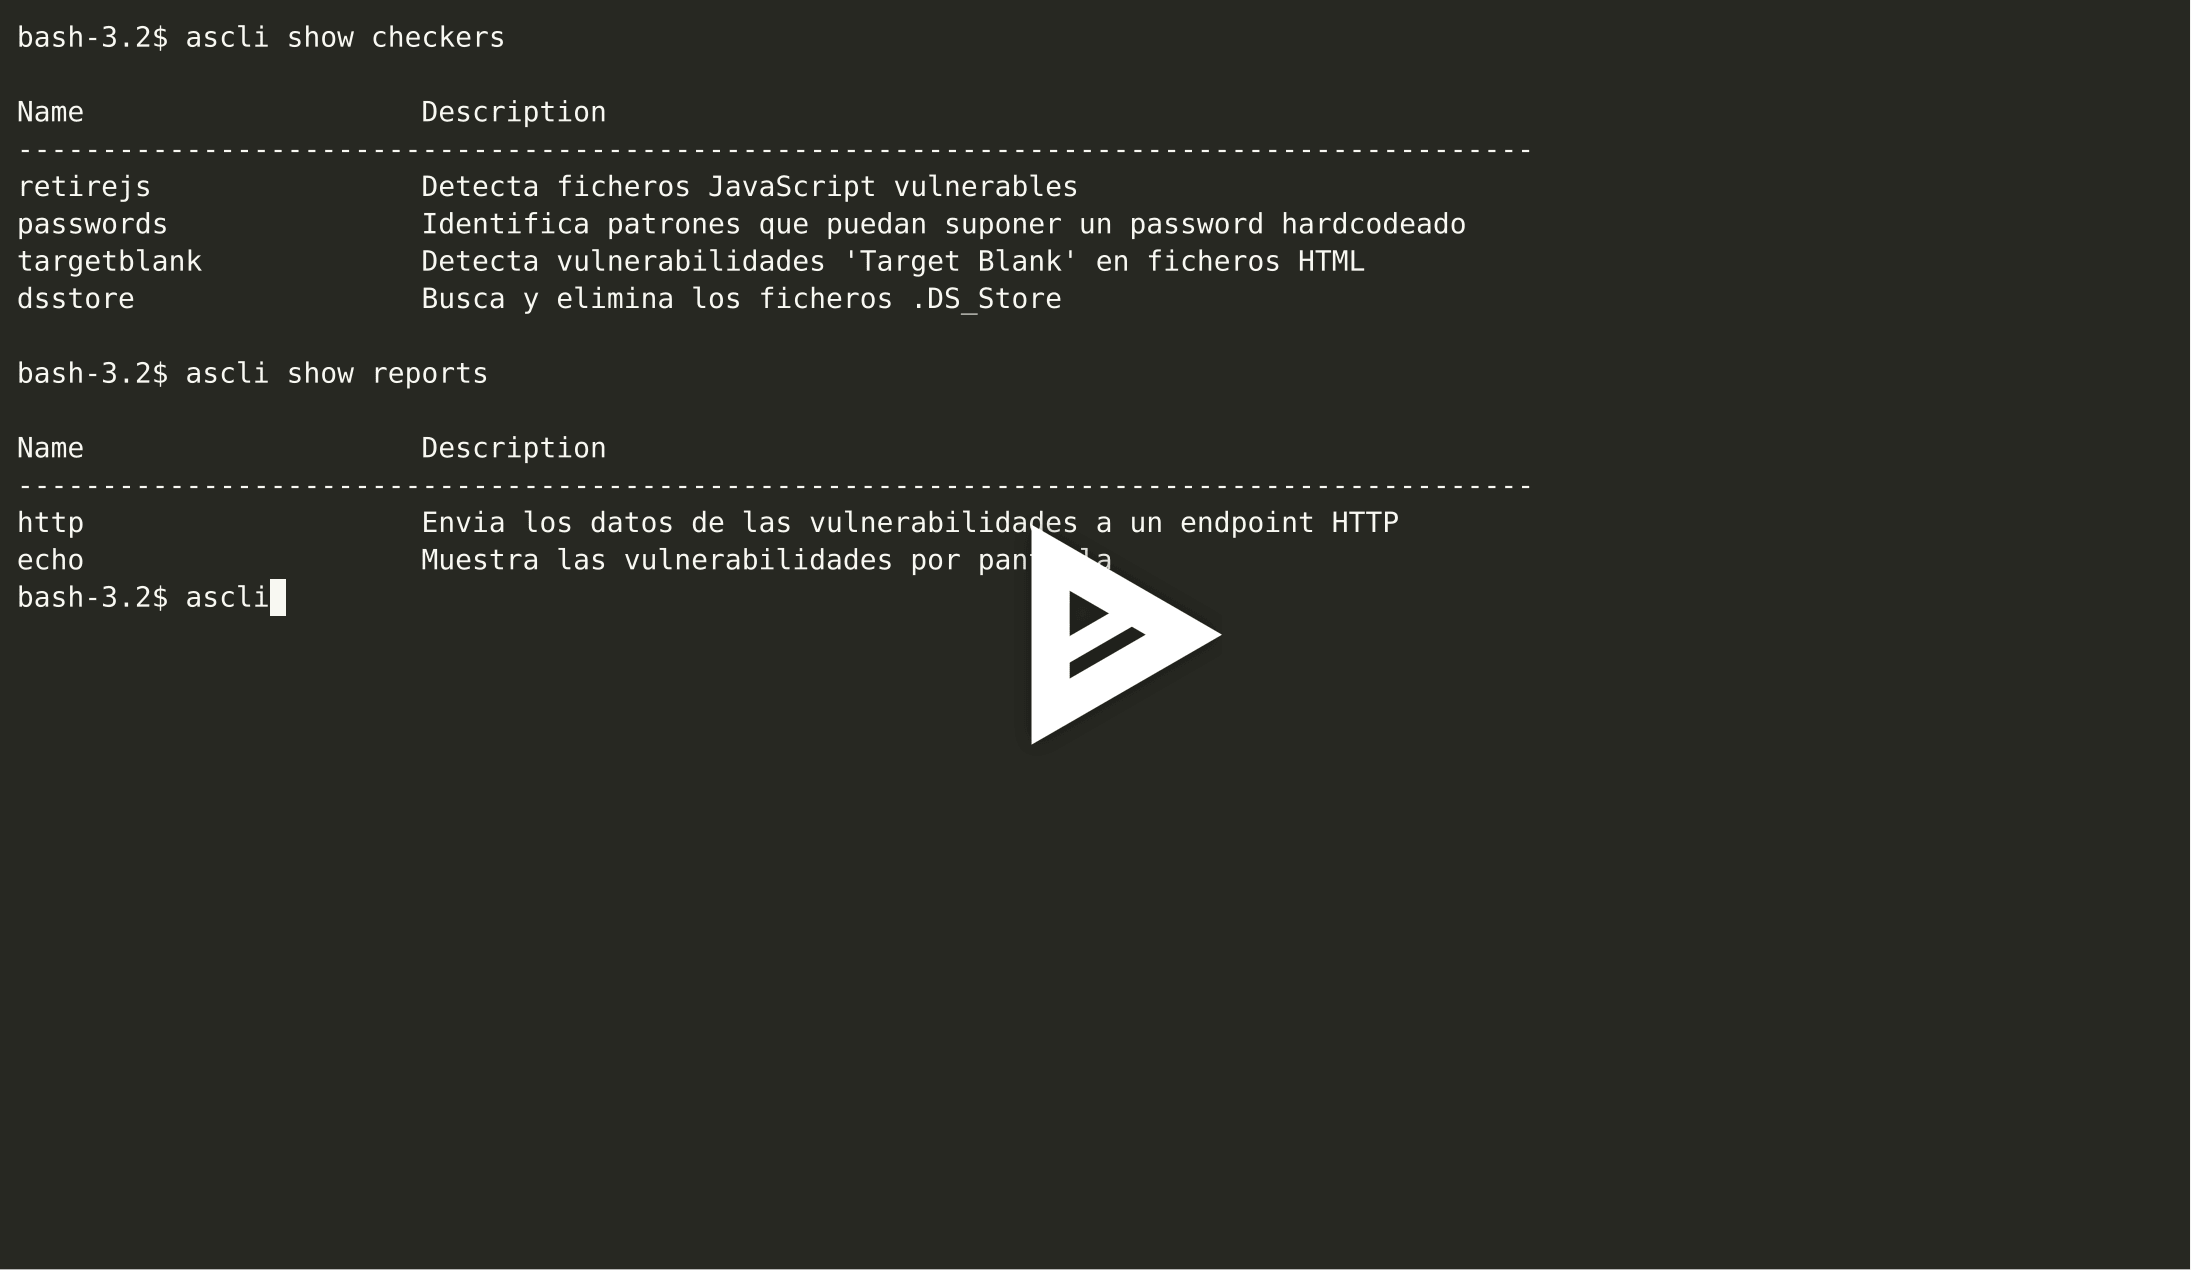 elevenpaths/atomshields-cli
AtomShields静态分析扫描器的命令行界面。安装、卸载、运行检查器和报告,以检测源代码项目中的漏洞。
 shinthink/solrradar
☄️ 针对 Apache Solr CVE-2026-44825 的大规模侦察与利用框架 —— Velocity 模板注入实现 RCE
 itskill-jp/wordpress-upgrade-check
对服务器上每个 WordPress 核心版本进行只读检查。标记 CVE-2026-87902(已在 7.1.2 及向后移植版本中修复)、自动更新已关闭以及已发布的攻击指标。
 tx-one/cve-2023-38408
CVE-2023-38408 SSH漏洞扫描器与PoC
 hackersatyamrastogi/n8n-exploit-cve-2025-68613-n8n-god-mode-ultimate
n8n God Mode Ultimate - CVE-2025-68613 扫描器 v1.0.0 ║ ║ 工作流自动化远程代码执行
 stealthmoud/cve-2025-55182-scanner
扫描与利用工具包,针对 CVE-2025-55182——React Server Components 中的一个严重预认证远程代码执行漏洞。包含检测、交互式 Shell、Docker 部署以及教育性技术分析。
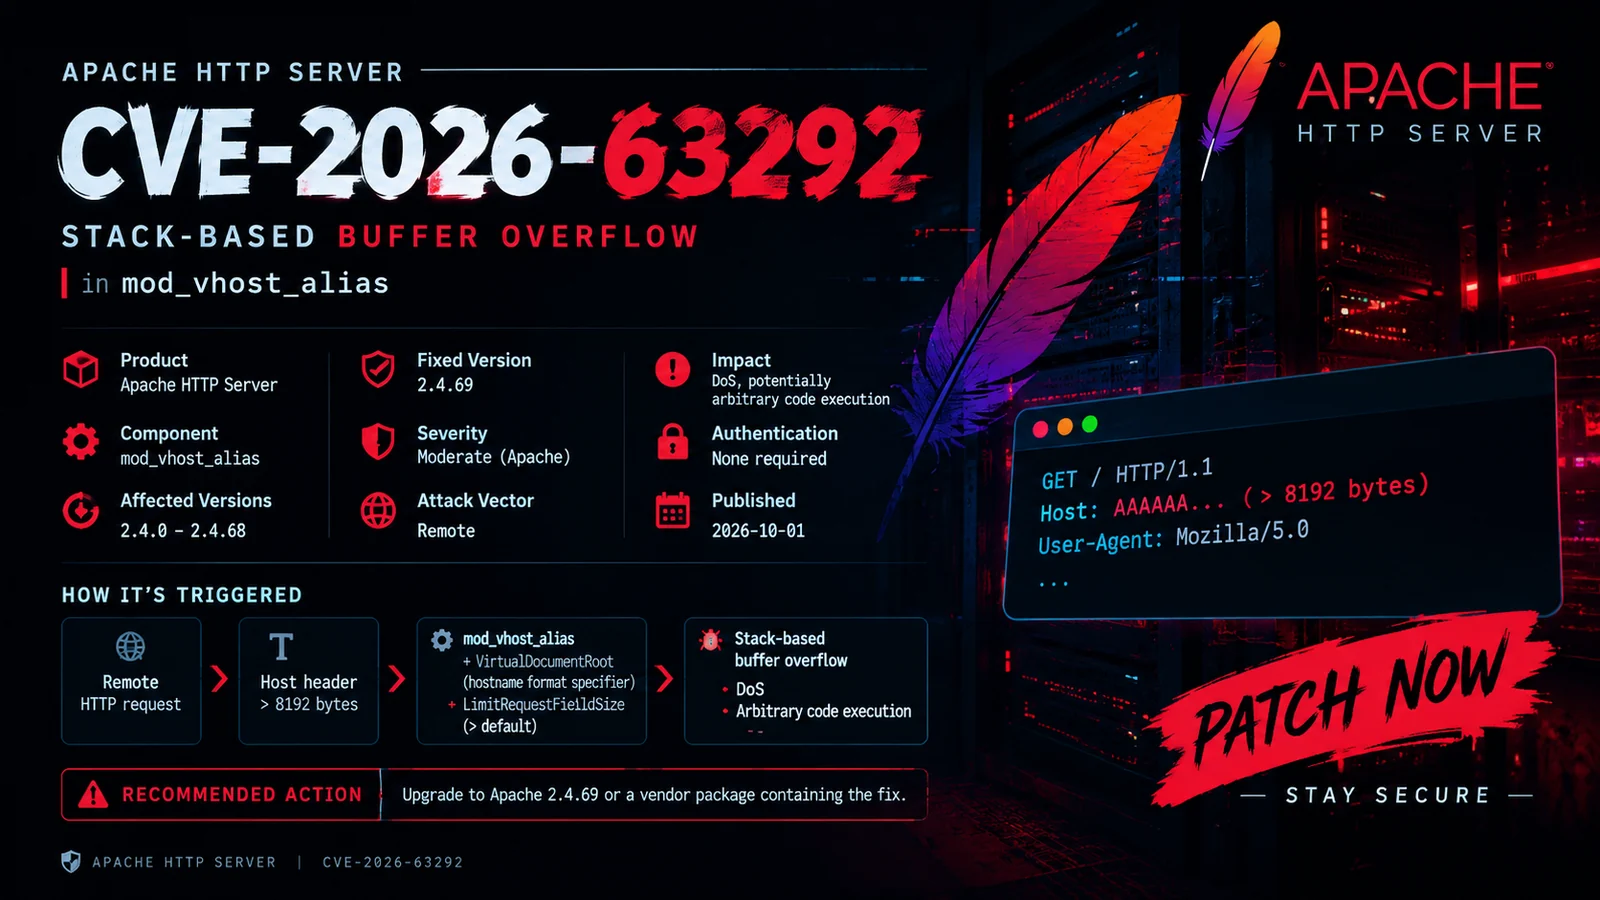 0xblackash/cve-2026-63292
记录 CVE-2026-63292,Apache mod_vhost_alias 中的基于栈的缓冲区溢出漏洞,包含受影响版本、安全版本和配置检查,以及补丁指导。
 pduggusa/redis-cve-2026-23479-check
Safe read-only version checker + Sigma rule for Redis CVE-2026-23479 (authenticated use-after-free -> RCE). By DugganUSA.
 plutosecurity/mcpwnfluence
CVE-2026-27825 与 CVE-2026-27826 的相关信息由 Pluto Security 发现,以及一个用于识别存在漏洞的 mcp-atlassian 实例并允许自动更新至已修复版本的 bash 脚本。
 ferpalma21/nextjs-scanner
该脚本扫描一组 URL,以检测它们是否使用 **Next.js**,并判断它们是否易受 **CVE-2025-29927** 影响。它还可选择使用字典尝试利用。