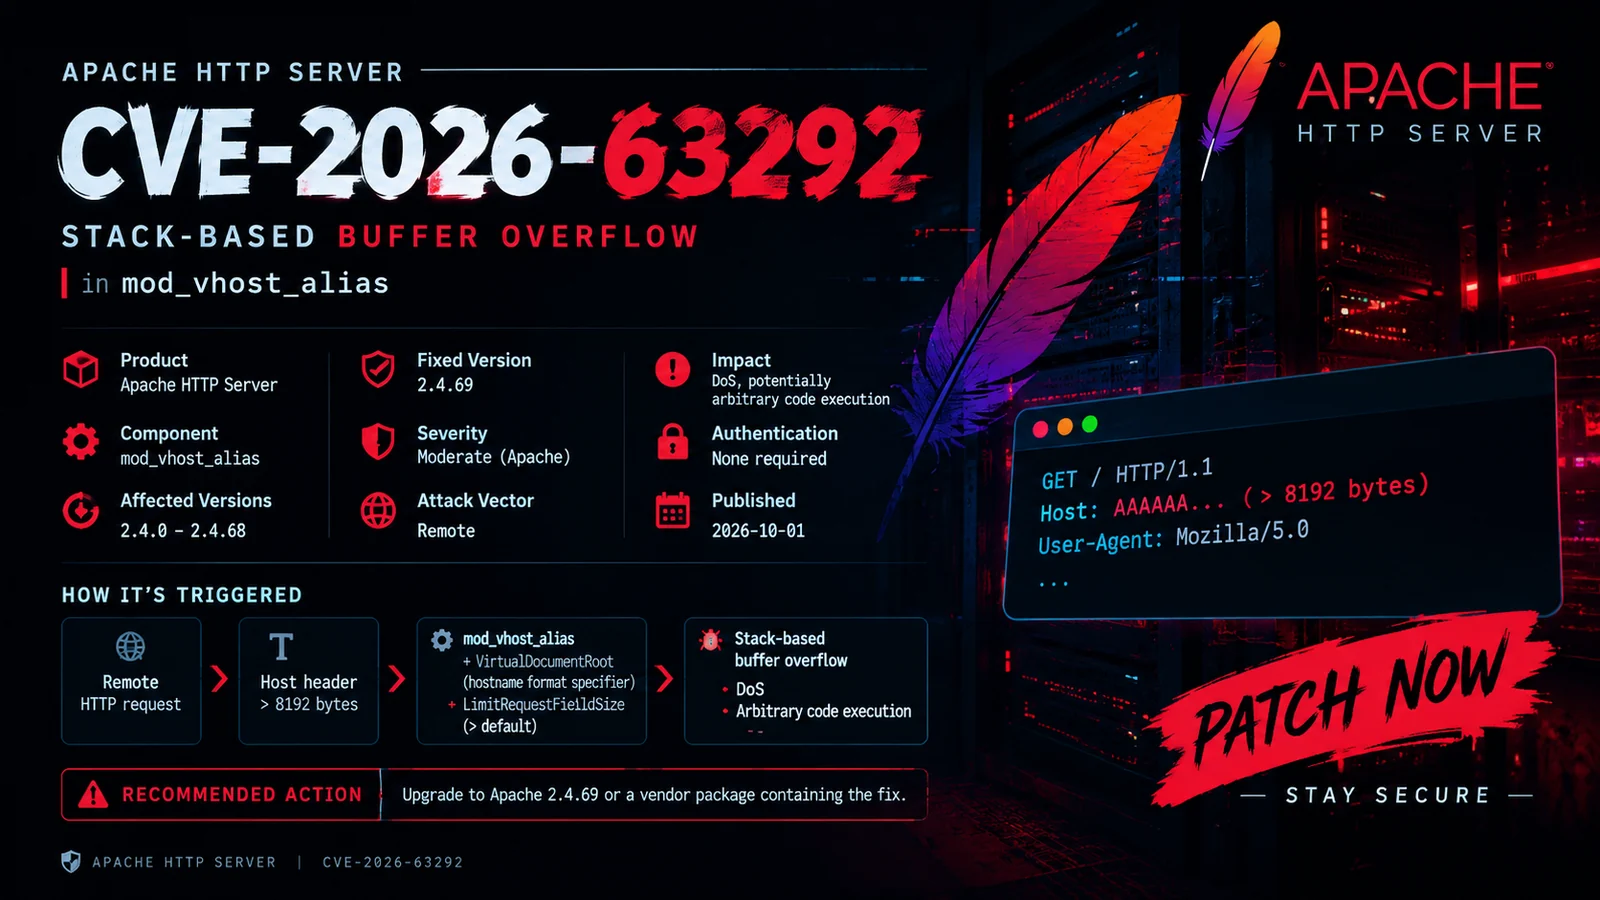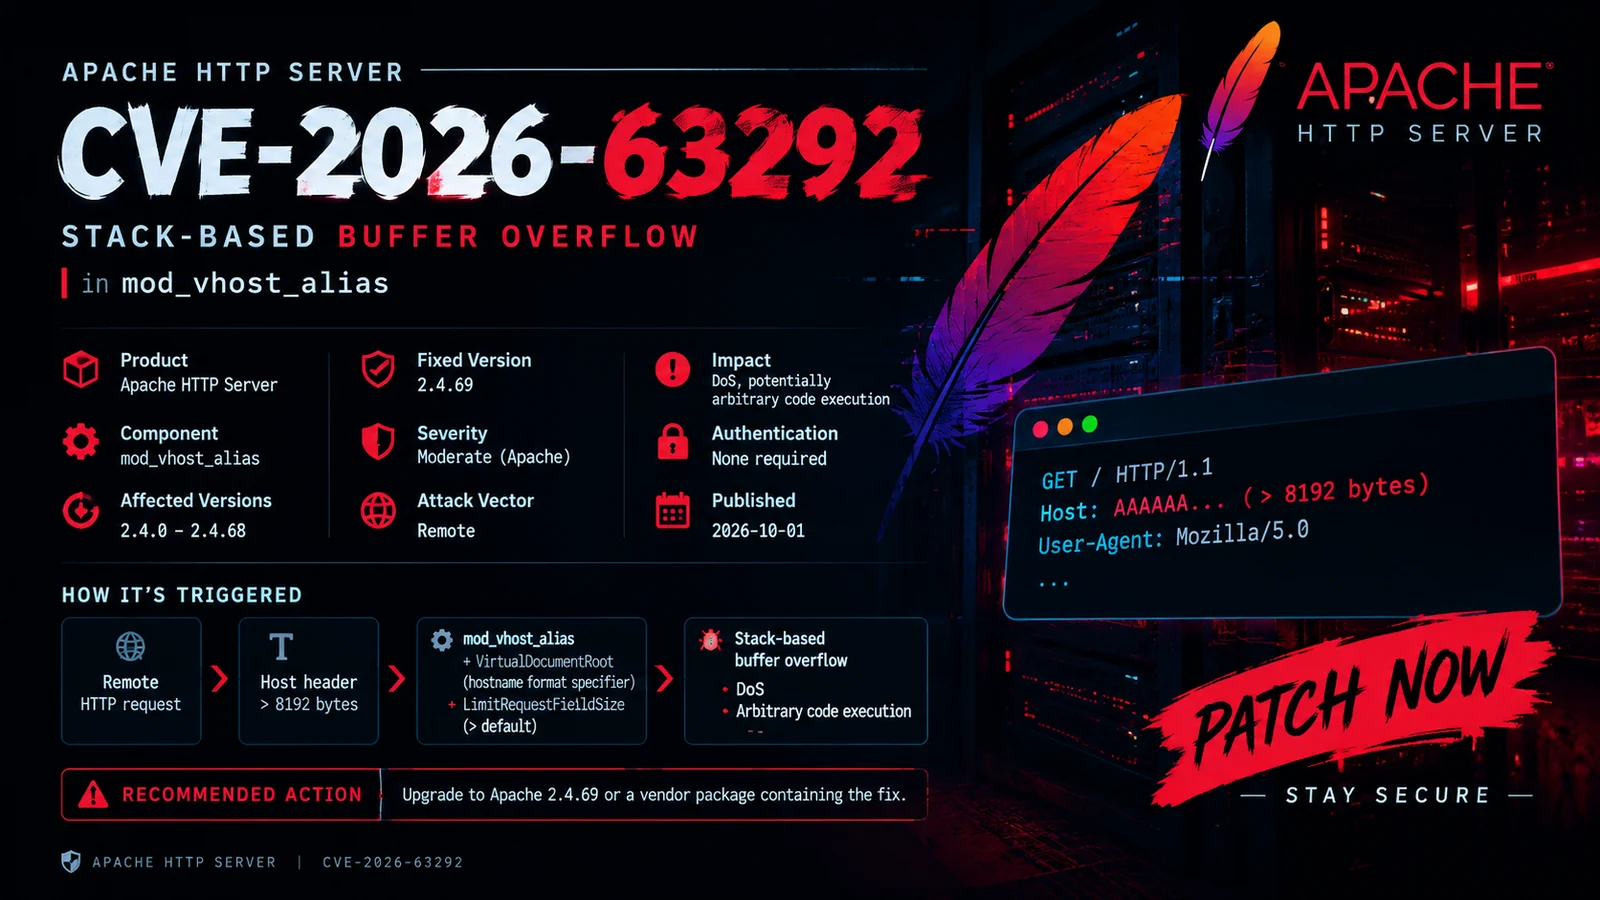
CVE-2026-63292 是一个影响 Apache HTTP Server mod_vhost_alias 模块的基于栈的缓冲区溢出漏洞。
该问题可在涉及超大 HTTP Host 请求头和 VirtualDocumentRoot 主机名格式说明符的特定服务器配置下被触发。
CVE-2026-63292
├── Component: mod_vhost_alias
├── Type: Stack-Based Buffer Overflow
├── CWE: CWE-121
├── Attack Vector: Network
├── Authentication: Not required
└── Impact: Denial of Service / Potential Code Execution
| Apache HTTP Server | 状态 |
|---|---|
2.4.0 – 2.4.68 | ⚠️ 受影响 |
2.4.69+ | ✅ 已修复 |
请务必核实操作系统供应商提供的软件包版本,因为发行版可能会在不更改上游版本号的情况下向后移植安全修复。
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Hostname format processing
        │
        ▼
Oversized Host header
        │
        ▼
Stack-based buffer overflow
该漏洞与特定的配置组合相关。
相关指标包括:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
易受攻击的配置应仅在授权的测试环境中进行评估。
检查 Apache 版本:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
检查 mod_vhost_alias 是否已加载:
apachectl -M | grep vhost
或:
apache2ctl -M | grep vhost
搜索配置:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
检查 LimitRequestFieldSize:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
将 Apache HTTP Server 升级到包含安全修复的版本。
Affected
2.4.0 ───────────────► 2.4.68
                         │
                         │ UPDATE
                         ▼
                     2.4.69+
                      FIXED
更新后,请验证:
apache2 -v
然后验证配置:
apachectl configtest
如果适合你的环境,请重启服务:
sudo systemctl restart apache2
本仓库有意专注于安全漏洞识别。
它不提供:
推荐的方法是进行版本和配置验证。
     ┌──────────────────────┐
     │ Identify Apache      │
     │ version              │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check mod_vhost_alias │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Review VirtualHost / │
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Check request-header │
     │ configuration         │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Patch / Verify       │
     │ fixed package        │
     └──────────────────────┘
| 属性 | 值 |
|---|---|
| CVE | CVE-2026-63292 |
| 产品 | Apache HTTP Server |
| 模块 | mod_vhost_alias |
| 漏洞 | 基于栈的缓冲区溢出 |
| CWE | CWE-121 |
| 向量 | 网络 |
| 身份验证 | 不需要 |
| 受影响 | 2.4.0 – 2.4.68 |
| 已修复 | 2.4.69 |
| 主要关注点 | 内存破坏 |
| 安全测试 | 版本 + 配置检查 |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
本项目旨在用于授权的安全研究、防御性测试、漏洞分析和教育目的。
仅测试你拥有或已获得明确评估许可的系统。
0xBlackash // Security Research
Understand • Verify • Patch • Secure