
 #1
用于检测系统和应用程序中已知漏洞的自动化工具。
Kitploit 推荐
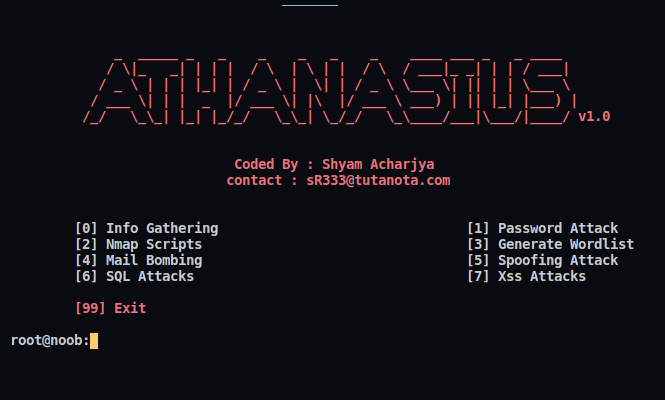
 shyam999/athanasius
渗透测试框架。该软件可以识别从跨站脚本到SQL注入的所有漏洞。开发人员还可以使用此工具执行扫描和暴力破解攻击。Happy Hacking.
 toramanemre/log4j-rce-detect-waf-bypass
一个用于 Apache Log4j RCE(CVE-2021-44228)检测的 Nuclei 模板,包含 WAF 绕过 Payload。
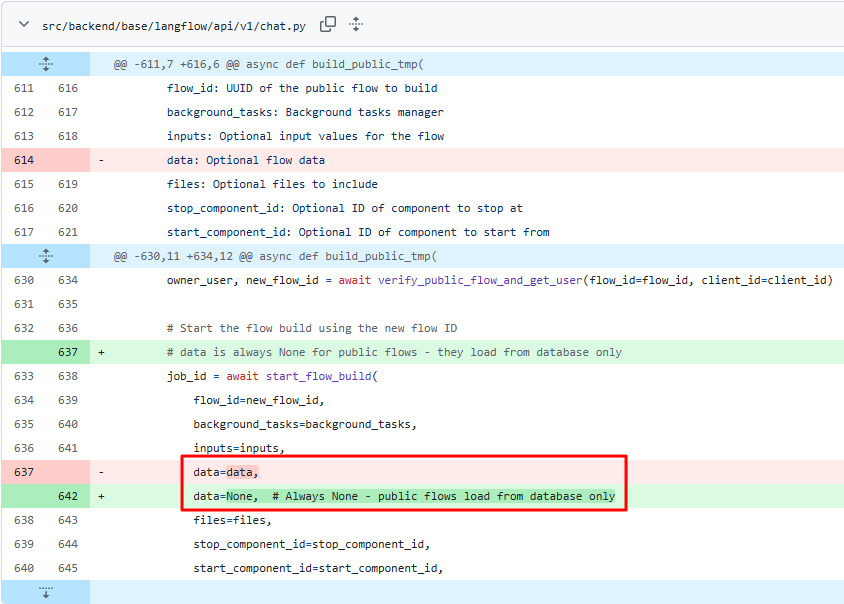 eqstlab/cve-2026-33017
Langflow 远程代码执行
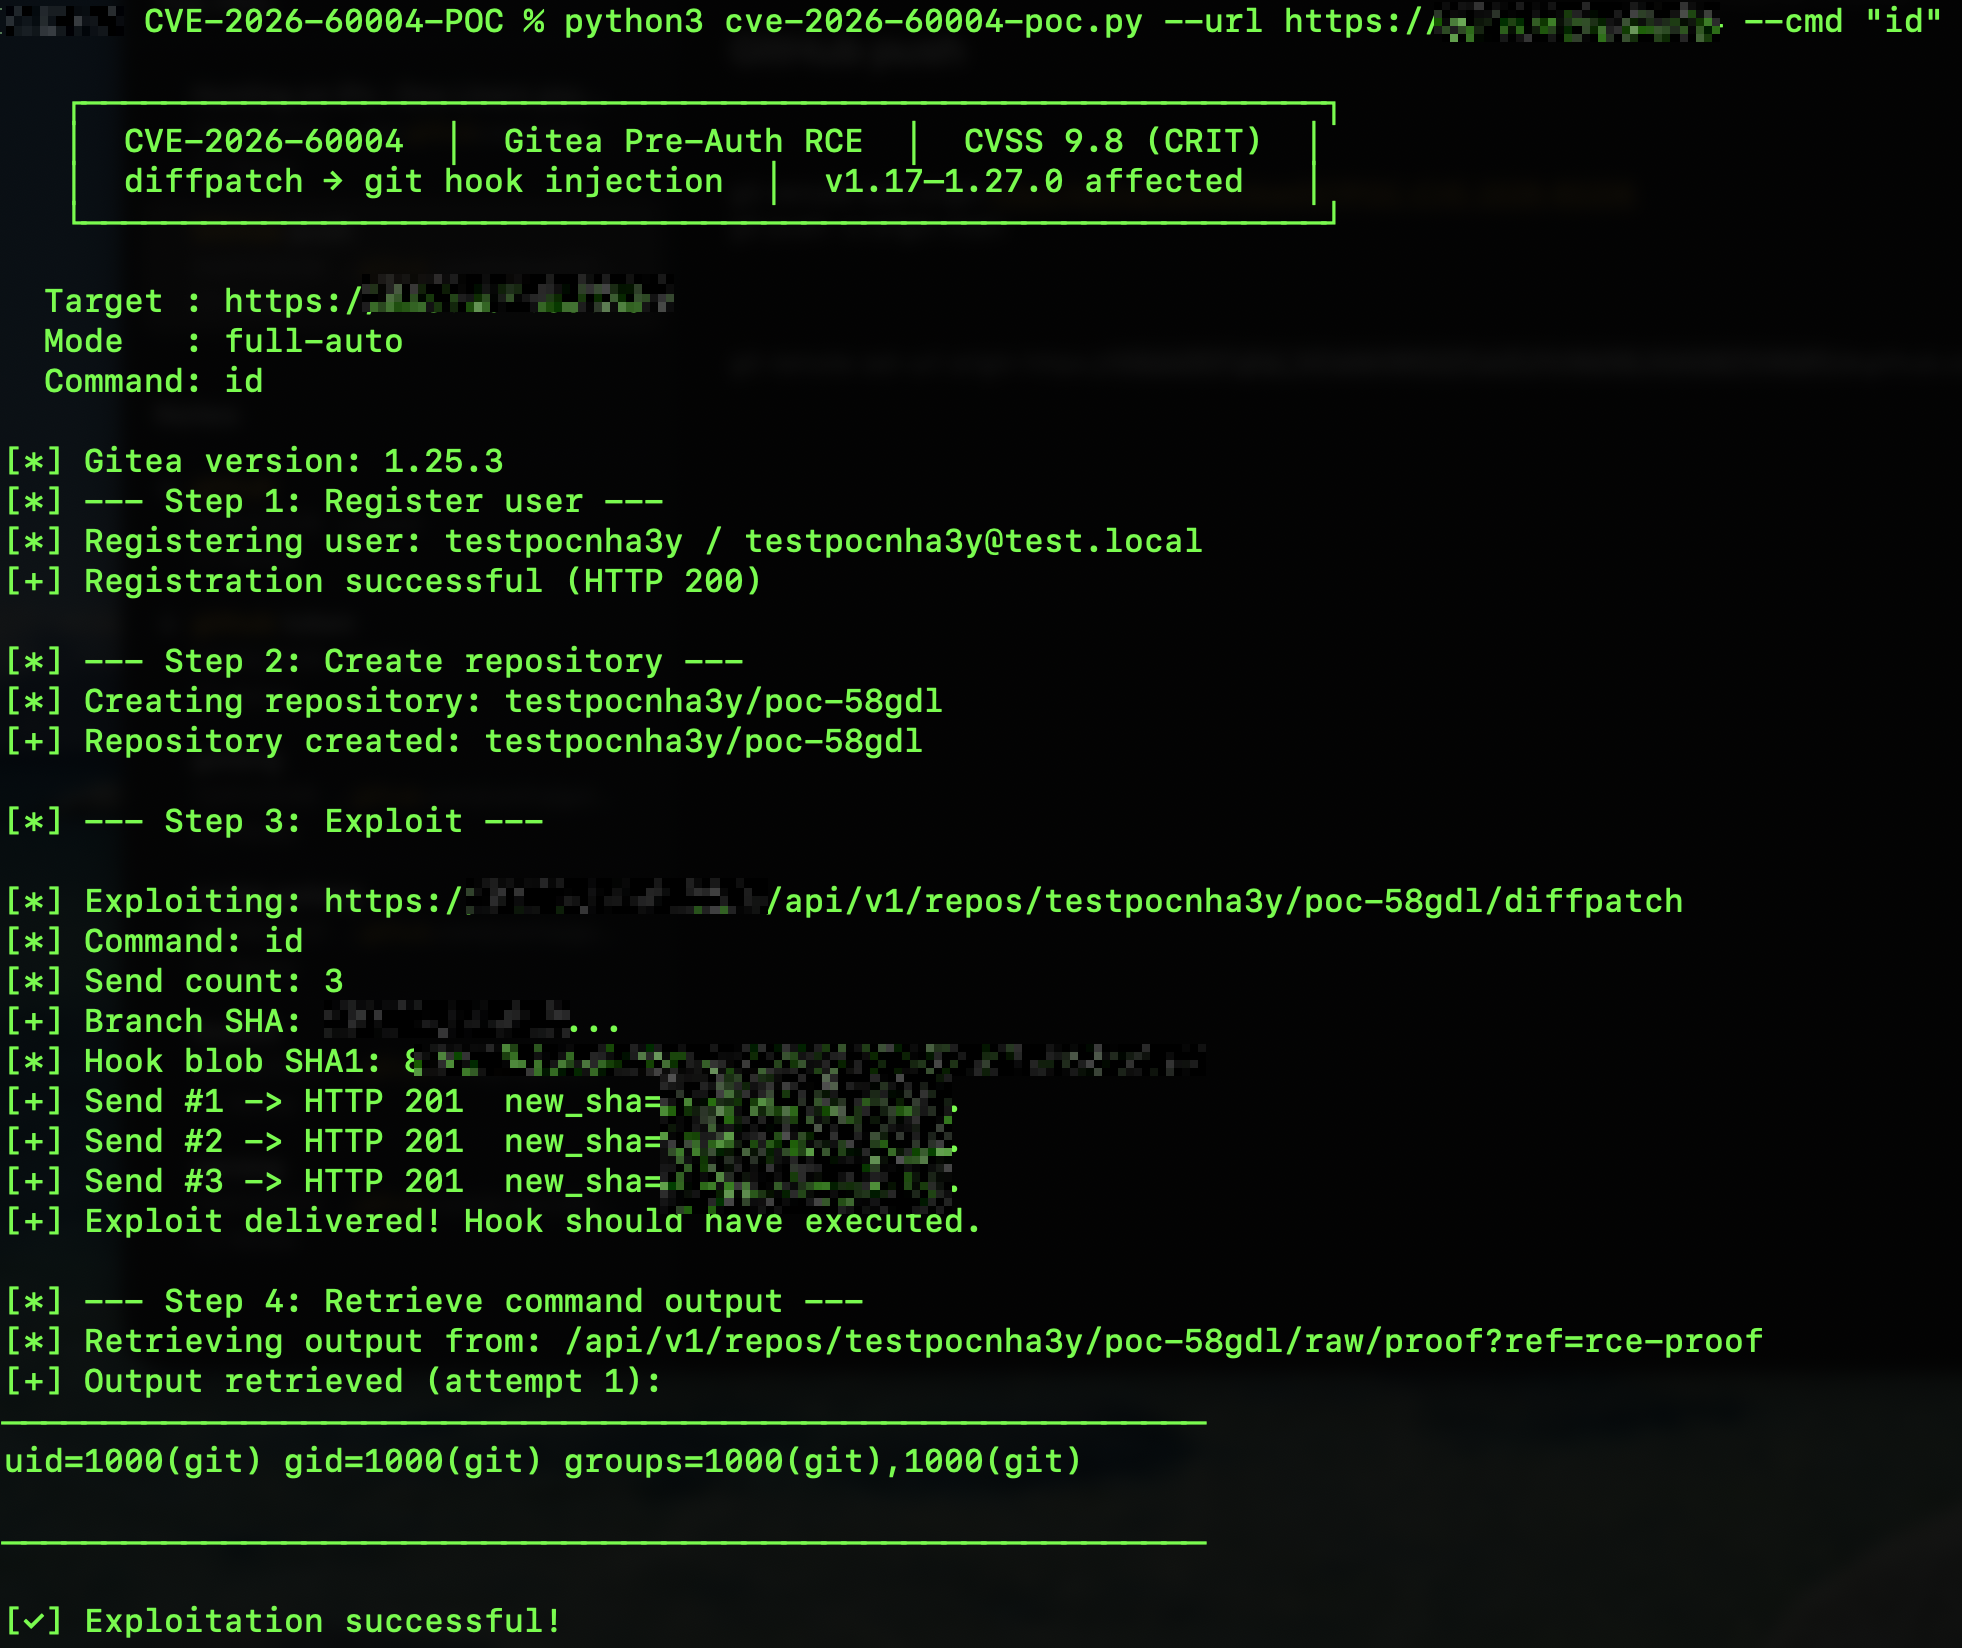 imbas007/cve-2026-60004-poc
CVE-2026-60004 预认证 RCE 漏洞利用 — Gitea <= 1.27.0 diffpatch git hook 注入 (CVSS 9.8)

 hoppr/hoppr-cop
从多个数据库聚合漏洞数据,生成去重的VEX、HTML以及GitLab兼容的报告,并整合为CycloneDX SBOMs,用于持续供应链安全监控。
 guokers/aioscan_cve-2020-0796
基于asyncio(协程)的CVE-2020-0796 速度还是十分可观的,方便运维师傅们对内网做下快速检测。
 kaanatmacaa/cve-2024-23897
用于检测 CVE-2024-23897 Jenkins 本地文件包含漏洞的 Nuclei 模板,能够快速识别可利用的实例以便进行修补。
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 未认证路径遍历批量扫描器
 aquasecurity/trivy-plugin-kubectl
一个 Trivy 插件,用于扫描 Kubernetes 资源的镜像
 ustayready/outpost
AWS 测试与报告管理工具
 bugbounty-site/gitsecure
检测 GitHub 提交中暴露的 API 密钥。
 turtlesec-software/crlf-desyncs
用于基于 CRLF 的 desync 攻击的 Nuclei 模板和漏洞利用资源
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 rapticore/orenpmguard
针对 Shai-Hulud 供应链攻击的防御
 rxerium/cve-2025-68613
CVE-2025-68613的检测
 ecomtech-oss/pisc
公共 OCI 镜像(Docker 镜像)安全检测器
 hwmex0/cve-2024-43044
该脚本通过获取 Jenkins 实例的版本并将其与已知的易受攻击版本范围进行比较,来检查 Jenkins 端点是否存在 CVE-2024-43044 漏洞。
 ffx64/wprecon
WRecon,是一个用于 WordPress 漏洞识别和黑盒信息收集的工具。








